

Forskare från flera universitet i USA och Australien har utvecklat två Rowhammer-attacker – GDDRHammer och GeForge – som möjliggör bitförvrängning i GDDR-videominnechips när ett icke-privilegierat CUDA-kärna körs på NVIDIA GPU:er. Till skillnad från den tidigare metoden GPUHammer, som presenterades förra året, begränsas de nya attackerna inte till påverkan på data som behandlas i GPU-minnet, utan ger fullständig tillgång till allt primärt minne som hör till CPU:ns adresseringsutrymme. Forskare har demonstrerat exploateringar som ger root-åtkomst till det underliggande systemet vid körning av ett icke-privilegierat CUDA-kärna på GPU.
Båda attackerna uppnår för tidig laddningsförlust i specifika videominneceller som angriparna inte har direkt åtkomst till, vilket leder till förändringar av de bitar som lagras i dessa celler. Möjligheten att läsa och skriva till minnet som hör till CPU:ns adresseringsutrymme realiseras genom att manipulera GPU:s minnesallokerare (cudaMalloc) för att bryta minnesisoleringen för GPU och avbilda GPU:s virtuella adresser till godtyckliga fysiska adresser antingen i GPU eller CPU.
Manipulationen sker genom att förvränga bitvärden i videominne, där sidor av GPU-minne lagras och som ansvarar för översättning av virtuella adresser till fysiska. Skillnaderna mellan attacker GDDRHammer och GeForge ligger i att GDDRHammer-metoden modifierar den sista nivån av sidtabellen (PT – Last Level Page Table), medan GeForge-metoden modifierar den sista nivån av sidkatalogen (PD0 – Last Level Page Directory).
Bland annat används de angivna översättningstabellerna för att organisera direkt åtkomst för GPU till CPU-minnet, så att en förändring av adressen i GPU:s sidtabell till en fysisk adress i det primära RAM-minnet och satt APERTURE-flaggan, som aktiverar CPU-minnesmappning, möjliggör läsning och skrivning av data med åtkomst till det primära minnet via PCIe-bussen med IOMMU avstängt (som standard avstängt).
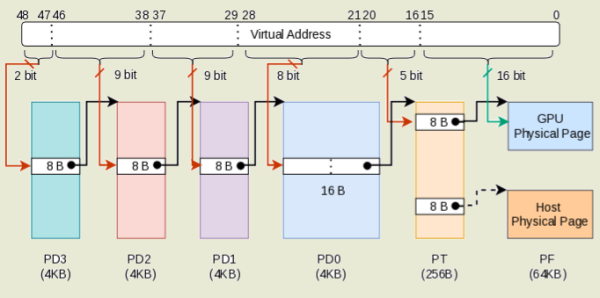
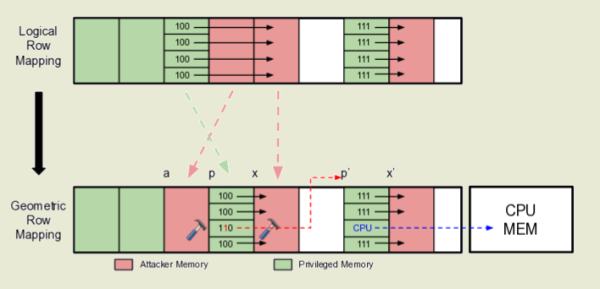
Framgångsrika attacker har demonstrerats för högpresterande professionella grafikkort NVIDIA RTX A6000, baserade på mikroarkitekturen Ampere (priserna för nya kort börjar från $6850, medan begagnade kort ligger på $4000) och konsummodeller NVIDIA RTX 3060 ($250-300). Den utvecklade tekniken för att kringgå Rowhammer-skyddet, i kombination med utnyttjande av de resurser som erbjuds i GPU för att parallellisera operationer, har möjliggjort en 64-faldig ökning av frekvensen av celldeformationer jämfört med tidigare attacker. Som en tillfällig åtgärd för att blockera attacker kan kommandot "nvidia-smi -e 1" aktivera ECC-felkorrektionsläget (Error Correcting Codes), men detta medför extra overhead och kan potentiellt kringgås med sådana attackmetoder som ECCploit och ECC.fail.
RowHammer-attacken möjliggör förvrängning av innehållet i enskilda bitar av DRAM-minne genom cykliskt läsande av data från angränsande minnesceller. Eftersom DRAM-minnet utgörs av en tvådimensionell matris av celler, där varje cell består av en kondensator och en transistor, leder kontinuerligt läsande av samma minnesområde till spänningsfluktuationer och anomalier som orsakar en liten laddningsförlust i angränsande celler. Om läsintensiteten är hög kan den angränsande cellen förlora en tillräckligt stor mängd laddning så att den efterföljande regenereringscykeln inte hinner återställa dess ursprungliga tillstånd, vilket leder till en förändring av det lagrade datavärdet i cellen.
Rowhammer-attackmetoden föreslogs 2014, efter vilket en katt-och-råtta-lek inleddes mellan säkerhetsforskare och hårdvarutillverkare - minneschipstillverkare försökte blockera sårbarheten, medan forskarna hittade nya sätt att kringgå den. Till exempel lade chipstillverkare till TRR-mekanismen (Target Row Refresh) för att skydda mot RowHammer, men det visade sig att den bara blockerar cellförvrängningar i specifika fall och inte skyddar mot alla möjliga varianten av attack. Attackmetoder har utvecklats för DDR3, DDR4 och DDR5-chips i system med Intel-, AMD- och ARM-processorer samt för GDDR-minne i NVIDIA-GPU:er. Dessutom har det hittats sätt att kringgå ECC-felkorrektion och förslag på hur man kan utföra attacker nätverksvägen och via JavaScript-kod i webbläsaren.
Källa: opennet.ru
