

Utvecklarna av det öppna innehållshanteringssystemet Plone, skrivet i Python och JavaScript/NodeJS, har meddelat om en incident där skadlig kod har tillförts projektets git-repository på GitHub. Initialt upptäcktes tre förändringar den 7 januari (1, 2, 3) som tillförde skadlig kod till projektets JavaScript-filer (1, 2, 3). En analys av incidenten visade att integreringen av den skadliga koden skedde genom att en av utvecklarens konto hade blivit komprometterat, vars åtkomsttoken hade fångats av angripare efter att skadlig programvara körts på hans system.
Den 14 januari blev det komprometterade kontot blockerat och utvecklarna av projektet rekommenderades att analysera commitarna från den 1 till 14 januari. Den 27 januari upptäcktes att de observerade commitarna inte var det enda problemet och attacken hade påverkat fem av projektets repositories (plone/volto, plone/mockup, plone/plone.app.mosaic, plone/critical-css-cli, plone/plonetheme.barceloneta), där skadlig kod hade integrerats osynligt. I fallet med repositoryt plone.app.mosaic lyckades angriparna ersätta master-grenen. Attacken genomfördes två månader efter att utvecklarens åtkomsttoken hade fångats.
För att integrera förändringar istället för vanliga commits använde angriparna operationen "force push" (git push med alternativet "—force"), vilket gör det möjligt att tvinga ersätta en gren i det externa repositoryt med sitt eget innehåll och därmed skriva om förändringshistoriken (efter ersättningen visas historiken från den gren som laddades upp av angriparen). För att förhindra att sådana grenbyten sker i framtiden har utvecklarna av Plone aktiverat regler på GitHub som blockerar "force push"-operationer för huvudgrenar och taggar.
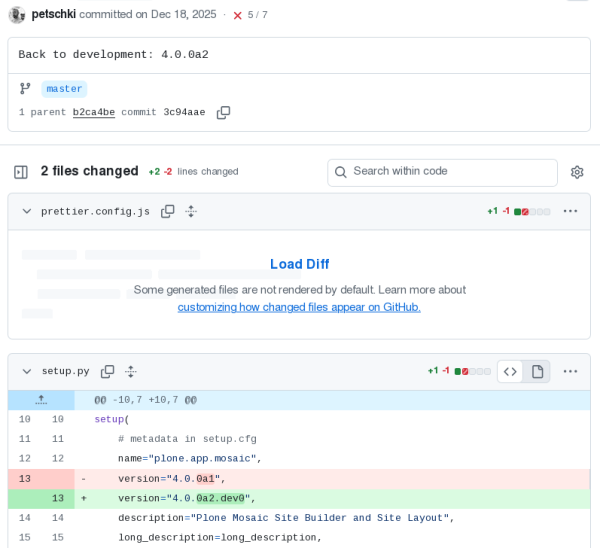
I ett repository av plone.app.mosaic installerade angriparna en skadlig commit i master-grenen för att försvåra identifieringen av kompromiss, med ett falskt datum — 18 december, i tron att sökområdet för skadlig kod skulle koncentreras på förändringar som lades till efter deras första aktivitet i repositoryt. Den skadliga förändringen presenterades i den installerade commit som början på utvecklingen av en ny testversion, men förutom att versionsnumret i metadata ändrades (från 4.0.0a1 till 4.0.0a2.dev0) lades skadlig kod till i den Javascript-fil som anropades under byggprocessen, prettier.config.js. För att dölja ändringen vid granskning i terminalen lades koden till på en rad med en legitim operation och flyttades bort från den synliga delen med hjälp av mellanslag. I GitHub-gränssnittet visades den också inte som standard och krävde att knappen 'Load Diff' skulle tryckas.
Attacken riktades i större utsträckning mot projektets utvecklare än mot användarna. De skadliga förändringarna kom inte med i utgåvan. Den skadliga koden aktiverades vid byggprocessen, laddade upp exploit för att höja privilegier, ställde in automatisk körning genom att kalla sina processer från startskripten och möjliggjorde fjärrstyrning. servern. Dessutom genomförde den installerade skadliga komponenten sökningar och skickade konfidentiell information som åtkomsttoken, webbläsarprofiler och nycklar till kryptovaluta-plånböcker.
Källa: opennet.ru
