

Daniele Antonioli, en säkerhetsforskare inom Bluetooth som tidigare utvecklat attacktekniker som BIAS, BLUR och KNOB, har identifierat två nya sårbarheter (CVE-2023-24023) i Bluetooth-sessionens förhandlingsmekanism. Dessa sårbarheter berör alla Bluetooth-implementationer som stödjer de säkra kopplingslägena "Secure Connections" och "Secure Simple Pairing" enligt specifikationerna Bluetooth Core 4.2-5.4. För att demonstrera de praktiska tillämpningarna av de identifierade sårbarheterna har sex olika attackvarianter utvecklats, vilket möjliggör intrång i kommunikationen mellan tidigare parkopplade Bluetooth-enheter. Koden som implementerar attackmetoderna och verktyget för att kontrollera förekomsten av sårbarheterna har publicerats på GitHub.
Sårbarheterna upptäcktes under analysen av de mekanismer som beskrivs i standarden för att uppnå direkt sekretess (Forward and Future Secrecy), som motverkar kompromiss av sessionsnycklar vid identifiering av en permanent nyckel (kompromiss av en av de permanenta nycklarna bör inte leda till avkodning av tidigare fångade eller framtida sessioner) och återanvändning av sessionsnycklar (nyckeln från en session bör inte kunna tillämpas på en annan session). De identifierade sårbarheterna gör det möjligt att kringgå denna skyddsåtgärd och återanvända en osäker sessionsnyckel i olika sessioner. Sårbarheterna orsakas av brister i standarden och är inte specifika för enskilda Bluetooth-stackar, och de framträder i chip från olika tillverkare.
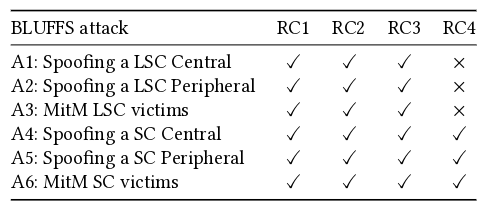
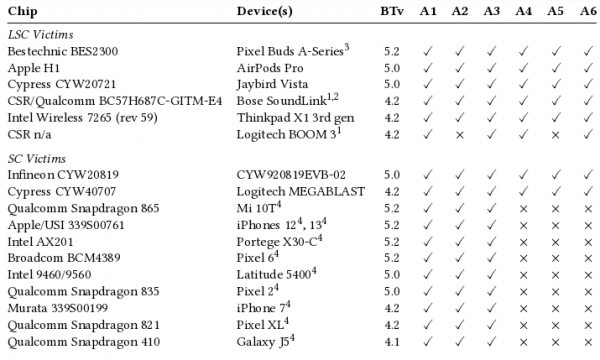
De föreslagna attackmetoderna implementerar olika varianter av spoofing av klassiska (LSC, Legacy Secure Connections baserade på föråldrade kryptografiska primitiva) och säkrade (SC, Secure Connections baserade på ECDH och AES-CCM) Bluetooth-anslutningar mellan system och perifera enheter, samt genomförande av MITM-attacker för anslutningar i LSC och SC-lägen. Det antas att alla Bluetooth-implementationer som motsvarar standarden är utsatta för olika varianter av attacken BLUFFS. Metodens funktion har demonstrerats på 18 enheter från företag som Intel, Broadcom, Apple, Google, Microsoft, CSR, Logitech, Infineon, Bose, Dell och Xiaomi.
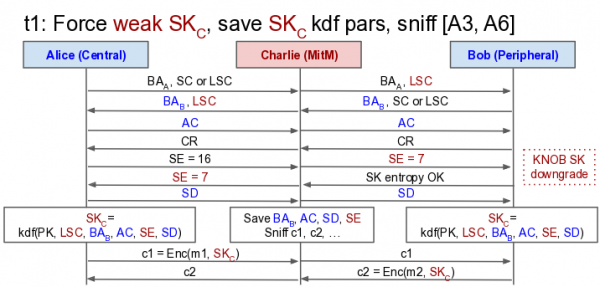
Kärnan i sårbarheterna handlar om möjligheten att tvinga tillbaka anslutningen till en äldre LSC-läge och en osäker kort sessionsnyckel (SK) utan att bryta mot standarden, genom att ange den minimi möjliga entropin under sambandets förhandlingsprocess och ignorera innehållet i svaret med autentiseringsparametrar (CR), vilket leder till att sessionsnyckeln genereras baserat på fasta inparametrar (sessionsnyckeln SK beräknas som KDF från den fasta nyckeln (PK) och de parametrar som avtalats under sessionen). Till exempel kan en angripare under en MITM-attack ersätta parametrarna 𝐴𝐶 och 𝑆𝐷 med nollvärden under sessionens förhandling och ställa in entropin 𝑆𝐸 till värdet 1, vilket leder till bildandet av en sessionsnyckel 𝑆𝐾 med faktisk entropi på 1 byte (det normala minimikravet för entropi är 7 byte (56 bit), vilket är jämförbart med att knäcka DES-nycklar).
Om angriparen under anslutningens förhandling lyckas få användning av en kortare nyckel, kan hen sedan med brute force beräkningar fastställa den fasta nyckeln (PK) som används för kryptering och därigenom avkoda trafiken mellan enheterna. Eftersom en MITM-attack kan starta användningen av samma krypteringsnyckel, om denna nyckel väl har knäckts, kan den även användas för avkodning av alla tidigare och kommande sessioner som har avlyssnats av angriparen.
För att blockera sårbarheterna har forskare föreslagit att standarden ska ändras för att utöka LMP-protokollet och ändra logiken för användning av KDF (Key Derivation Function) vid bildandet av nycklar i LSC-läget. Ändringen bryter inte bakåtkompatibiliteten men leder till införandet av ett utvidgat LMP-kommando och behovet av att skicka ytterligare 48 byte. Bluetooth SIG, som ansvarar för utvecklingen av Bluetooth-standarder, har föreslagit som en skyddsåtgärd att avvisa anslutningar via krypterade kommunikationskanaler med nycklar som är upp till 7 byte långa. Implementeringar som alltid tillämpar säkerhetsläget Mode 4 Level 4 rekommenderas att avvisa anslutningar med nycklar som är upp till 16 byte långa.
Källa: opennet.ru
