

Google om ändringar i hanteringen av blandat innehåll på sidor som öppnas via HTTPS. Tidigare visades en speciell indikator om det på sidor som öppnas med HTTPS fanns komponenter som laddades utan kryptering (via http://). I framtiden kommer det att beslutas att blockera sådana resurser som standard. Därmed kommer sidor som öppnas via 'https://' garanterat att endast innehålla resurser som laddats via en säker kommunikationskanal.
Det noteras att för närvarande öppnas mer än 90 % av webbplatser av Chrome-användare med hjälp av HTTPS. Förekomsten av inslag som laddas utan kryptering skapar säkerhetshot genom att modifiera oskyddat innehåll när kanalens kommunikation kontrolleras (till exempel vid anslutning via öppna Wi-Fi). Indikatorn för blandat innehåll anses vara ineffektiv och vilseledande, eftersom den inte ger en entydig bedömning av sidans säkerhet.
För närvarande blockeras de farligaste formerna av blandat innehåll, såsom skript och iframe, redan som standard, men bilder, ljudfiler och videor kan fortfarande laddas via http://. Genom att byta ut bilder kan en angripare infoga spårande cookies för användarens aktivitet, försöka utnyttja sårbarheter i bildhanterare eller bedra genom att ersätta informationen som visas i bilden.
Införandet av blockeringen är uppdelat på flera faser. I Chrome 79, planerad den 10 december, kommer det att finnas en ny inställning som gör det möjligt att inaktivera blockeringen för specifika webbplatser. Den angivna inställningen kommer att tillämpas på redan blockerad blandat innehåll, såsom skript och iframe, och kan nås via menyn som dyker upp när man klickar på låssymbolen, vilket ersätter den tidigare föreslagna indikatorn för att inaktivera blockeringen.
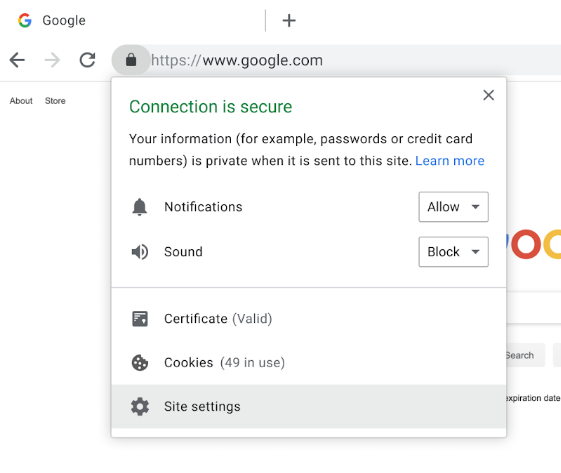
I Chrome 80, som förväntas den 4 februari, kommer en mjuk blockering av ljud- och videofiler att tillämpas, vilket innebär en automatisk ersättning av länkar från http:// till https://, vilket gör att funktionaliteten bibehålls om den problematiska resursen också är tillgänglig via HTTPS. Bilder kommer att fortsätta laddas utan förändringar, men om de laddas via http:// på https:// sidor kommer en indikator för osäker anslutning att visas för hela sidan. För automatisk ersättning till https eller blockering av bilder kan webbplatsutvecklare använda CSP-egenskaperna upgrade-insecure-requests och block-all-mixed-content. I Chrome 81, planerad till den 17 mars, kommer automatisk ersättning från http:// till https:// att tillämpas vid blandad bildladdning.
Dessutom har företaget Google i form av . Integreringen kommer att leda till att standardlösenordshanteraren i Chrome får verktyg för att analysera säkerheten hos de lösenord som användaren använder. Vid inloggningsförsök på vilken webbplats som helst kommer en kontroll av användarnamn och lösenord att utföras mot databasen med komprometterade konton, med en varning som visas om problem upptäcks. Kontrollningen görs mot en databas som omfattar mer än 4 miljarder komprometterade konton som förekommit i läckor av användardata. En varning kommer även att visas vid försök att använda triviala lösenord, såsom "abc123" (enligt Google använder 23% av amerikanerna sådana lösenord), eller vid användning av samma lösenord på flera webbplatser. För att bevara sekretessen vid användning av ett externt API överförs endast de första två byte av hash från kombinationen av användarnamn och lösenord (hash-algoritmen
Argon2 blindning», där ingen av parterna känner till innehållet i de kontrollerade uppgifterna. För att skydda mot identifiering av innehållet i databasen med komprometterade konton genom att pröva godtyckliga prefixar, krypteras de levererade uppgifterna kopplade till en nyckel som genererats baserat på den kontrollerade kombinationen av användarnamn och lösenord.
Källa: opennet.ru
