

Google-koncernen har publicerat "Hur effektiv är grundläggande kontohygien för att förhindra att det blir stulet" om vad kontoinnehavaren kan göra för att skydda sitt konto från kriminella. Här presenterar vi översättningen av denna studie.
Tyvärr inkluderades inte det mest effektiva sättet som används av Google i rapporten. Jag var tvungen att skriva om den metoden själv i slutet.
Varje dag skyddar vi användare från hundratusentals försöka att hacka konton. kommer från automatiska botar med tillgång till tredjepartssystem för lösenordshackning, men det förekommer också phishing- och riktade attacker. Tidigare har vi berättat hur , såsom att lägga till ett telefonnummer, kan hjälpa dig att skydda dig, men nu vill vi bevisa detta i praktiken.
Phishingattack — ett försök att lura användaren på ett sätt så att de frivilligt överlämnar information som är användbar för hackningsprocessen. Till exempel genom att kopiera gränssnittet av en legitim applikation.
Automatiska botattacker — massiva försök att hacka som inte riktar sig mot specifika användare. Vanligtvis genomförs med hjälp av allmänt tillgänglig programvara och är tillgänglig även för ovana "hackare". Kriminella vet ingenting om specifika användares egenskaper — de startar bara programmet och "fångar" alla dåligt skyddade konton runtomkring.
Riktade attacker — hack av specifika konton, där ytterligare information om varje konto och dess ägare samlas in, och där det kan förekomma försök att fånga och analysera trafik, samt användning av mer avancerade hackningsverktyg.
(Översättarens anmärkning)
Vi har samarbetat med forskare från New York University och University of California för att undersöka hur effektiv grundläggande kontohygien är för att förhindra "kapningar".
En årlig studie om och presenterades på onsdag på ett möte med experter, politiker och användare kallat .
Våra studier visar att en enkel läggning av ett telefonnummer i ditt Google-konto kan blockera upp till 100 % av attacker från automatiska botar, 99 % av massphishingattacker och 66 % av riktade attacker som inträffade under vår undersökning.
Automatisk proaktiv skydd mot "kapning" av konton från Google
Vi implementerar automatiskt proaktivt skydd för att bättre skydda alla våra användare mot kontointrång. Så här fungerar det: om vi upptäcker ett misstänkt inloggningsförsök (till exempel från en ny plats eller enhet), kommer vi att be om ytterligare bevis på att det verkligen är du. Detta bevis kan vara att kontrollera att du har tillgång till en betrodd telefon eller att svara på en fråga vars rätta svar endast du känner till.
Om du har loggat in på din telefon eller angett ett telefonnummer i kontoinställningarna kan vi erbjuda samma nivå av skydd som vid tvåstegsverifiering. Vi har upptäckt att en SMS-kod som skickas till återställningstelefonnumret hjälpte till att blockera 100 % av automatiska botar, 96 % av massphishingattacker och 76 % av riktade attacker. Begärningar på enheten som kräver bekräftelse på åtgärden, som är en säkrare ersättning för SMS, hjälpte att förhindra 100 % av automatiska botar, 99 % av massphishingattacker och 90 % av riktade attacker.
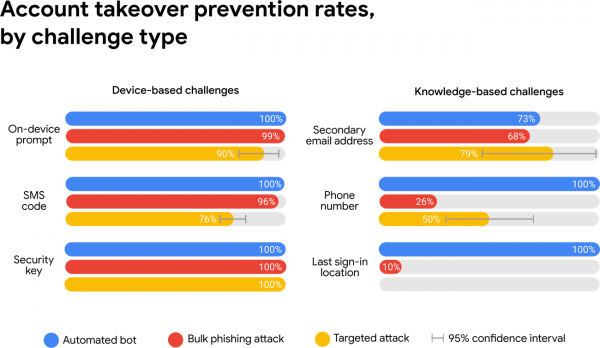
Skydd som baseras på ägande av specifika enheter samt kunskap om specifika fakta hjälper till att stå emot automatiska botar, medan skydd som baseras på ägande av specifika enheter förhindrar phishing och till och med riktade attacker.
Om du inte har angett ett telefonnummer i ditt konto kan vi använda svagare skyddsmetoder baserade på kunskaper om dig, såsom platsen för din senaste inloggning. Detta fungerar bra mot botar, men skyddsnivån mot phishing kan falla till 10 %, och det finns i stort sett inget skydd mot riktade attacker. Detta beror på att phishing-sidor och illasinnade aktörer vid riktade attacker kan tvinga dig att avslöja vilken ytterligare information som Google kan begära för verifiering.
Med tanke på fördelarna med ett sådant skydd kan man fråga sig varför vi inte kräver att det används för varje inloggning. Svaret är att det skulle skapa ytterligare komplikationer för användarna (särskilt för oerfarna – anm. övers.). Under ett experiment visade det sig att 38 % av användarna inte hade tillgång till sin telefon vid inloggning. Ytterligare 34 % av användarna kunde inte komma ihåg sin alternativ e-postadress.
Om du har förlorat tillgång till din telefon eller inte kan logga in, kan du alltid återvända till en betrodd enhet som du tidigare har loggat in på för att få tillgång till ditt konto.
Förstå attacker av typen "hacka på uppdrag"
Där de flesta automatiserade skydd blockerar de flesta botar och phishingattacker, blir riktade attacker mer skadliga. I vårt pågående arbete med , identifierar vi ständigt nya kriminella grupper för "hacka på uppdrag" som begär i genomsnitt 750 dollar för att hacka ett konto. Dessa brottslingar förlitar sig ofta på phishing-e-post som utger sig för att vara familjemedlemmar, kollegor, statstjänstemän eller till och med Google. Om målet inte ger med sig vid första phishing-försöket, fortsätter efterföljande attacker i mer än en månad.
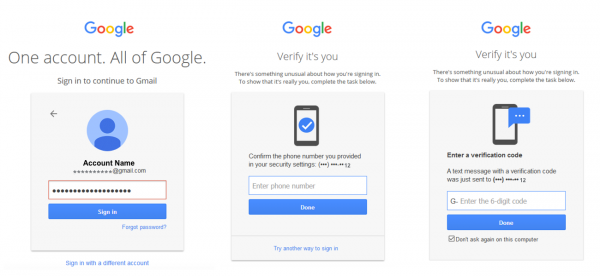
Exempel på en phishingattack av typen "man-in-the-middle", som kontrollerar lösenordet i realtid. Efter detta uppmanas offren att ange SMS-autentiseringskoder på phishing-sidan för att få tillgång till offrets konto.
Enligt våra beräkningar utsätts endast en av en miljon användare för en så hög risk. Brottslingar riktar sig inte mot slumpmässiga människor. Även om studier visar att vårt automatiska skydd kan hjälpa till att försena och till och med förhindra upp till 66 % av de riktade attacker vi har studerat, rekommenderar vi fortfarande att användare med hög risk anmäler sig till vår . Som observerades under vår utredning använder användare som enbart använder säkerhetsnycklar (det vill säga — tvåstegsverifiering med kodar som skickas till användare — anm. övers.), blev offer för riktat phishing.
Ta lite tid för att skydda ditt konto
Du använder säkerhetsbälten för att skydda liv och hälsa under bilresor. Och med hjälp av våra kan du säkra ditt konto.
Som våra studier visar är en av de enklaste sakerna du kan göra för att skydda ditt Google-konto att ange ett telefonnummer. För användare med hög risk, såsom journalister, samhällsaktivister, affärsledare och politiska kampanjteam, kommer vårt program att hjälpa till att säkerställa högsta säkerhetsnivå. Du kan också skydda dina konton på tredjepartstjänster (inte Google) från lösenordsattacker genom att installera tillägget .
Intressant nog följer Google inte de råd som de själva ger sina användare. för tvåfaktorsautentisering av mer än 85 000 av sina anställda. Enligt företagets representanter har det inte registrerats något konto som stulits sedan de började använda hårdvarutoken. Jämför med siffrorna som presenteras i denna rapport. Det visar att användningen av hårdvaru token för tvåfaktorsautentisering är det enda pålitliga sättet att skydda både konton och information (och i vissa fall även pengar).
För att skydda Google-konton används token skapade enligt FIDO U2F-standarden, till exempel . Och för tvåfaktorsautentisering i operativsystemen Windows, Linux och MacOS används .
(Översättarens anmärkning)
Källa: habr.com
