

Firefox-utvecklarna har meddelat att de utökar användningen av DNS över HTTPS-läget (DoH, DNS over HTTPS), som kommer att aktiveras som standard för användare i Kanada (tidigare har DoH endast tillämpats som standard i USA). Aktiveringen av DoH för användare i Kanada sker i flera steg: den 20 juli kommer DoH att aktiveras för 1% av användarna i Kanada, och om inga oväntade problem uppstår, kommer det att utökas till 100% i slutet av september.
Övergången av kanadensiska Firefox-användare till DoH genomförs med stöd av CIRA (Canadian Internet Registration Authority), som reglerar utvecklingen av internet i Kanada och ansvarar för den översta domänen "ca". CIRA har också anslutit sig till programmet TRR (Trusted Recursive Resolver) och är bland de DNS-over-HTTPS-leverantörer som finns tillgängliga i Firefox.
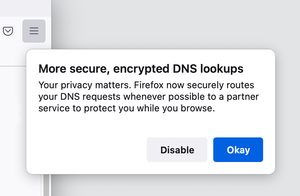
Efter aktiveringen av DoH på användarens system kommer en varning att visas, vilket tillåter användaren att välja att avstå från övergången till DoH och fortsätta använda den traditionella metoden för att skicka oencrypted förfrågningar till internetleverantörens DNS-server. Leverantör kan ändras eller DoH kan inaktiveras i nätverksinställningarna. Förutom CIRA:s DoH-servrar kan användarna välja tjänsterna Cloudflare och NextDNS.
De DoH-leverantörer som erbjuds i Firefox väljs ut enligt kraven för pålitliga DNS-upplösare, enligt vilka DNS-operatören endast får använda de uppgifter som erhålls för upplösning för att driva tjänsten, inte får lagra loggar längre än 24 timmar, inte får vidarebefordra data till tredje part och måste avslöja information om datahanteringsmetoder. Tjänsten måste också åta sig att inte censurera, filtrera, ingripa i eller blockera DNS-trafik, förutom i situationer som anges i lag.
Vi påminner om att DoH kan vara användbart för att förhindra läckor av information om efterfrågade värdnamn via leverantörernas DNS-servrar, bekämpa MITM-attacker och förfalskning av DNS-trafik (till exempel när man ansluter till offentliga Wi-Fi), motverka DNS-blockeringar (DoH kan inte ersätta) VPN inom området för att kringgå blockeringar som genomförts på DPI-nivå) eller för att organisera arbetet om det är omöjligt att direkt nå DNS-servrar (till exempel när man arbetar genom en proxy). Om DNS-förfrågningar i normala fall skickas direkt till de DNS-servrar som anges i systemets konfiguration, så i fallet med DoH inkapslas begäran om bestämning IP-adresser av värden i HTTPS-trafiken och skickas till en HTTP-server, där resolvern behandlar begärningar via Web API. Den nuvarande standarden DNSSEC använder kryptering endast för autentisering av klient och server, men skyddar inte trafik från avlyssning och garanterar inte konfidentialitet för förfrågningar.
Källa: opennet.ru
