

Kärnan i händelsen
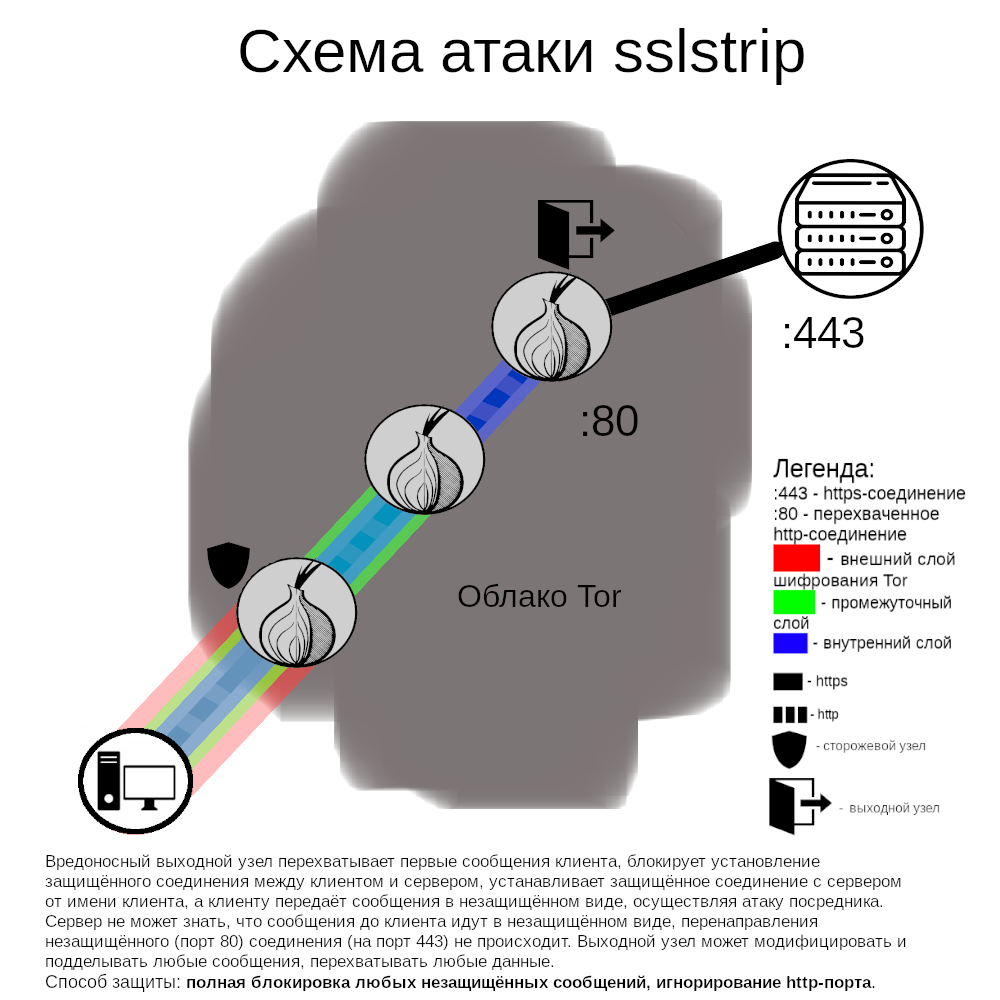
I maj 2020 upptäcktes en grupp utdatapunkter som inverkade på utgående anslutningar. De lämnade i stort sett alla anslutningar intakta men avlyssnade anslutningar till ett litet antal kryptovalutabörser. Om användare besökte HTTP-versionen av webbplatsen (dvs. okrypterad och oauktoriserad) förhindrade de skadliga noderna vidarebefordran till HTTPS-versionen (dvs. krypterad och autentiserad). Om användaren inte märkte att bytet hade skett (t.ex. genom avsaknaden av låsikonen i webbläsaren) och började skicka viktig information, kunde denna information avlyssnas av angriparen.
Tor-projektet uteslöt dessa noder från nätverket i maj 2020. I juli 2020 upptäcktes en ny grupp reläer som genomförde en liknande attack, efter vilket de också uteslöts. Det är fortfarande oklart om några användare framgångsrikt hade attackerats, men givet omfattningen av attacken och det faktum att angriparen gjorde ytterligare försök (det första fallet påverkade 23% av den totala bandbredden för utgående noder, den andra cirka 19%), är det rimligt att anta att den skadliga aktören ansåg kostnaderna för attacken vara motiverade.
Denna incident är en bra påminnelse om att HTTP-förfrågningar är okrypterade och oauktoriserade och därför fortfarande sårbara. Tor Browser har i sin paket HTTPS Everywhere, som är speciellt avsett för att förhindra sådana attacker, men dess effektivitet är begränsad av en lista som inte täcker alla webbplatser i världen. Användare som besöker HTTP-versionen av webbplatser kommer alltid att vara i fara.
Förebyggande av liknande attacker i framtiden
Metoder för att förebygga attacker delas in i två delar: den första omfattar åtgärder som kan vidtas av användare och webbplatsadministratörer för att stärka sin säkerhet, medan den andra rör identifikation och snabb upptäckte av skadliga noder i nätverket.
Rekommenderade åtgärder från webbplatser:
1. Aktivera HTTPS (gratis certifikat erbjuds av Let's Encrypt)
2. Lägga till omdirigeringsregler i HTTPS-Everywhere, så att användare kan proaktivt etablera en säker anslutning istället för att förlita sig på omdirigering efter att en osäker anslutning har etablerats. Om webbtjänsternas administration dessutom vill undvika interaktion med utgående noder helt, kan den tillhandahålla en onion-version av webbplatsen..
För närvarande överväger Tor-projektet att helt stänga av osäker HTTP i Tor Browser. För några år sedan var en sådan åtgärd otänkbar (för många resurser hade endast osäker HTTP), men med HTTPS-Everywhere och den kommande versionen av Firefox finns det en experimentell funktion som använder HTTPS som standard för den första anslutningen, med möjlighet att gå tillbaka till HTTP om så behövs. Det är fortfarande oklart hur en sådan metod kommer att påverka användarna av Tor Browser, därför kommer den först att testas på högre säkerhetsnivåer i webbläsaren (sköldikonen).
Det finns frivilliga inom Tor-nätverket som övervakar reläernas beteende och rapporterar incidenter, vilket gör att skadliga noder kan uteslutas av katalogernas rotservrar. Även om sådana rapporter vanligtvis behandlas snabbt och skadliga noder stängs direkt efter upptäckten, finns det inte tillräckliga resurser för att ständigt övervaka nätverket. Om du upptäcker en skadlig relä kan du rapportera det till projektet, instruktionen finns tillgänglig via denna länk..
Den nuvarande metoden har två grundläggande problem:
1. Det är svårt att bevisa skadlighet för en okänd relä. Om inga attacker från dess sida har observerats, bör den lämnas kvar? Massattacker som påverkar många användare är lättare att upptäcka, men om attacker endast påverkar ett fåtal webbplatser och användare, kan angriparen agera proaktivt.. Själva Tor-nätverket består av tusentals reläer som är spridda över hela världen, och denna mångfald (och den resulterande decentraliseringen) är en av dess styrkor.
2. Det är svårt att bevisa sammanlänkning mellan en grupp okända reläer (det vill säga, om de genomför en Sybil-attack.). Många frivilliga retransmissionoperatörer väljer samma billiga nätverk för hosting, som Hetzner, OVH, Online, Frantech, Leaseweb osv., och om flera nya retransmissioner upptäcks blir det svårt att entydigt anta om flera nya operatörer har dykt upp eller bara en som hanterar alla nya retransmissioner.
Källa: linux.org.ru
