

En av deltagarna i UIUCTF 2025, gick igenom hur han lyckades lösa uppgiften som krävde att han skulle exekvera sin kod på servern genom att endast kunna ändra innehållet i kommentars-texten i koden.
Deltagarna kunde skicka ett nätverksanrop till Python-skriptet, som skapade ett nytt Python-skript med ett slumpmässigt namn. Det lade till användardata i kommentars-texten, tog bort tecknen "\n" och "\r", och körde skriptet med kommandot "python3 namn.py". Genom att bara kontrollera innehållet i kommentaren skulle deltagaren utvinna en sträng från filen "/home/ctfuser/flag". Skriptet skapades med följande kod: comment = input("> ").replace("\n", "").replace("\r", "") code = f"""print("hello world!") # Det här är en kommentar. Här är en till: # {comment} print("Thanks for playing!")"""
Istället för "{comment}" ersattes det med de uppgifter som kom från deltagaren, och i slutändan kördes följande kod: print("hello world!") # Det här är en kommentar. Här är en till: # Data som kom från tävlingens deltagare print("Thanks for playing!")
Uppgiften var baserad på en sårbarhet i CPython-parsaren, som behandlade tecknet med nollkod som slutet på en rad (denna sårbarhet kunde exempelvis användas för att dölja skadliga åtgärder i kommentars-texten). Problemet åtgärdades i utgåvorna CPython 3.12.0 och 3.11.4. I den använda konkurrenshanteraren togs endast tecknen "\n" och "\r" bort, men när den sårbara versionen av CPython användes kunde deltagaren använda tecknet "\0" som avskiljare. Trots detta fungerade inte tricket, eftersom den fixerade versionen av CPython redan användes i tävlingen, med förutsättningen att det fortfarande kunde finnas liknande fel i parsaren som deltagarna kunde upptäcka.
Deltagaren som lyckades med uppgiften valde att inte söka efter nya sårbarheter i parsaren som skulle göra det möjligt att dela upp strängen i delar, utan använde sig istället av hur Python kör filer baserat på deras innehåll. Till exempel kan en fil med filändelsen «.py» innehålla cachad bytekod som sparas i filer med filändelsen «.pyc», vilket gör att en sådan fil kommer att köras. I den aktuella tävlingen kunde deltagaren endast kontrollera innehållet i mitten av filen, så han kunde inte lägga till sin egen rubrik för att förvränga MIME-typen.
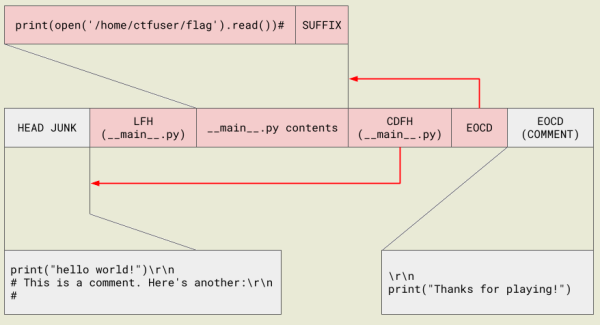
Problemet lyckades lösas genom att utnyttja det faktum att Python sedan version 2.6 kan köra innehållet i ZIP-arkiv för att leverera Python-paket i komprimerad form. Precis som med bytekodscachen bestäms förekomsten av ett zip-arkiv utifrån innehållet och inte filändelsen, dvs. man kan lägga ett zip-arkiv i «fil.py» och vid körning med kommandot «python fil.py» kommer det att behandlas som ett komprimerat Python-paket. Dessutom indexeras ZIP-arkiv i Python inte baserat på rubriken i början av filen, utan på avsnittet EOCD (End of Central Directory Record) i slutet av filen. Om arkivet innehåller filen «__main__.py» kommer denna fil att köras automatiskt vid direkt körning av arkivet med kommandot «python arkiv».
Tävlingens uppgift löstes genom att generera ett liknande ZIP-arkiv och införa det i texten av kommentaren. För att bevara strukturens korrekthet i filen mot bakgrund av att det i slutet av den ursprungliga filen finns ett anrop av ‘print(«Thanks for playing!»)’, användes det faktum att det i EOCD-sektionen finns ett kommentarsområde som placeras i slutet.

Källa: opennet.ru
