

Företaget Truffle Security har publicerat attackscenarier baserat på flera typiska metoder för att arbeta med repositories på GitHub, vilket gör att man kan extrahera data från fjärrrepositories som har offentliga forks eller som skapades som forks.
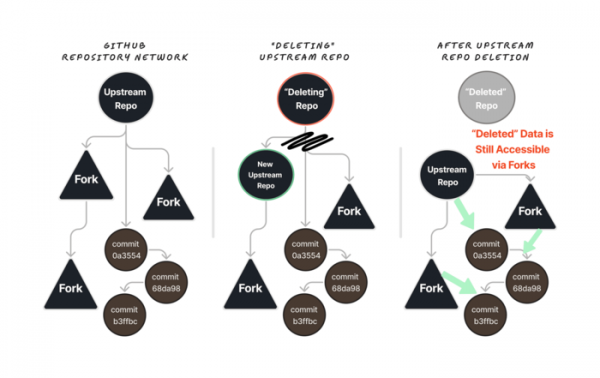
Möjligheten att få tillgång till commits via hash i alla relaterade forks av repositories beror på att GitHub, för att optimera och undvika dubbletter, lagrar alla objekt från huvudrepositoryn och forks tillsammans, men separerar logiskt ägarskapet av commits. Denna typ av lagring gör det möjligt att se vilken commit som helst från en fork i huvudrepositoryn genom att uttryckligen ange dess hash i URL:en. Till exempel kan en användare skapa en fork av repositoryn "/torvalds/linux" och lägga till vilken kod som helst, efter vilket denna kod blir tillgänglig via en direkt hash-länk i repositoryn "/torvalds/linux". Om repositoryn tas bort kvarstår data från den borttagna repositoryn tillgängliga via commit-hashen så länge det finns åtminstone en offentlig fork.
Tre scenarier föreslås som utgör en säkerhetshot:
- Det första scenariot berör situationer där utvecklare skapar forks av offentliga repositories, lägger till ändringar i dem, experimenterar och sedan tar bort dem. Utöver läckage av kod som inte är avsedd för publicering utgör situationen där arbetsnycklar till API:n läggs till i exempel på kod under experiment ett allvarligt hot. I sådana fall kan en angripare få tillgång till ändringar via commit-hashen, riktad efter att forken tagits bort genom huvudrepositoryn. På det föreslagna sättet lyckades forskare identifiera 30 fungerande API-nycklar genom att studera tre relaterade repositories om maskininlärning med ett stort antal forks.
- Det andra scenariot handlar om möjligheten att få åtkomst till data efter att det primära förrådet har raderats, om det har skapats forkar för detta förråd. Ett exempel på detta är när en offentlig förråd hos ett företag av misstag publicerade de privata nycklarna för en av sina anställda, vilket gav fullständig tillgång till alla förråd av företaget på GitHub. Företaget raderade förrådet där läckan skedde, men nycklarna var fortfarande tillgängliga för extraktion via förfrågningar med kommittens hash i förråden med forkar.

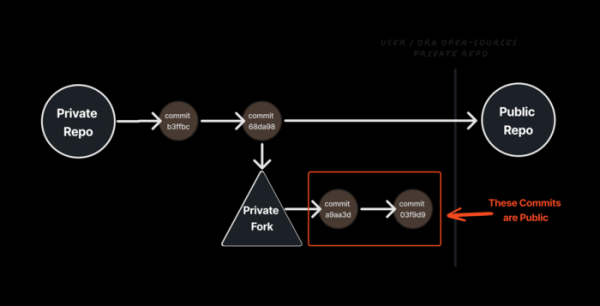
- Det tredje scenariot är kopplat till utvecklingsmodellen för projekt som utvecklar en grundläggande öppen version i ett offentligt förråd och en utökad proprietär version i ett privat. Om ett företag ursprungligen utvecklade ett projekt i ett privat förråd och sedan efter att koden öppnades, flyttade det till en offentlig version, men fortsatte att utveckla en stängd intern eller utökad version i en privat fork, finns det möjlighet att få åtkomst till ändringar som lagts till i den privata forken genom kommittens hash via det offentliga förrådet. Åtkomst är endast möjlig till de ändringar som lagts till i den privata forken innan huvudförrådet flyttades till den offentliga kategorin (lagring av privata och offentliga förråd är uppdelad, men när två förråd var privata lagrades kommittéer tillsammans, och därför finns de kvar i förrådet efter att det flyttades till en offentlig kategori).

Tricket att få åtkomst till kommittéer i forkar av ett förråd genom en länk till huvudförrådet har varit känt i många år och används ibland för olika skämt och för att vilseleda utvecklare (till exempel skämtare skapar periodvis en illusion av att bakdörrar har införts i förrådet med Linux-kärnan på GitHub). Som en åtgärd för att motverka sådana skämt har GitHub lagt till en varning om att den begärda kommittén inte tillhör grenarna i det aktuella förrådet och kan tillhöra en fork. Samtidigt har möjligheten att få åtkomst till kommittéer via hash i alla relaterade forkar av förrådet betraktats som harmlös, eftersom åtkomst till data i fjärr- och privata forkar kräver kännedom om kommittens hash.
Att förbereda en commit hash, som är baserad på SHA-1 algoritmen och som innehåller 32 tecken, är inte möjligt, men det visar sig att det inte är nödvändigt. GitHub stödjer en förkortad form av att hänvisa till commits, vilket gör det möjligt att adressera ändringar med hjälp av de första tecknen av hashen, så länge det inte finns några överlappningar med andra commits. Det minimiantal tecken som krävs för att förkorta hashen är 4, vilket motsvarar en genomsökning av 65 000 kombinationer (16^4). Vid denna tidpunkt kan det hända att genomsökningen inte ens behövs, eftersom GitHub API tillåter att ansluta händelsehanterare som används av tredjepartsprojekt som leder en arkiv med en komplett logg av alla operationer, där informationen om commit hashes förblir kvar även efter att repositorier har raderats.
Källa: opennet.ru
