

En grupp forskare från Vrije Universiteit Amsterdam har publicerat verktyget Kasper, som är avsett att identifiera kodavsnitt i Linux-kärnan som kan utnyttjas för att exploatera sårbarheter av typen Spectre, orsakade av processorns spekulativa kodexekvering. Källkoden för verktyget distribueras under Apache 2.0-licensen.
Det är värt att påminna om att sådana attacker som Spectre v1, som möjliggör bestämning av minnesinnehåll, kräver en viss sekvens av instruktioner (gadgets) i privilegierad kod, vilket leder till spekulativ exekvering av instruktioner. För att optimera påbörjar processorn att utföra dessa gadgets i spekulativt läge, för att sedan fastställa att grenprediktionen var felaktig och återställa operationerna till sitt ursprungliga tillstånd, men de data som hanterats under den spekulativa exekveringen stannar kvar i cachen och mikroarchitektoniska buffertar och är tillgängliga för extraktion med hjälp av olika metoder för att identifiera resterande data via sidokanaler.
Tidigare tillgängliga verktyg för att skanna gadgets för Spectre-sårbarheten, baserade på mönsterigenkänning, visade en mycket hög nivå av falska positiva resultat, samtidigt som de missade många verkliga gadgets (experiment har visat att 99% av de gadgets som upptäcktes med sådana verktyg inte kunde användas för attacker, och 33% av de funktionella gadgets som kunde leda till en attack togs inte upp).
För att förbättra kvaliteten på identifieringen av problematiska gadgets modellerar Kasper sårbarheter som en angripare kan utnyttja i varje steg av genomförandet av Spectre-klassatta attacker — problem som möjliggör kontroll över data (t.ex. injicera angriparens data i mikroarkitektoniska strukturer för att påverka efterföljande spekulativ exekvering med hjälp av LVI-attacker), få åtkomst till konfidentiell information (t.ex. när man går utanför buffer gränser eller använder minne efter frigöring) och organisera läckage av konfidentiell information (t.ex. genom att analysera tillståndet i processorns cache eller använda MDS-metoden).
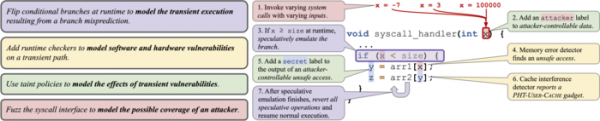
Vid testning kopplas kärnan till runtime-biblioteken Kasper och kontroller som arbetar på LLVM-nivå. Under kontrollprocessen emuleras spekulativ körning av koden genom en checkpoint-restore-mekanism, som specifikt kör den felaktigt förutsagda kodgrenen och återgår till det ursprungliga tillståndet före förgrening. Kasper försöker också modellera olika program- och hårdvarusårbarheter, analyserar påverkan av arkitektoniska och mikroarkitektoniska effekter och utför fuzzing-testning av möjliga angripares handlingar. För analys av exekveringsflöden används porten DataFlowSanitizer för Linux-kärnan, och för fuzzing-testning en modifierad version av paketet syzkaller.
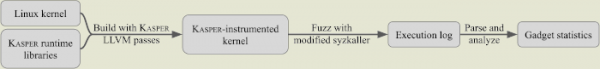
Under skanning av Linux-kärnan med hjälp av Kasper har 1379 tidigare okända gadgets identifierats, som potentiellt kan leda till dataläckor under spekulativ exekvering av instruktioner. Noteras bör att endast en del av dem kan utgöra verkliga problem, men för att demonstrera att det finns verkliga faror och inte bara teoretiska, har en arbetsprototyp av en exploit utvecklats för ett av de problematiska kodavsnitten, vilket leder till informationsläckage från kärnans minne.
Källa: opennet.ru
