

Utgivningen av verktyget OpenZiti 1.0 har presenterats, vilket möjliggör integration av medel för distribuerad nätverksinteraktion och åtkomst till tjänster i en isolerad nätverksmiljö i applikationer. OpenZiti ger möjlighet att implementera ett applikationsspecifikt overlay-nätverk som fungerar ovanpå det vanliga internet och använder mesh-routing, där varje punkt i nätverket kopplas samman genom angränsande punkter. Projektkoden är skriven i Go och distribueras under Apache 2.0-licensen. Det finns bindings för C, Go, Python, Swift, Java, Node.js och C# (.NET), samt verktyg för integration med applikationer för Android-plattformen.
OpenZiti-systemet är ursprungligen designat för att bygga nätverk som garanterar skydd och isolering av trafik i oskyddade miljöer, där noder kan vara kompromissade (Zero Trust-arkitektur). Teknologin kan användas för att organisera kommunikation med applikationer istället för VPN. Nätverksdrift säkerställs genom användning av en kontrollprocess som hanterar nätverkskonfiguration, autentisering och inställning av tjänster, samt noder som får agera routers, bildande av en mash-nätverk som utför trafiköverföring genom sig själva. Möjlighet finns att lägga till tjänster för lastbalansering och säkerställa hög tillgänglighet.
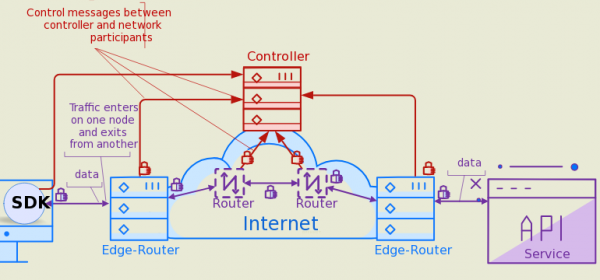
Åtkomst till overlay-nätverket möjliggörs genom speciella edge-klienter som låter använda externa nätverk för att nå det overlay-nätverk som byggts med OpenZiti. Det är möjligt att skapa tunnlar och proxyer som låter trafik passera från det vanliga nätverket till overlay-nätverket och vice versa, för att externt interagera med applikationer som körs inom overlay-nätverket och få åtkomst till befintliga applikationer där stöd för overlay-nätverksintegration inte är inbyggt.
Åtkomst till nätverket och hämtning av data från servrar DNS är endast möjligt efter nödvändig autentisering och auktorisering — utan behörighet kan kunden inte avgöra om tjänsten finns eller ansluta till den. All trafik skyddas med hjälp av mTLS (ömsesidig autentisering där klient och server autentiserar varandra) och end-to-end-kryptering (ChaCha20-Poly1305), vilket innebär att kompromettering av nätverksnoder inte tillåter insyn i applikationernas trafik. Kryptering görs med funktioner från biblioteket libsodium.
Bland populära applikationer som använder OpenZiti kan nämnas datadelningplattformen Zrok och ekosystemet browZer för att distribuera webbplatser i ett överliggande nätverk. Förutom att skapa distribuerade nätverksapplikationer är OpenZiti också lämpligt för att bygga privata nätverk för att ge åtkomst till stängda API:er, webbplatser eller databaser, dölja infrastruktur baserad på Kubernetes i ett överliggande nätverk, samt fjärrhantering av externa system och enheter utan att behöva konfigurera brandväggar eller använda VPN.
I version 1.0 av OpenZiti säkerställs stabiliteten av API:er för routrar och kontroller (för klienter har API-stabiliteten garanterats tidigare). Med denna release kommer API och kommandoradsgränssnitt att stödja bakåtkompatibilitet, och om det blir nödvändigt att ta bort funktioner kommer en process för gradvis avveckling tillämpas innan de faktiskt tas bort, endast vid betydande versionsändringar. I den nya versionen har även ytterligare tester genomförts med simulering av olika komponentfel (chaos testing), vilket möjliggör verifiering av nätverkets motståndskraft vid oförutsedda situationer och dess förmåga att återgå till normalt arbete efter att felkomponenter har åtgärdats.
Källa: opennet.ru
