

Version 1.0 av ramverket TUF (The Update Framework) har publicerats, vilket erbjuder verktyg för säker kontroll och nedladdning av uppdateringar. Huvudsyftet med projektet är att skydda klienten mot vanliga attacker mot repository och infrastruktur, inklusive att motverka spridning av falska uppdateringar skapade efter att obehöriga fått tillgång till nycklar för att skapa digitala signaturer eller kompromettera repository. Projektet utvecklas under Linux Foundation och används för att öka säkerheten i uppdateringsleveranser i projekt som Docker, Fuchsia, Automotive Grade Linux, Bottlerocket och PyPI (verifiering av nedladdningar och metadata i PyPI förväntas snart bli tillgängligt). Koden för referensimplementationen av TUF är skriven i Python och distribueras under Apache 2.0-licensen.
Projektet utvecklar en serie bibliotek, filformat och verktyg som enkelt kan integreras i befintliga appuppdateringssystem, vilket säkerställer skydd vid kompromettering av nycklar på mjukvaruutvecklarens sida. För att använda TUF behöver man bara lägga till nödvändiga metadata i repository och integrera de procedurer som tillhandahålls av TUF för nedladdning och verifiering av filer i klientkoden.
TUF-ramverket ansvarar för att kontrollera tillkomsten av uppdateringar, ladda ner uppdateringar och verifiera deras integritet. Systemet för att installera uppdateringar överlappar inte direkt med ytterligare metadata, vars kontroll och nedladdning hanteras av TUF. För integration med applikationer och installationssystem erbjuds ett lågnivå-API för åtkomst till metadata och en implementering av ett hög-nivå-klient-API, ngclient, som är redo för integration med applikationer.
Bland de attacker som TUF kan motverka märks ersättning av gamla versioner med uppdateringar för att blockera åtgärder som åtgärdar programvarusårbarheter eller för att återföra användare till en gammal, sårbar version, samt spridning av skadliga uppdateringar som är korrekt signerade med hjälp av en komprometterad nyckel, samt utförandet av DoS-attacker på klienter, såsom att fylla disken med oändliga uppdateringar.
Skydd mot kompromettering av mjukvaruleverantörens infrastruktur uppnås genom att upprätthålla separata verifierbara poster om tillståndet i förrådet eller applikationen. Verifierbara TUF-metadata inkluderar information om pålitliga nycklar, kryptografiska hash-värden för att bedöma integriteten hos filer, ytterligare digitala signaturer för att bekräfta metadata, information om versionsnummer och uppgifter om livslängden för poster. Nycklarna som används för verifiering har en begränsad livslängd och kräver konstant uppdatering för att skydda mot signering med gamla nycklar.
Risken för kompromettering av hela systemet minskas genom att använda en modell med delat förtroende, där varje part är begränsad till det område för vilket den direkt ansvarar. Systemet använder en hierarki av roller med sina egna nycklar, till exempel signerar roten nycklar för de roller som ansvarar för metadata i förrådet, uppgifter om tidpunkten för uppdateringar och målkompileringar, medan rollen som ansvarar för kompileringar signerar roller som är kopplade till bekräftelsen av levererade filer.
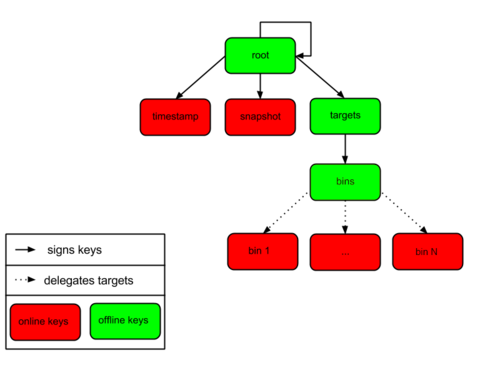
För att skydda mot kompromettering av nycklar används en mekanism för snabb återkallelse och byte av nycklar. Varje enskild nyckel koncentrerar endast minimalt nödvändiga befogenheter, och för bekräftelseoperationer krävs användning av flera nycklar (läckage av en enskild nyckel tillåter inte omedelbar attack på klienten, och för att kompromettera hela systemet måste nycklarna från alla parter fångas). Klienten kan bara acceptera filer som skapats senare än redan tidigare mottagna filer, och data laddas endast i enlighet med storleken som anges i de verifierade metadata.
Den publicerade versionen TUF 1.0.0 erbjuder en helt omarbetad och stabiliserad referensimplementation av TUF-specifikationen, som kan användas som ett färdigt exempel vid skapandet av egna implementationer eller för integration i egna projekt. Den nya implementationen innehåller avsevärt mindre kod (1400 rader istället för 4700), är enklare att underhålla och kan enkelt utvidgas, till exempel vid behov av att lägga till stöd för specifika nätverksstackar, lagringssystem eller krypteringsalgoritmer.
Källa: opennet.ru
