

Efter tio månaders utveckling en betydande release av en specialiserad webbläsare , där utvecklingen av funktionaliteten fortsätter på ESR-grenen . Webbläsaren fokuserar på att säkerställa anonymitet, säkerhet och integritet, all trafik dirigeras endast genom Tor-nätverket. Det är omöjligt att kontakta direkt genom det aktuella systemets nätverksanslutning, vilket förhindrar spårning av användarens verkliga IP (i händelse av att webbläsaren hackas kan angripare få tillgång till systemets nätverksparametrar, så för att helt blockera möjliga läckor bör sådana produkter som ). Byggnader av Tor Browser för Linux, Windows, macOS och Android.
För att ge ytterligare skydd ingår tillägget , vilket möjliggör kryptering av trafik på alla webbplatser där detta är möjligt. För att minska hotet från attacker som använder JavaScript och blockering av tillägg som standard levereras tillägget . För att motverka blockering och inspektion av trafik används och .
För att organisera en krypterad kommunikationskanal inom miljöer som blockerar all trafik utom HTTP, erbjuds alternativa transportmetoder, som till exempel gör det möjligt att kringgå försök att blockera Tor i Kina. För att skydda mot spårning av användarens rörelser och för att förhindra specifika kännetecken för enskilda besökare är API:erna WebGL, WebGL2, WebAudio, Social, SpeechSynthesis, Touch, AudioContext, HTMLMediaElement, Mediastream, Canvas, SharedWorker, Permissions, MediaDevices.enumerateDevices och screen.orientation inaktiverade eller begränsade, och dessutom är telemetri, Pocket, Reader View, HTTP Alternative-Services, MozTCPSocket,
I den nya utgåvan:
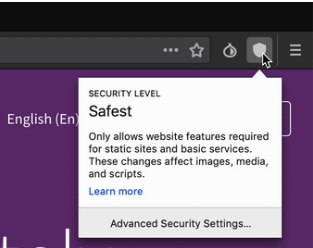
- Panelen har omorganiserats och åtkomsten till säkerhetsnivåindikatorn, som har flyttats från Torbutton-menyn till huvudpanelen. Torbutton har flyttats till den högra delen av panelen. Indikatorerna för tilläggen HTTPS Everywhere och NoScript har tagits bort från panelen som standard (de kan återställas via panelens inställningsgränssnitt).

Indikatorn för HTTPS Everywhere har tagits bort eftersom den inte ger användbar information och omdirigering till HTTPS alltid tillämpas som standard. Indikatorn för NoScript har tagits bort då webbläsaren erbjuder växling mellan grundläggande krypteringsnivåer, och NoScript-knappen ger ofta vilseledande varningar som uppstår på grund av inställningarna i Tor Browser. NoScript-knappen ger också tillgång till omfattande inställningar, utan en detaljerad förståelse av vilka ändringar kan leda till problem med integriteten och en motsägelse mot den säkerhetsnivå som finns i Tor Browser. Blockering av JavaScript för specifika webbplatser kan göras genom avsnittet för ytterligare behörigheter i kontextmenyn i adressfältet (knappen "i");
- Stilen har justerats och Tor Browser är gjort kompatibel med den nya designen av Firefox, som förberetts inom ramen för projektet "Hen". Startsidans design "about:tor" har ändrats och enhetligats för alla plattformar;
- Nya logotyper för Tor Browser har introducerats.

- Versioner av webbläsarens komponenter har uppdaterats:
Firefox 60.7.0esr, Torbutton 2.1.8, HTTPS Everywhere 2019.5.6.1, te OpenSSL 1.0.2r, Tor Launcher 0.2.18.3; - Byggnaderna har skapats med flaggan "", som används för officiella byggen från Mozilla.
- Den första stabila versionen av den mobila utgåvan av Tor Browser för Android-plattformen har förberetts. Den är byggd på kodbasen Firefox 60.7.0 för Android och tillåter endast arbete via Tor-nätverket, vilket blockerar varje försök att upprätta en direkt nätverksanslutning. Förpackningen innehåller tillägg som HTTPS Everywhere och Tor Button. Funktionaliteten för Android-utgåvan ligger fortfarande efter desktopversionen, men den erbjuder i stort sett samma nivå av skydd och sekretess.
Mobil version i Google Play, men också i form av APK-paket från projektets webbsida. En offentliggörande i F-droid-katalogen väntas inom kort. Den stöder enhetens drift på enheter med Android 4.1 eller nyare. Tor-utvecklarna noterar att de inte tänker skapa en Tor Browser-version för iOS på grund av begränsningar från Apple och rekommenderar den redan tillgängliga webbläsaren , som utvecklas av projektet .
Nyckelfunktioner i Tor Browser för Android i jämförelse med Firefox för Android:
- Blockering av kod för spårning av rörelser. Varje webbplats isoleras från korsfrågor och alla cookies tas automatiskt bort efter sessionens slut;
- Skydd mot ingripande i trafik och övervakning av användaraktivitet. All interaktion med omvärlden sker endast via Tor-nätverket och vid avlyssning av trafiken mellan användaren och leverantören kan angriparen se endast att användaren använder Tor, men kan inte avgöra vilka webbplatser användaren besöker. Skyddet mot intrång är särskilt viktigt i situationer där vissa inhemska mobiloperatörer inte anser det olämpligt att blanda sig i okrypterad användar-HTTP-trafik och infoga sina egna widgets () eller annonser ( och );
- Skydd mot att identifiera specifika egenskaper för enskilda besökare och mot spårning av användare med hjälp av metoder för identifiering ("browser fingerprinting"). Alla användare av Tor Browser ser likadana ut från utsidan och kan inte särskiljas från varandra vid användning av avancerade metoder för indirekt identifiering.
Till exempel, utöver att spara identifierare via cookies och API för lokal datalagring kan specifika användarinställningar beaktas. , tidszon, lista över stödda MIME-typer, skärmparameter, lista över tillgängliga typsnitt, när rendering sker med hjälp av canvas och WebGL, parametrar i rubrikerna och , arbetssätt med och ; - Användning av flerledad kryptering. Utöver skyddet av HTTPS-krypteras användarens trafik när den passerar genom Tor minst tre gånger (en flerlagrig krypteringsschema används där paket lindas i en serie lager med hjälp av offentlig nyckel-kryptering, där varje Tor-nod under sin behandling avtäcker nästa lager och endast vet nästa steg i överföringen, medan endast den sista noden kan bestämma destinationsadressen);
- Möjlighet att komma åt resurser blockerade av leverantören eller centraliserat censurerade webbplatser. Enligt projektet Roskomsvoboda är 97 % av de för närvarande blockerade webbplatserna i Ryssland felaktigt blockerade (de befinner sig i samma undernät som blockerade resurser). Till exempel är 358 000 IP-adresser från Digital Ocean, 25 000 adresser från Amazon WS och 59 000 adresser från CloudFlare fortfarande blockerade. Felaktig blockering omfattar också Efter tio månaders utveckling har en betydande version av den specialiserade webbläsaren skapats
Källa: opennet.ru
