

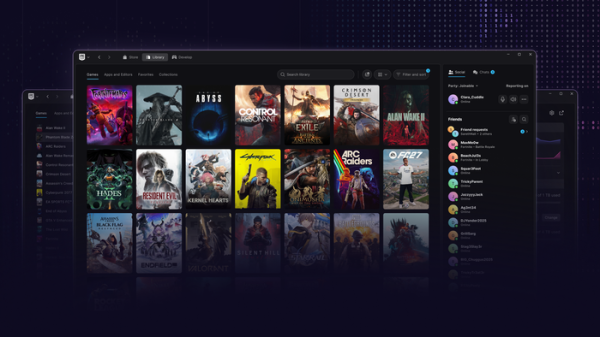
Epic Games har lanserat en förhandsversion av den nya Epic Games Launcher, där den tidigare utlovade supporten för Linux har implementerats. I den nya versionen har även gränssnittet uppdaterats, uppstartstiden har minskats, en inbyggd röstchatt har lagts till, en enhetlig sida för att hantera spelstart har erbjudits, det har blivit möjligt att placera sina egna appar och spel på panelen, sökfunktionen har utvidgats och övervakningen av nedladdningshastighet och aktivitet har säkerställts.
Dessutom har en version av online-spelet Fortnite för Linux tillkännagivits. I samband med detta projekt pågår en modernisering av skyddssystemet EAC (Easy Anti-Cheat) för Linux-distributioner, och kontakter knyts med leverantörer för att implementera nödvändiga funktioner i anti-cheat-systemet för Linux. Det noteras att den gamla implementationen av EAC för Linux inte erbjuder en tillräcklig nivå av anti-cheat-skydd, vilket gör att många spelutvecklare inte lägger till stöd för Linux. I den nya versionen av EAC används standardmekanismerna för säkerhet som tillhandahålls av Linux-kärnan istället för en egen kärnmodul, och själva anti-cheat-systemet körs som en systemd-tjänst.
Bland kraven som måste uppfyllas i distributionerna för att använda EAC:
- Uppstart i Secure Boot-läge med kärnor, drivrutiner och kärnmoduler signerade med godkända nycklar. En tillräcklig nivå av verifierad uppstart har redan säkerställts i Ubuntu, Fedora, Bazzite, Bluefin, Debian, openSUSE, SUSE, Rocky Linux och AlmaLinux.
- Aktivering av TPM 2.0 i BIOS för att skapa en verifierbar uppstartslogg.
- Användning av bootloaders som systemd-boot och GRUB som stödjer mättad uppstart (measured boot), vilket gör att man kan bekräfta giltigheten av konfigurationen och de komponenter som laddas.
- Aktivering av IOMMU-tekniken i BIOS och kärnan, som förhindrar cheat-hårdvaror från att få åtkomst till spelets minne.
- Aktivering i kärnan av Lockdown-läget, som begränsar root-användarens åtkomst till kärnan och blockerar vägar för att kringgå UEFI Secure Boot (åtkomst begränsas till /dev/mem, /dev/kmem, /dev/port, /proc/kcore, debugfs, kprobes-felsökningsläge, mmiotrace, tracefs, BPF, PCMCIA CIS (Card Information Structure), vissa ACPI-gränssnitt och CPU:s MSR-register, anrop av kexec_file och kexec_load blockeras, viloläge förhindras, användningen av DMA för PCI-enheter begränsas, och import av ACPI-kod från EFI-variabler är inte tillåten, manipulation av I/O-portar tillåts inte).
- Avstängning i kärnan av Kexec-mekanismen, som används för att starta ett nytt kärna från det gamla utan att helt starta om systemet.
- Stöd för LSM-hooks (Linux Security Module) i BPF för att koppla eBPF-program som kontrollerar åtkomst och spårar processers aktivitet (för att blockera läsning och modifiering av spelets minne samt att kontrollera aktiviteten hos anti-cheat-systemet).
Utvecklarna av Ubuntu har redan inlett diskussioner om de publicerade kraven, med hänsyn till tidigare negativa erfarenheter av intrång i användarnas integritet i Windows (EAC körde kod i ett skyddsnivå 0, och överförde data till externa servrar utan användarens uttryckliga samtycke och stannade i systemet efter att spelet avinstallerades). På grund av oro nämns också en ökad attackyta från skadlig programvara och kopplingen till det kinesiska företaget Tencent (som äger 40% av aktierna i Epic Games), som kan vara intresserat av att övervaka användare. Det föreslås att inte sprida paket med EAC genom de huvudsakliga arkiven, informera användare om potentiella risker och tillhandahålla en separat startkonfiguration för de som behöver köra EAC.
Källa: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish