

Det verkar som om GitHub-ledningen verkligen har börjat tänka på mjukvarusäkerhet. Först var det datalagringen på Svalbard och finansiellt stöd till utvecklare. Och nu initiativet GitHub Security Lab, som syftar till att involvera alla intresserade experter i att förbättra säkerheten för öppen källkod.
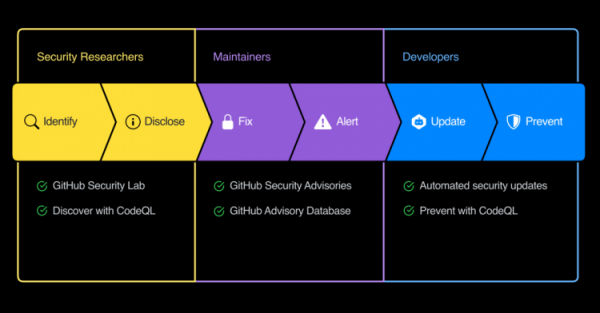
Initiativet har redan deltagande från F5, Google, HackerOne, Intel, IOActive, J.P. Morgan, LinkedIn, Microsoft, Mozilla, NCC Group, Oracle, Trail of Bits, Uber och VMWare. Under de senaste två åren har de hjälpt till att upptäcka och åtgärda 105 sårbarheter i olika projekt.
Andra deltagare lovas belöningar på upp till $3000 för upptäckta sårbarheter. I GitHub-gränssnittet finns det redan möjlighet att få en CVE-identifierare för problemet och skapa en rapport om det. En katalog över sårbarheter har introducerats, som innehåller information om problem med applikationer som hostas på GitHub, sårbara paket och så vidare.
Dessutom har ett uppdaterat skyddssystem lagts till, som ser till att personliga och konfidentiella uppgifter, som tokens, nycklar och liknande, inte hamnar i offentliga repositoryn. Systemet sägs automatiskt skanna nyckelformater från 20 olika tjänster och molnsystem. Om ett problem upptäcks skickas en begäran till tjänsteleverantören för att bekräfta problemet och avbryta komprometterade nycklar.
Det är värt att notera att GitHub tidigare förvärvades av Microsoft. Det verkar som om man i Redmond har bestämt sig för att ta dataskydd på allvar.
Källa: 3dnews.ru
