

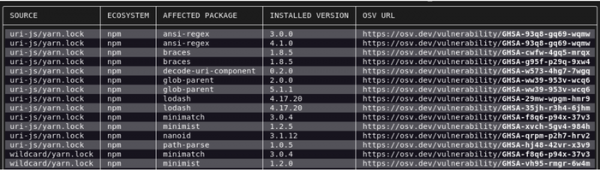
Google har introducerat verktyget OSV-Scanner för att kontrollera om det finns ofixade sårbarheter i kod och applikationer, som arbetar med hänsyn till hela kedjan av relaterade kodberoenden. OSV-Scanner gör det möjligt att identifiera situationer där en applikation blir sårbar på grund av problem i ett av de bibliotek som används som beroenden. Det sårbara biblioteket kan användas indirekt, det vill säga anropas genom ett annat beroende. Projektkoden är skriven i Go och distribueras under Apache 2.0-licensen.
OSV-Scanner kan automatiskt rekursivt skanna katalogträdet, identifiera projekt och applikationer genom närvaron av git-kataloger (information om sårbarheter bestäms genom analys av commit-hashar), SBOM-filer (Software Bill Of Materials i formaten SPDX och CycloneDX), manifest eller låsfiler från paketchefer som Yarn, NPM, GEM, PIP och Cargo. Dessutom stöds skanning av innehållet i dockercontainrar, byggda på grundval av paket från Debian-repositorier.
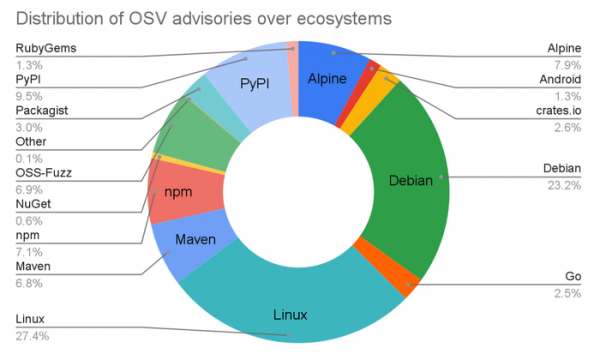
Information om sårbarheter hämtas från OSV-databasen (Open Source Vulnerabilities), som omfattar uppgifter om säkerhetsproblem i repository från Crates.io (Rust), Go, Maven, NPM (JavaScript), NuGet (C#), Packagist (PHP), PyPI (Python), RubyGems, Android, Debian och Alpine, samt data om sårbarheter i Linux-kärnan och uppgifter från sårbarhetsrapporter i projekt som är värd på GitHub. OSV-databasen återspeglar status för åtgärder av problemet, anger commits med införande och åtgärdande av sårbarheten, spannet av sårbara versioner, länkar till projektets kodrepository och meddelande om problemet. Den tillhandahållna API:n gör det möjligt att spåra sårbarhetens manifestation på commit- och taggnivå samt analysera sårbarheten hos avledda produkter och beroenden.
Källa: opennet.ru
