

Google har meddelat att de öppnar specifikationer och en referensimplementation av PSP-protokollet (PSP Security Protocol), som används för att kryptera trafiken mellan datacenter. Protokollet använder en arkitektur för inkapsling av trafik över IP som liknar IPsec ESP (Encapsulating Security Payloads), vilket säkerställer kryptering, kryptografisk integritetskontroll och autentisering av källan. Koden för realiseringen av PSP är skriven i C och distribueras under Apache 2.0-licensen.
En särskild funktion hos PSP är optimeringen av protokollet för att påskynda beräkningarna och minska belastningen på centralprocessorn genom att flytta krypterings- och dekrypteringsoperationer till nätverkskortens sida (offload). För att använda hårdvaruaccelerering krävs speciella nätverkskort som är kompatibla med PSP. För system med nätverkskort som inte stöder PSP har en mjukvarurealisation, SoftPSP, föreslagits.
UDP-protokollet används som transport för datatransfer. PSP-paketet inleds med en IP-header, följt av en UDP-header och sedan den egna PSP-headern med information om kryptering och autentisering. Därefter bifogas innehållet i det ursprungliga TCP/UDP-paketet, som avslutas med en slutblock för PSP med en kontrollsumma för att bekräfta integriteten. PSP-headern, liksom headern och data för det inkapslade paketet, autentiseras alltid för att bekräfta paketets äkthet. Data i det inkapslade paketet kan krypteras, och det är tillåtet att selektivt tillämpa kryptering, så att en del av TCP-headern förblir i klartext (med bibehållen autentiseringskontroll), till exempel för att möjliggöra paketinspektion på transitnätverksutrustning.
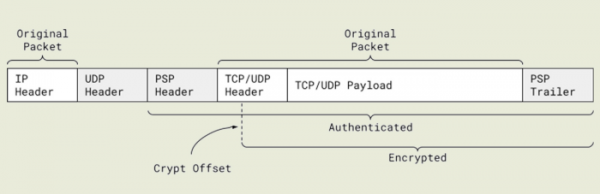
PSP är inte knutet till något specifikt nyckelbytesprotokoll, erbjuder flera alternativ för paketformat och stöder användningen av olika kryptografiska algoritmer. Till exempel erbjuds stöd för algoritmen AES-GCM för kryptering och autentisering, samt AES-GMAC för autentisering utan kryptering av de faktiska data, till exempel när data inte har något värde men det är viktigt att garantera att de inte har manipulerats under överföringen och är exakt de som ursprungligen skickades.
I motsats till typiska VPN-protokoll i PSP tillämpar kryptering på nivån av individuella nätverksanslutningar, och inte på hela kommunikationskanalen, dvs. PSP använder separata krypteringsnycklar för olika tunnelbundna UDP- och TCP-anslutningar. Denna metod möjliggör en striktare isolering av trafik från olika applikationer och handhavare, vilket är relevant när flera servern applikationer och tjänster används av olika användare.
I Google används PSP-protokollet både för att skydda interna kommunikationer och för att skydda kundtrafik i Google Cloud. Protokollet är ursprungligen avsett för effektiv drift i infrastrukturer av Googles nivå och ska säkerställa hårdvaruacceleration av kryptering under förhållanden med miljontals aktiva nätverksanslutningar och hundratusentals nya anslutningar per sekund.
Två driftslägen stöds - "stateful" och "stateless". I läget "stateless" överförs nycklarna för kryptering till nätverkskortet i paketets deskriptor och för avkryptering extraheras de från fältet SPI (Security Parameter Index) som finns i paketet, med hjälp av masternyckeln (256-bit AES, lagras i nätverkskortets minne och byts ut var 24:e timme), vilket sparar minne i nätverkskortet och minimerar informationen om tillståndet för krypterade anslutningar som lagras på enhetens sida. I läget "stateful" lagras nycklarna för varje anslutning på nätverkskortet i en speciell tabell, på liknande sätt som hårdvaruacceleration i IPsec.
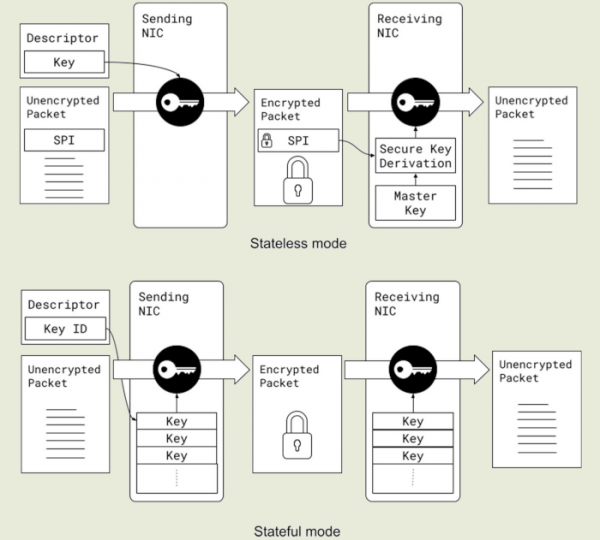
PSP erbjuder en unik kombination av funktioner från TLS- och IPsec/VPN-protokoll. TLS passade Google när det gällde att skydda på nivån för individuella anslutningar, men var otillräcklig på grund av bristande flexibilitet för hårdvaruacceleration och bristen på stöd för UDP. IPsec säkerställde protokolloberoende och stödde hårdvaruacceleration bra, men hade ingen möjlighet att koppla nycklar till individuella anslutningar, var endast avsett för ett litet antal skapade tunnlar och hade skalningsproblem av hårdvaruacceleration på grund av lagring av fullständigt krypteringstillstånd i tabeller som placeras i nätverkskortets minne (till exempel, för att hantera 10 miljoner anslutningar krävs 5 GB minne).
I fallet med PSP kan information om krypteringstillståndet (nycklar, initialiseringsvektorer, sekvensnummer osv.) överföras i TX-deskriptorn för paketet eller i form av en pekare till värden i värdsystemet, utan att använda nätverkskortets minne. Enligt Google gick det tidigare åt cirka 0,7 % av den beräkningskraft som användes till att kryptera RPC-trafik inom företagets infrastruktur, vilket krävde en stor mängd minne. Genom att implementera PSP med hjälp av hårdvaruaccelerering har denna siffra kunnat sänkas till 0,2 %.
Källa: opennet.ru
