

Hacker har funnit en sårbarhet i Windows för attacker genom den länge avstängda webbläsaren Internet Explorer, trots Microsofts säkerhetsåtgärder. För detta används filer med filändelserna .url och .hta. Om användaren bekräftar öppnandet av dessa, laddas skadlig programvara omedelbart ner på dennes dator.
Cybersäkerhetsspecialister från företaget Check Point har upptäckt ett nytt angreppsschema mot datorer med Windows 10 och Windows 11 som utnyttjar en sårbarhet i den föråldrade webbläsaren Internet Explorer. PCMag. Trots att Microsoft officiellt avslutade stödet för Internet Explorer och permanent stängde av den i sitt operativsystem förra året, har hackare funnit en metod för att installera skadlig programvara genom den.
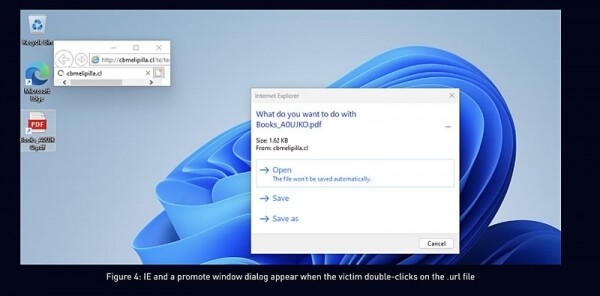
Forskarna på Check Point, Haifei Li, , beskriver hur illvilliga aktörer använder Windows-genvägsfiler med filnamnstillägget .url, som kan ställas in för att kall på Internet Explorer. Det ska genast nämnas att denna metod inte kan kringgå de moderna skyddssystem som finns i nyare webbläsare som Chrome eller Edge.
Angreppet är särskilt effektivt när det kombineras med phishing-e-post eller skadliga bilagor. Li upptäckte att hackare maskerar genvägar som PDF-filer. När en sådan genväg öppnas laddar Internet Explorer ner den skadliga programmet i form av en .hta-fil, om användaren bekräftar alla anmodningar.
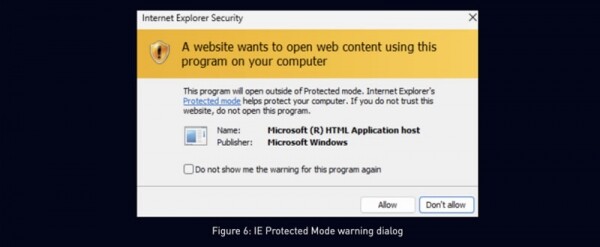
Will Dormann, en säkerhetsexpert, påpekade att moderna webbläsare blockerar nedladdning av .hta-filer, medan Internet Explorer endast visar en textvarning som användare lätt kan ignorera av okunskap. Det faktum att Microsoft slutade släppa säkerhetsuppdateringar för Internet Explorer utgör en särskild risk, vilket gör det möjligt för hackare att utnyttja okorrigerade sårbarheter genom denna webbläsare.
En studie från Check Point visade att dessa angrepp har pågått åtminstone sedan januari 2023. Den goda nyheten är att Microsoft i respons på den upptäckta sårbarheten har släppt en patch som förhindrar att Internet Explorer startas via genvägsfiler. Experter rekommenderar också Windows-användare att vara särskilt försiktiga när de arbetar med filer som har filändelsen .url, mottagna från osäkra källor.
Källa:
Källa: 3dnews.ru
