

Forskare från Kaliforniens universitet i San Diego har presenterat en ny attackmetod på mikroarkitekturstrukturer hos Intel-processorer, som kan tillämpas på CPU:er baserade på mikroarkitekturerna Raptor Lake och Alder Lake. Attacken, som har kodnamnet Indirector, möjliggör en förändring av den spekulativa exekveringen av instruktioner i andra processer och på andra privilegienivåer (till exempel i kärnan eller en annan virtuell maskin) som körs i samma CPU-tråd som angriparens kod. Som en demonstration av metodens arbete har en prototyp av ett exploit skapats, som gör det möjligt att fastställa layouten av minnesadresser för att kringgå ASLR (Address Space Layout Randomization) skyddsmekanismen. Dessutom har verktyg under MIT-licens publicerats, utvecklade för analys och omvänd ingenjörskonst av mikroarkitekturlogik i CPU:er.
Två metoder för att organisera attacken har föreslagits. Den första metoden baseras på förvrängning av innehållet i bufferten för förutsägelse av indirekta hopp (IBP - Indirect Branch Predictor), som används för att förutsäga indirekta hopp i situationer där adressen eller förskjutningen för hoppet ännu inte är känd och beräknas i instruktionerna som föregår hoppinstruationen. Den andra metoden berör bufferten för hoppingångar (BTB - Branch Target Buffer), som innehåller information om nyligen inträffade hopp.
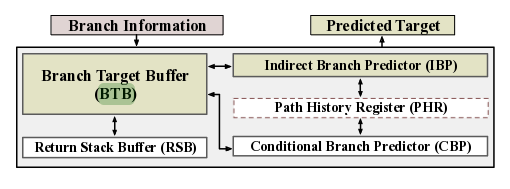
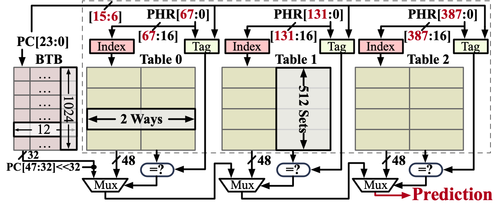
De identifierade sårbarheterna ger angriparen möjlighet att bestämma innehållet i posterna i buffrarna IBP och BTB, som innehåller hoppadresser som används i externa processer, samt att genomföra inmatningen av en godtycklig hoppadress i databufferttabelle. Resultatet blir att angriparen kan omdirigera exekveringsflödet för den externa processen till en önskad adress i minnet under den spekulativa exekveringen av instruktionerna. Efter att en felaktig förutsägelse har identifierats kommer resultatet av den spekulativa exekveringen att kasseras, men adresser och data som lästs från minnet under den spekulativa exekveringen kommer att lagras i cachen och kan extraheras genom att använda någon av metoderna för att bestämma innehållet i cachen baserat på analys av ändringarna i accesstiden för cachade och icke-cachade data. Att fastställa exakta adresser för indirekta hopp kan i praktiken användas för att kringgå ASLR-skyddsmekanismen.
Källa: opennet.ru
