

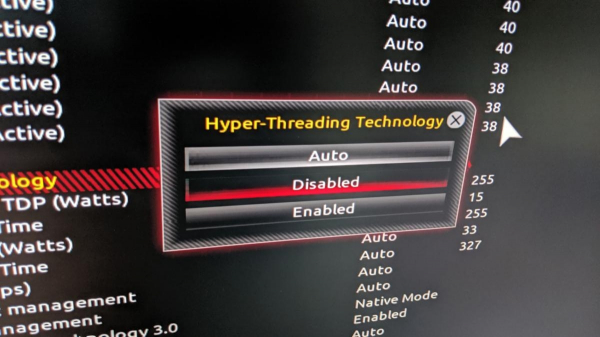
Om efter om ZombieLoad är du i panik och försöker ta reda på hur du stänger av Intel Hyper-Threading-funktionen för att förhindra utnyttjande av den nya sårbarheten som liknar Spectre och Meltdown, ta ett djupt andetag — Intels officiella vägledning rekommenderar faktiskt inte att göra detta i de flesta fall.
ZombieLoad är liknande de tidigare attackerna via "sidokanaler" (eng. side-channel attack) som tvingar Intel-processorer att öppna tillgång till potentiellt konfidentiell information som vanligtvis är isolerad och endast tillgänglig för de applikationer som använder den. Säkerhetsforskare har tidigare rapporterat att denna sårbarhet finns i de flesta Intel-chips och kan utnyttjas i Windows, MacOS och Linux.
Intel å sin sida håller inte med om hur allvarligt ZombieLoad-risken bedöms. Företaget har till och med beslutat att ge ZombieLoad ett annat namn — Microarchitectural Data Sampling (MDS) eller Mikroarkitektonisk datainsamling. Håll med om att det låter betydligt mindre skrämmande än att hänvisa till några zombier.
"MDS-sårbarheten bygger på datainsamling som läcker från små strukturer i processorn när man använder ett lokalt exekverat sidokanal för spekulativ exekvering", förklarar företaget. "Praktisk utnyttjande av MDS är en mycket komplex fråga. Sårbarheten i sig ger inte angriparen möjlighet att välja de data han eller hon vill få."
"MDS har redan åtgärdats på hårdvarunivå i många av våra senaste Intel Core-processorer av 8:e och 9:e generationen, samt i Intel Xeon Scalable-processorfamilj av andra generationen", säger företaget. "För andra berörda produkter finns riskreducerande åtgärder tillgängliga genom att uppdatera mikrokoden i kombination med lämpliga operativsystem- och hypervisorprogramuppdateringar som finns tillgängliga från och med idag. Vi har tillhandahållit på vår webbplats och fortsätter att uppmana alla att hålla sina system uppdaterade, eftersom detta är ett av de bästa sätten att säkerställa säkerheten."
Intel-representanter har också påpekat att forskargruppen ZombieLoad har arbetat med företaget och andra experter inom PC-branschen för att åtgärda sårbarheten innan den blev offentligt känd. "Vi vill uttrycka vår tacksamhet till forskarna som har arbetat med oss och våra branschpartners för deras bidrag i att koordinerat lösa detta problem."
Vad gäller Hyper-Threading?
Intel har uttalat att inaktiveringen av Hyper-Threading inte är ett obligatoriskt eller det enda alternativet för PC-användare. Faktum är att varje kund själv avgör vad de ska göra. Om du inte kan garantera säkerheten för den programvara du har installerad, så ja, det kan vara en bra idé att inaktivera Hyper-Threading. Om programvaran däremot enbart kommer från Microsoft-butiken, från IT-avdelningen eller bara är installerad från källor som du anser vara betrodda, så kan du förmodligen lämna Hyper-Threading aktiverat. Det handlar verkligen om hur mycket du oroar dig för din säkerhet.
„Eftersom faktorerna varierar avsevärt mellan olika kunder rekommenderar Intel inte att inaktivera Hyper-Threading, eftersom det är viktigt att förstå att det inte är den enda vägen för att skydda sig mot MDS och inte erbjuder skydd i sig själv”, säger företagets uttalande.
Samtidigt varierar reaktionerna från operativsystemstillverkare.
Google har släppt en patch för Chrome OS som som standard inaktiverar Hyper-Threading för Chromebook. Människor som vill återaktivera flertrådning kan göra det själva, enligt företaget.
Apple har släppt en uppdatering för MacOS Mojave och meddelat att företagets kunder, särskilt de som är krävande när det kommer till säkerhet, kan inaktivera Hyper-Threading själva.
Microsoft har meddelat att de har släppt patchar för sin programvara för att minska risken för MDS, men har också noterat att kunderna ytterligare måste få firmwareuppdateringar från sina PC-tillverkare.
Eftersom de flesta operativsystemleverantörer har valt att lämna Hyper-Threading aktiverat, verkar hotet från ZombieLoad uppenbarligen inte så allvarligt som det föreföll för ett dygn sedan. Dessutom finns det fortfarande inga kända fall av utnyttjande av sårbarheten i en verklig attack.
Dessutom minskar användningen av patchar utan att stänga av Hyper-Threading nästan inte prestandan hos Intel-processorer.
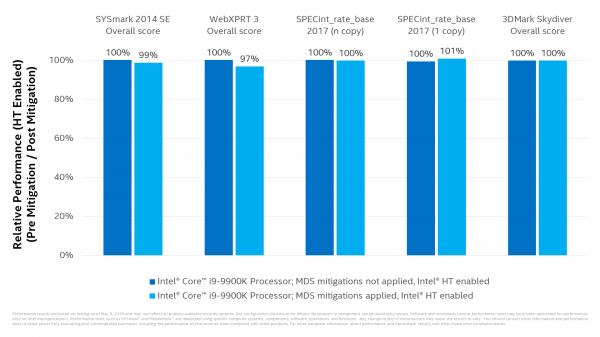
Men du kommer inte att tro det om du tittar på om hur säkerhetspatchar påverkar prestandan när Hyper-Threading är avstängt. Företaget hävdar att säkerhetsuppdateringarna tillsammans med avstängningen av Hyper-Threading har en misstänkt liten påverkan på prestanda.
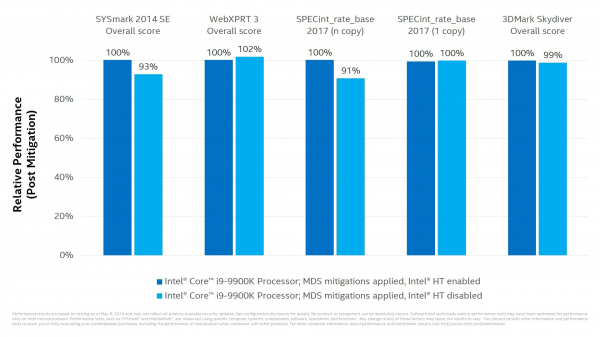
Portalen är kategoriskt oense med Intels åsikt om att avstängning av Hyper-Threading inte utgör något större problem, även om Intel demonstrerar i sitt dokument att prestandan praktiskt taget inte har förändrats. Problemet ligger i artificiella tester från Intel vid avstängning av Hyper-Threading, eftersom företaget inte har testat specifika flertrådade belastningar. Om Intel hade genomfört tester med Blender, Cinebench eller andra som är designade för flerkärniga och flertrådade processorer, skulle vi omedelbart se en kraftig nedgång i prestanda.
För att understryka hur viktig Hyper-Threading-tekniken är kan man helt enkelt titta på Intel-processorerna i9-9900K för $500 och i7-9700K för $375, vars huvudsakliga skillnad ligger i stödet för Hyper-Threading. Att stänga av Hyper-Threading på Intel-processorer är ett enormt bakslag för alla som värderar flertrådad prestanda.
Men det finns även goda nyheter för dem som använder de senaste Intel-processorerna. Företaget har meddelat att många av dess senaste processorer från 8:e och 9:e generationen redan har hårdvarufixar, så ägare av i9-9900K har inga skäl att stänga av Hyper-Threading. Hotet från ZombieLoad är uppenbarligen större för äldre processorer. Ägare av dessa system måste förlita sig på uppdateringar av operativsystemet och programvaran samt på de antiviruslösningar de använder för att minska risken för skadlig kod. Och vi påminner också om att det fortfarande inte är känt om någon attack som utnyttjar ZombieLoad.
Källa: 3dnews.ru
