

Utvecklingen av teknik inom mjukvara och hårdvara, samt framväxten av nya kommunikationsprotokoll, har lett till en utvidgning av Internet of Things (IoT). Antalet enheter ökar dag för dag och de genererar en enorm mängd data. Därför uppstår behovet av en flexibel systemarkitektur som kan bearbeta, lagra och överföra dessa data.
För dessa syften används idag molntjänster. Men den allt mer populära modellen för fogberäkning (Fog) kan komplettera molnlösningarna genom att skala och optimera IoT-infrastrukturen.
Moln kan tillfredsställa de flesta behoven inom IoT. Till exempel kan de möjliggöra övervakning av tjänster, snabb bearbetning av stora datamängder som genereras av enheter samt deras visualisering. Å andra sidan är fogberäkningar effektivare vid lösningen av realtidsuppgifter. De erbjuder snabb respons på förfrågningar och minimal fördröjning vid databehandling. Det vill säga, Fog kompletterar verkligen molnen och utökar deras kapabiliteter.
Men den centrala frågan är en annan: hur ska allt detta interagera i kontexten av IoT? Vilka kommunikationsprotokoll kommer att vara mest effektiva i en sammanslagen IoT-Fog-Cloud-system?
Trots den till synes dominerande användningen av HTTP används många andra lösningar i IoT-, Fog- och Cloud-system. Detta beror på att IoT måste kombinera de funktionella möjligheterna hos olika enhetsensorer med säkerhet, kompatibilitet och andra krav som användarna ställer.
Det finns dock ingen enhetlig uppfattning om en referensarkitektur eller kommunikationsstandard. Därför är skapandet av en ny protokoll eller anpassningen av en befintlig sådan för specifika IoT-uppgifter en av de viktigaste utmaningarna för IT-samhället.
Vilka protokoll används idag och vad kan de erbjuda? Låt oss undersöka det. Men först diskuterar vi principerna för det ekosystem där moln, dimma och Internet of Things interagerar.
IoT Fog-to-Cloud-arkitektur (F2C)
Du har förmodligen märkt hur betydande ansträngningar som görs för att studera fördelarna och vinsterna med effektiv och koordinerad hantering av IoT, moln och dimma. Om inte, så här är tre initiativ för standardisering: , och .
Om man tidigare endast har övervägt två nivåer, moln och enheter, så introducerar den föreslagna arkitekturen en ny nivå - dimberäkning. Dimbeslutning kan delas upp i flera undernivåer beroende på resursernas specifika natur eller uppsättningen av policys som definierar användningen av olika enheter i dessa undernivåer.
Hur kan denna abstraktion se ut? Här är ett typiskt IoT-Dim-Moln ekosystem. IoT-enheter skickar data till mer kraftfulla servrar och beräkningsenheter för att lösa uppgifter som kräver låg latens. I detta system ansvarar molnen för att lösa uppgifter som kräver stor mängd beräkningsresurser eller lagringsutrymme.
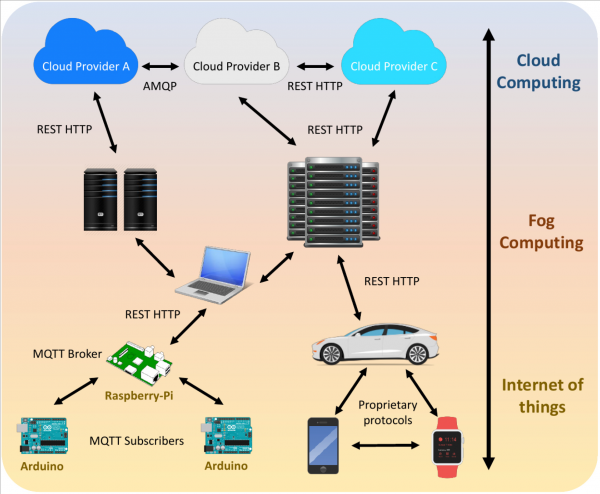
Smartphones, smarta klockor och andra enheter kan också vara en del av IoT. Men sådana enheter använder vanligtvis proprietära kommunikationsprotokoll från stora utvecklare. De genererade IoT-data överförs till dimnivån via REST HTTP-protokollet, vilket erbjuder flexibilitet och funktionell kompatibilitet vid skapandet av RESTful-tjänster. Detta är viktigt med hänsyn till behovet av att säkerställa bakåtkompatibilitet med den befintliga beräkningsinfrastrukturen som körs på lokala datorer, servrar eller serverkluster. Lokala resurser, som kallas "dimknutpunkter", filtrerar den mottagna datan och bearbetar den lokalt eller vidarebefordrar den till molnet för ytterligare bearbetning.
Moln stöder olika kommunikationsprotokoll, där AMQP och REST HTTP ofta förekommer. Eftersom HTTP är allmänt känt och inriktat på internet kan frågan uppstå: "Skulle vi inte kunna använda det för IoT och dimberäkning?". Men detta protokoll har prestandaproblem. Mer om detta senare.
Generellt finns det två modeller av kommunikationsprotokoll som är lämpliga för vårt system. Dessa är förfrågan-svar och publicera-prenumerera. Den första modellen är mer känd, särskilt i server-klientarkitektur. Klienten begär information från servern, som tar emot förfrågan, bearbetar den och återlämnar ett svar. Protokollen REST HTTP och CoAP fungerar enligt denna modell.
Den andra modellen uppstod ur behovet att säkerställa asynkron, distribuerad, svag kommunikation mellan källor som genererar data och mottagarna av dessa data.
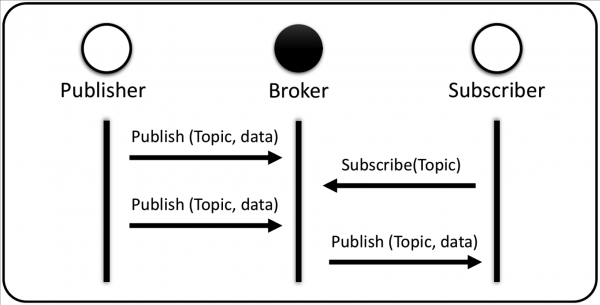
Modellen involverar tre parter: utgivare (datakälla), mäklare (dispatcher) och prenumerant (mottagare). Här behöver kunden, som agerar som prenumerant, inte begära information från servern. Istället för att skicka förfrågningar prenumererar han på specifika händelser i systemet via mäklaren, som är ansvarig för att filtrera all inkommande information och att dirigera den mellan utgivarna och prenumeranterna. När en händelse inträffar som rör ett visst ämne publicerar utgivaren det till mäklaren, som skickar informationen till prenumeranten angående det begärda ämnet.
I grunden är denna arkitektur baserad på händelser. En sådan interaktionsmodell är intressant för applikationer inom IoT, moln, och fog på grund av dess förmåga att säkerställa skalbarhet och förenkla interaktionen mellan olika enheter, stödja dynamisk "många-till-många" kommunikation och asynkron kommunikation. Bland de mest kända standardiserade meddelandeprotokollen som använder "publicering-prenumeration"-modellen kan vi nämna MQTT, AMQP och DDS.
Det är uppenbart att "publicering-prenumeration"-modellen har många fördelar:
- Utgivare och prenumeranter behöver inte känna till varandras existens;
- En prenumerant kan få information från många olika utgåvor, och en utgivare kan skicka data till många olika prenumeranter (principen "många-till-många");
- Utgivaren och prenumeranten behöver inte vara aktiva samtidigt för att utbyta data, eftersom mäklaren (som fungerar som ett kö-system) kan lagra meddelandet för kunder som för närvarande inte är anslutna till nätverket.
Men "begär-svar"-modellen har också sina styrkor. I de fall där serverns kapacitet att hantera förfrågningar från flera kunder inte är ett problem, är det meningsfullt att använda redan beprövade pålitliga lösningar.
Det finns också protokoll som stöder båda modellerna. Till exempel, XMPP och HTTP 2.0, som stöder alternativet "server push". IETF har också släppt CoAP. För att försöka lösa meddelandeutbytesproblemet har flera andra lösningar skapats, såsom WebSockets-protokollet eller användning av HTTP över QUIC (Quick UDP Internet Connections).
När det gäller WebSockets, även om det används för att överföra data i realtid från servern till webbkunden och erbjuder permanenta anslutningar med samtidig tvåvägskommunikation, är det inte avsett för enheter med begränsade beräkningsresurser. QUIC förtjänar också uppmärksamhet eftersom den nya transportprotokollen ger massor av nya möjligheter. Men eftersom QUIC ännu inte har standardiserats är det för tidigt att förutsäga dess möjliga tillämpningar och påverkan på IoT-lösningar. Så vi lämnar WebSockets och QUIC i minnet med sikte på framtiden, men kommer inte att studera dem närmare för tillfället.
Vem är vackrast i världen: vi jämför protokollen
Nu ska vi prata om styrkor och svagheter hos protokollen. För att avslöja det direkt, finns det ingen uppenbar ledare. Varje protokoll har sina egna fördelar och nackdelar.
Svarstid
En av de viktigaste egenskaperna hos kommunikationsprotokoll, särskilt i förhållande till Internet of Things, är svarstiden. Men bland de befintliga protokollen finns det ingen tydlig vinnare som visar den minimi fördröjningen under olika förhållanden. Det finns dock en hel del forskning och jämförelser av protokollens möjligheter.
Till exempel, Jämförelser av effektiviteten mellan HTTP och MQTT vid arbete med IoT har visat att svarstiden för förfrågningar är kortare för MQTT än för HTTP. Och vid av överföringstid (RTT) visade det sig att det genomsnittliga RTT för CoAP är 20% kortare än för MQTT.
Annat RTT för protokollen MQTT och CoAP undersöktes i två scenarier: lokalt nätverk och IoT-nätverk. Det visade sig att den genomsnittliga RTT var 2-3 gånger högre i IoT-nätverket. MQTT med QoS0 visade ett lägre resultat jämfört med CoAP, medan MQTT med QoS1 demonstrerade en högre RTT på grund av ACK på applikations- och transportnivåerna. För olika QoS-nivåer var fördröjningarna i nätverket utan överbelastning för MQTT millisekunder, och för CoAP hundratals mikrosekunder. Det är dock viktigt att komma ihåg att MQTT, som arbetar över TCP, kommer att visa ett helt annat resultat i mindre pålitliga nätverk.
responsen för protokollen AMQP och MQTT genom att öka nyttolasten visade att vid låg belastning var fördröjningsnivån nästan identisk. Men vid överföring av stora mängder data visar MQTT en kortare svarstid. I en annan CoAP jämfördes med HTTP i ett maskin-till-maskin-scenario med enheter distribuerade på fordon, utrustade med gas-sensorer, vädersensorer, plats (GPS) och mobilnätverksgränssnitt (GPRS). Tiden som krävdes för att överföra ett CoAP-meddelande via mobilnätet var nästan tre gånger kortare än tiden som krävdes för att använda HTTP-meddelanden.
Studier genomfördes där inte två, utan tre protokoll jämfördes. Till exempel, prestandan för IoT-protokollen MQTT, DDS och CoAP i ett medicinskt tillämpningsscenario med användning av ett nätverksimulator. DDS överträffade MQTT när det gäller den upplevda fördröjningen av telemetri under olika dåliga nätverksförhållanden. CoAP, baserat på UDP, fungerade bra för applikationer som krävde snabb respons, men på grund av att det är baserat på UDP förekom betydande oförutsägbar paketförlust.
Bandbredd
MQTT och CoAP när det gäller effektivitet för bandbredden genomfördes som en beräkning av den totala mängden data som överfördes per meddelande. CoAP visade en lägre bandbredd än MQTT vid överföring av små meddelanden. Men vid jämförelse av protokollens effektivitet med avseende på förhållandet mellan mängden nyttiga informationsbitar och den totala mängden överförda bitar visade sig CoAP vara mer effektivt.
Vid Genom att använda MQTT, DDS (med TCP som transportprotokoll) och CoAP visade det sig att CoAP i allmänhet hade en jämförelsevis lägre bandbreddsanvändning, vilket inte ökade vid högre nätverksförlust eller ökad nätverksfördröjning, till skillnad från MQTT och DDS, där en ökning av bandbreddsanvändningen observerades under dessa scenarier. I ett annat scenario involverades ett stort antal enheter som sände data samtidigt, vilket är ett typiskt fall i IoT-miljöer. Resultaten visade att CoAP är bättre för högre belastning.
Vid låg belastning använde CoAP den lägsta bandbredden, följt av MQTT och REST HTTP. Men när storleken på nyttolaster ökade, hade REST HTTP de bästa resultaten.
Energiförbrukning
Frågan om energiförbrukning är alltid av stor betydelse, och i IoT-system är den särskilt viktig. Om energikonsumtionen hos MQTT och HTTP, visar det sig att HTTP "slukar" betydligt mer. CoAP är mer jämfört med MQTT, vilket möjliggör energihantering. I enkla scenarier passar MQTT bättre för informationsutbyte i IoT-nätverk, särskilt när det inte finns några effektbegränsningar.
Ett experiment som jämförde kapabiliteterna hos AMQP och MQTT under en testbänk för mobil eller instabil trådlös nätverk visade att AMQP erbjuder mer säkerhetsmöjligheter, medan MQTT är mer energieffektivt.
Säkerhet
Säkerhet är en annan viktig fråga som tas upp vid studier av IoT och moln-/fogberäkningar. Säkerhetsmekanismen baseras vanligtvis på TLS i HTTP, MQTT, AMQP och XMPP, eller DTLS i CoAP, samt stödjer båda i DDS.
TLS och DTLS börjar med en kommunikationsetableringsprocess mellan klient- och serverpartier för att utbyta stödda krypteringspaket och nycklar. Båda parter kommer överens om paketen för att säkerställa att fortsatt kommunikation sker i en säker kanal. Skillnaden mellan dem ligger i små modifieringar som gör det möjligt för DTLS att fungera över opålitliga anslutningar baserade på UDP.
Vid Vid flera olika implementeringar av TLS och DTLS har det visat sig att TLS är bättre på att hantera uppgiften. Attacker på DTLS har varit mer framgångsrika på grund av dess feltolerans.
Men det största problemet med dessa protokoll är att de ursprungligen inte var avsedda för användning inom IoT och inte förutsatte arbete i moln eller edge. Genom en överenskommen utbyte (handshaking) lägger de till extra trafik med varje anslutning, vilket tömmer beräkningsresurser. I genomsnitt observeras en ökning på 6,5 % för TLS och 11 % för DTLS i overhead jämfört med kommunikation utan säkerhetslager. I resursstarka miljöer, som vanligtvis är belägna på , detta kommer inte att vara ett problem, men i kommunikationen mellan IoT och edge-nivå blir detta en viktig begränsning.
Vad ska man välja? Det finns inget entydigt svar. MQTT och HTTP verkar vara de mest lovande protokollen, eftersom de anses vara relativt mogna och stabila lösningar för IoT jämfört med andra protokoll.
Lösningar baserade på ett enda kommunikationsprotokoll
Praxis för enprotokollslösning har många nackdelar. Till exempel kan ett protokoll som tillfredsställer en begränsad miljö inte fungera i en domän som har strikta säkerhetskrav. Med detta i åtanke återstår det att avfärda nästan alla möjliga enprotokollslösningar i Fog-to-Cloud ekosystemet i IoT, förutom MQTT och REST HTTP.
REST HTTP som enprotokollslösning
Det finns ett bra exempel på interaktionen mellan förfrågningar och svar via REST HTTP inom IoT-to-Fog: . Djuren utrustas med bärbara sensorer (IoT-klient, C) och hanteras genom molnbaserade beräkningar av ett smart jordbrukssystem (Fog-server, S).
I POST-metodens rubrik anges resursen som ska ändras (\/farm\/animals), såväl som versionen av HTTP och typen av innehåll, vilket i detta fall är ett JSON-objekt som representerar den djurhållning som systemet ska hantera (Dulcinea\/ko). Svaret från servern indikerar att förfrågan var framgångsrik genom att skicka tillbaka HTTPS-statuskod 201 (resurs skapad). GET-metoden ska endast ange den begärda resursen i URI (till exempel \/farm\/animals\/1), som returnerar JSON-representationen av djuret med detta ID från servern.
PUT-metoden används när det är nödvändigt att uppdatera en specifik post av en resurs. I det här fallet anges URI för parametern som ska ändras och det aktuella värdet (till exempel som anger att en ko för närvarande går, /farm/animals/1?state=walking). Slutligen används DELETE-metoden på samma sätt som GET-metoden, men den tar endast bort resursen som ett resultat av operationen.
MQTT som en enhetlig protokollösning
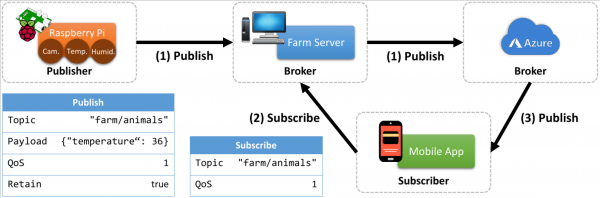
Låt oss ta den smarta gården igen, men istället för REST HTTP använder vi protokollet MQTT. En lokal server med den installerade Mosquitto-biblioteket fungerar som en mäklare. I detta exempel fungerar en vanlig dator (benämnd farmserver) Raspberry Pi som en MQTT-klient, implementerat genom att installera MQTT Paho-biblioteket, helt kompatibelt med Mosquitto-mäklaren.
Denna klient motsvarar en IoT-abstraktionsnivå som representerar en enhet med upptäckts- och beräkningsförmågor. Mäklaren, å sin sida, motsvarar en högre abstraheringsnivå, vilken representerar en beräkningsnod i molnet, karakteriserad av större kapaciteter avseende databehandling och lagring.
I det föreslagna scenariot för den "smarta gården" ansluter Raspberry Pi till accelerometrar, GPS och temperatursensorer och publicerar data från dessa sensorer i molnnoden. Som du säkert vet, betraktar MQTT ämnen som en hierarki. En MQTT-utgivare kan publicera meddelanden i en specifik uppsättning ämnen. I vårt fall finns det tre. För sensorn som mäter temperaturen i djurens lada väljer klienten ämnet (animalfarm/shed/temperature). För sensorer som mäter GPS-positionen och djurens rörelse via accelerometern publicerar klienten uppdateringar (animalfarm/animal/GPS) och (animalfarm/animal/movement).
Denna information kommer att överföras till mäklaren, som kan lagra den tillfälligt i en lokal databas ifall det senare kommer en annan intresserad prenumerant.
Utöver den lokala servern som agerar MQTT-broker i dimman, till vilken Raspberry Pi-förekomster fungerar som MQTT-klienter som skickar data från sensorer, kan det finnas en annan MQTT-broker på molnnivå. I detta fall kan information som skickas till den lokala brokern temporärt lagras i en lokal databas och/eller skickas till molnet. Den dimmiga MQTT-brokern används i detta scenario för att koppla samman all data med molnets MQTT-broker. Med en sådan arkitektur kan användaren av mobilappen prenumerera på båda brokern.
Vid ett fel i anslutningen till en av brokern (till exempel molntjänsten) får slutanvändaren information från den andra (dimman). Detta är en karakteristisk funktion hos kombinerade system av dimma och molnberäkning. Som standard kan mobilappen konfigureras för första anslutning till den dimmiga MQTT-brokern, och vid misslyckande tillkopplas MQTT-brokern i molnet. Denna lösning är bara en av många i IoT-F2C-system.
Protokollöverskridande lösningar
Lösningar med ett enda protokoll är populära på grund av deras enklare implementering. Men det är uppenbart att det i IoT-F2C-system är meningsfullt att kombinera olika protokoll. Idén är att olika protokoll kan fungera på olika nivåer. Låt oss till exempel betrakta tre abstraktioner: nivåerna av IoT, dimma och molnberäkning. Enheter på IoT-nivå anses vanligtvis vara begränsade. För denna översikt anser vi att IoT-nivåer är de mest begränsade, molnnivåerna är minst begränsade, och dimmiga beräkningar ligger
Det grundläggande problemet här är den funktionella kompatibiliteten hos protokoll och enkelheten att översätta meddelanden från ett protokoll till ett annat. I idealfallet kommer framtida arkitekturer för Internet of Things med moln- och dimresurser att vara oberoende av det använda kommunikationsprotokollet och säkerställa en god interaktion mellan olika protokoll.
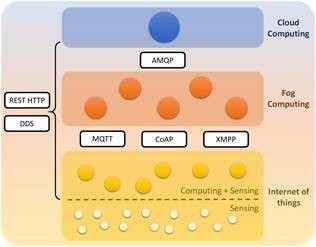
Eftersom det för närvarande inte är fallet, är det meningsfullt att kombinera protokoll som inte har några betydande skillnader. För detta syfte baseras en potentiell lösning på kombinationen av två protokoll som följer samma arkitektur, REST HTTP och CoAP. En annan föreslagen lösning bygger på sammanslagningen av två protokoll som erbjuder interaktion enligt modellen "publicering-prenumeration", MQTT och AMQP. Användningen av liknande koncept (både MQTT och AMQP använder mäklare, CoAP och HTTP använder REST) förenklar implementeringen av dessa kombinationer och kräver mindre integrationsinsats.
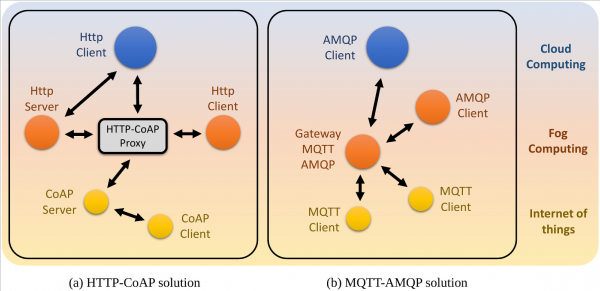
I figur (a) visas två modeller baserade på begärningar-svar, HTTP och CoAP, och deras möjliga placeringar i IoT-F2C-lösningen. Eftersom HTTP är ett av de mest kända och anpassade protokollen i moderna nätverk, är det osannolikt att det kommer att helt ersättas av andra meddelandeprotokoll. Bland noderna som representerar kraftfulla enheter som ligger mellan molnet och dimman, är REST HTTP en rimlig lösning.
Å andra sidan, för enheter med begränsade datorkapaciteter som kopplas mellan dimnivåerna och IoT, är det mer effektivt att använda CoAP. En av de stora fördelarna med CoAP är faktiskt dess kompatibilitet med HTTP, eftersom båda protokollen bygger på principerna för REST.
I figur (b) visas två modeller för interaktion "publicering-prenumeration" i ett scenario, inklusive MQTT och AMQP. Även om båda protokollen hypotetiskt kan användas för kommunikation mellan noder på varje abstraktionsnivå, bör deras position bestämmas baserat på prestanda. MQTT utvecklades som ett förenklat protokoll för enheter med begränsade datorkapaciteter, så det kan användas för kommunikation mellan IoT och dimman. AMQP är mer lämpligt för kraftfullare enheter, som skulle passa perfekt mellan dimnoder och molnet. Istället för MQTT kan protokollet XMPP användas i IoT, eftersom det anses vara lättviktigt. Men det används inte så ofta i sådana scenarier.
Slutsatser
Det är osannolikt att någon av de protokoll som diskuteras ensamt kan täcka all kommunikation i systemet, från enheter med begränsade beräkningsresurser till molnservrar. Forskningen visade att de två mest lovande alternativen som utvecklare oftast använder är MQTT och RESTful HTTP. Dessa två protokoll är inte bara de mest mogna och stabila, utan de inkluderar också många väl dokumenterade och framgångsrika implementationer och online-resurser.
Tack vare sin stabilitet och enkla konfiguration är MQTT ett protokoll som över tid har bevisat sin överlägsna prestanda vid användning på IoT-nivå med begränsade enheter. I systemdelar där begränsad kommunikation och batteriförbrukning inte är problem, som i vissa områden av fog computing och de flesta molntjänster, är RESTful HTTP ett enkelt val. CoAP bör också beaktas, eftersom det snabbt utvecklas som en IoT-meddelandestandard, och det är mycket troligt att det inom en snar framtid kommer att nå en stabilitets- och mognadsnivå jämförbar med MQTT och HTTP. Men standarden utvecklas fortfarande, vilket medför kortsiktiga kompatibilitetsproblem.
Vad mer intressant kan man läsa i bloggen
→
→
→
→
→
Prenumerera på vår -kanal för att inte missa nästa artikel! Vi skriver högst två gånger i veckan och endast om viktiga ämnen.
Källa: habr.com
