

Resultat av studien av säkerheten i den isolerade miljön för körning av Python-kod, som används av Google i chatbottjänsten Gemini, har publicerats. Chatbotten Gemini tillhandahåller verktyg för kodgenerering baserat på uppgiftsbeskrivningar och gör det möjligt att omedelbart köra den skapade koden för Python, vilket hjälper utvecklare att slippa onödiga åtgärder för att kontrollera koden. Koden körs i en isolerad miljö som är avskuren från omvärlden och tillåter endast körning av Python-tolk. För att fastställa innehållet i sandbox-miljön lyckades forskarna köra kod som använde funktioner från Python-biblioteket os för att lista innehållet i alla kataloger och bygga en karta över filsystemet.
Ett särskilt intresse väcktes av körbar fil /usr/bin/entry/entry_point, som vägde 579 MB. För att extrahera denna fil skapade forskarna ett skript som successivt skrev ut innehållet i Base64-format i små bitar. På sin sida automatiserade de sammanfogningen av databitarnas segment med hjälp av verktyget Caido och fick en kopia av filen på sitt system.
För analysen av den erhållna körbara filen använde man verktyget binwalk, som är avsett för att extrahera filer inbäddade i firmware. Bland de extraherade uppgifterna fanns katalogen google3, där det enligt filnamnen låg Python-kod med olika komponenter för att säkerställa tjänstens funktion, t.ex. RPC för interaktion mellan AI-modellen Gemini och externa Google-tjänster som YouTube, Google Flights och Google Maps.
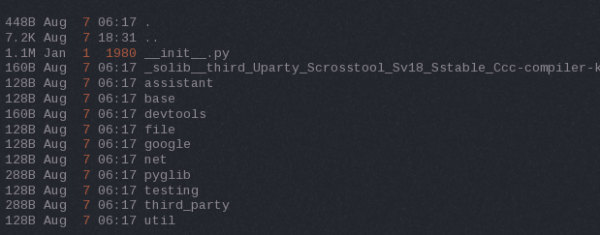
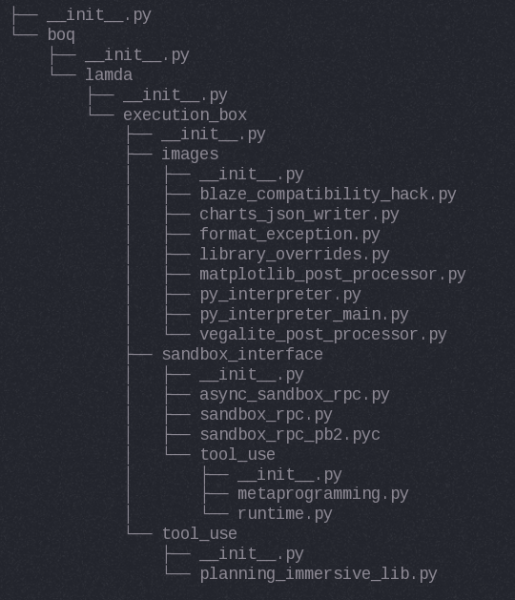
Studien av filernas innehåll visade att detta inte är konfidentiell kod och att den har godkänts för offentlig tillgång av Googles säkerhetstjänst. Samtidigt visade vidare analys av dumpen att den innehöll proto-filer (Protocol Buffer) med specifikationer för interna datastrukturer som gör det möjligt att förstå detaljerna i datakommunikationen mellan olika Google-tjänster. Nyttan av att erhålla de identifierade proto-filerna är tveksam, eftersom liknande proto-filer redan extraherades av andra forskare från Google App Engine för sju år sedan.
Källa: opennet.ru
