

I slutet av 2019 kontaktade flera ryska entreprenörer avdelningen för cyberbrott från Group-IB med ett problem som rörde obehörig åtkomst till deras kommunikation i meddelandetjänsten Telegram. Incidenterna inträffade på enheter med iOS och Android, oavsett vilken federala mobiloperatör den drabbade kunden tillhörde.
Attacken inleddes med att användaren fick ett meddelande i meddelandetjänsten Telegram från Telegrams servicekanal (den officiella kanalen med blå verifieringsmarkering) som innehöll en bekräftelsekod som användaren inte hade begärt. Därefter skickades ett SMS med aktiveringskoden till offrets smartphone — och nästan omedelbart kom en notifikation till servicekanalen i Telegram om att kontot hade loggats in från en ny enhet.
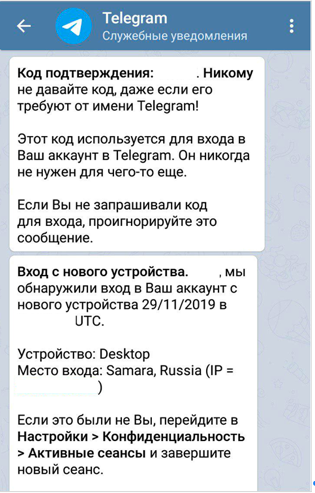
I alla fall som är känt för Group-IB loggade angriparna in på ett annat konto via mobilinternet (troligtvis användes engångssimkort), och IP-adressen för angriparna befann sig i de flesta fall i Samara.
Åtkomst på beställning
Undersökningen av Group-IB:s laboratorium för datakriminalitet, dit de drabbades elektroniska enheter skickades, visade att utrustningen inte var infekterad med spionprogram eller banktrojaner, kontona var inte hackade, och SIM-kortsbyten hade inte utförts. I alla fall fick angriparna tillgång till offrets meddelandetjänst via SMS-koder som erhölls vid inloggning på kontot med en ny enhet.
Denna procedur ser ut som följer: när meddelandetjänsten aktiveras på en ny enhet skickar Telegram en kod via servicekanalen till alla användarens enheter, och sedan (på begäran) skickas ett SMS till telefonen. Genom att känna till detta initierar angriparna själva begäran om att meddelandetjänsten ska skicka ett SMS med aktiveringskoden, fångar detta SMS och använder den erhållna koden för att framgångsrikt autentisera sig i meddelandetjänsten.
Genom detta får angriparna olaglig åtkomst till alla aktuella chattar, förutom de hemliga, samt till historiken för konversationer i dessa chattar, inklusive filer och fotografier som har skickats i dem. När en legitim Telegram-användare upptäcker detta kan de tvinga avsluta angriparens session. Tack vare den implementerade skyddsmekanismen kan det motsatta inte inträffa; angriparen kan inte avsluta de äldre sessionerna för den verkliga användaren inom 24 timmar. Det är därför viktigt att snabbt upptäcka en obehörig session och avsluta den för att inte förlora åtkomsten till kontot. Specialister från Group-IB har skickat en notis till Telegram-teamet om sin forskning kring situationen.
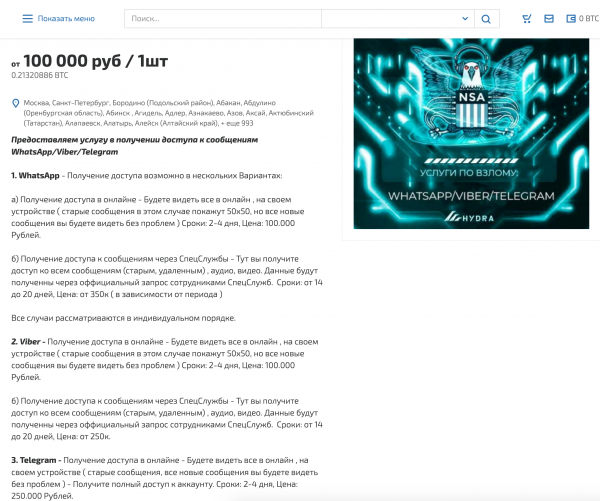
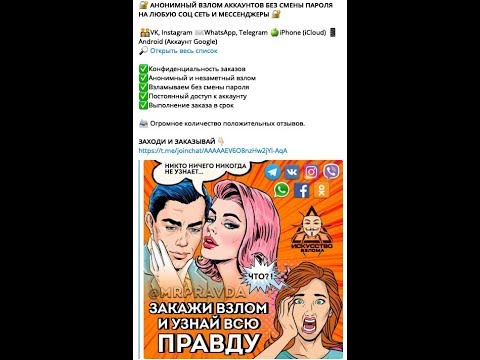
Undersökningen av incidenterna fortsätter, och för närvarande har det inte fastställts exakt vilken metod som användes för att kringgå SMS-faktorn. Vid olika tidpunkter har forskare gett exempel på avlyssning av SMS genom attacker på protokoll som SS7 eller Diameter, som används i mobilnät. Teoretiskt kan sådana attacker realiseras genom olaglig användning av specialtekniska medel eller insiderinformation från mobiloperatörer. Särskilt på hackarforum i Darknet finns det färska annonser som erbjuder hacking av olika meddelandeappar, inklusive Telegram.
»Specialister i olika länder, inklusive Ryssland, har upprepade gånger påpekat att sociala nätverk, mobilbanking och meddelandeappar kan hackas genom en sårbarhet i SS7-protokollet, men detta har varit isolerade fall av riktade attacker eller experimentella studier, säger Sergey Lupanin, chef för avdelningen för undersökning av cyberbrott på Group-IB. I en serie nya incidenter, som redan överstiger 10, är det uppenbart att angriparna vill göra denna inkomstmetod till en rutin. För att detta inte ska ske är det nödvändigt att höja sin egen nivå av digital hygien: åtminstone använda tvåfaktorsautentisering där det är möjligt och lägga till en obligatorisk andra faktor till SMS, vilket funktionellt finns inbyggt i Telegram själv.
Hur skyddar man sig?
1. Telegram har redan implementerat alla nödvändiga alternativ för cybersäkerhet som kan neutralisera angriparnas insatser.
2. På iOS- och Android-enheter för Telegram behöver du gå till Telegram-inställningarna, välja fliken "Sekretess" och ställa in "MolnlösenordTvåstegsverifiering" eller "Two step verification". En detaljerad beskrivning av hur man aktiverar detta alternativ finns i instruktionerna på meddelandeappens officiella webbplats: (https://telegram.org/blog/sessions-and-2-step-verification)
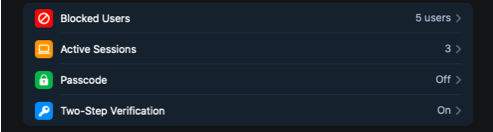
3. Det är viktigt att inte ange en e-postadress för att återställa detta lösenord, eftersom återställning av lösenord vanligtvis också sker via SMS. På samma sätt kan du öka säkerheten för ditt konto i WhatsApp.
Källa: habr.com
