

Kinesiska hackers på att kringgå tvåfaktorsautentisering, men det är inte säkert. Nedan följer antaganden från det nederländska företaget Fox-IT, som är specialiserat på konsulttjänster inom cybersäkerhet. Det antas, utan direkta bevis, att en grupp hackers som fått namnet APT20 arbetar för den kinesiska regeringen.
Första gången den hackeraktivitet som tillskrivs gruppen APT20 upptäcktes var 2011. Under åren 2016–2017 försvann gruppen från experternas radar, och först nyligen upptäckte Fox-IT spår av APT20:s intrång i nätverket hos en av sina kunder som bad om en utredning av cybersäkerhetsöverträdelser.
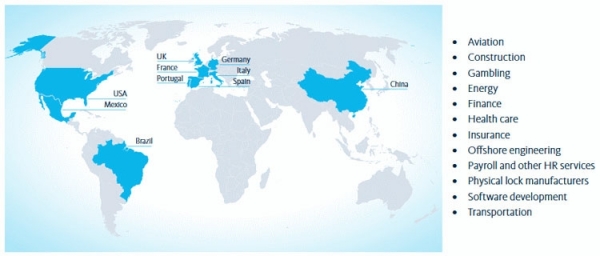
Enligt Fox-IT har gruppen APT20 under de senaste två åren ägnat sig åt intrång och tillgång till data hos statliga institutioner, stora företag och tjänsteleverantörer i USA, Frankrike, Tyskland, Italien, Mexiko, Portugal, Spanien, Storbritannien och Brasilien. APT20-hackers har även varit aktiva inom områden som flyg, hälsovård, finans, försäkring, energi och till och med inom områden som spel och elektroniska lås.
Som regel använde hackarna från APT20 sårbarheter i webbservrar och särskilt i plattformen för företagsapplikationen Jboss för att få åtkomst till sina offrets system. Efter att ha fått tillgång och installerat shell kunde hackarna navigera inom offrens nätverk till alla möjliga system. De hittade konton tillät angriparna att stjäla data med hjälp av standardverktyg, utan att behöva installera skadlig programvara. Men det största problemet är att APT20-gruppen påstås ha lyckats kringgå tvåfaktorsautentiseringen med hjälp av tokens.
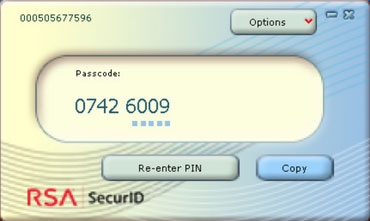
Forskare hävdar att de har hittat spår av att hackarna har kopplat upp sig mot VPN-konton som skyddas av tvåfaktorsautentisering. Hur detta gick till kan Fox-IT:s experter endast spekulera i. Det mest sannolika antagandet är att hackarna kunde stjäla den programvarutoken från RSA SecurID från det hackade systemet. Med hjälp av den stulna programvaran kunde hackarna generera engångskoder för att kringgå tvåfaktorsskyddet.
Under normala omständigheter är detta omöjligt. Programvaru-token fungerar inte utan anslutning till det lokala systemet av hårdvarutoken. Utan det ger programmet RSA SecurID ett felmeddelande. Programvaru-token skapas för ett specifikt system, och med tillgång till offrets "hårdvara" kan man få det specifika numret för att aktivera programvaru-token.
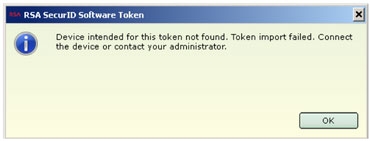
Specialister från Fox-IT hävdar att det inte krävs någon åtkomst till offret dator eller hårdvarutoken för att aktivera (den stulna) programvaru-token. Hela komplexet av inledande verifiering genomförs endast vid import av det initiala vektorn för genereringen – ett slumpmässigt 128-bitarsnummer som motsvarar det specifika tokenet (). Detta nummer har ingen relation till det startnummer som sedan hänförs till genereringen av den faktiska programvaru-token. Om verifieringen av SecurID Token Seed kan omgås på något sätt (genom patchning), så finns det inget för att senare förhindra generering av koder för tvåfaktorsautentisering. Fox-IT påstår att det går att kringgå verifieringen genom att ändra bara en instruktion. Efter detta kommer offrets system att vara helt och lagligt öppet för angriparen utan användning av specialverktyg och gränssnitt.
Källa: 3dnews.ru
