

Kompromiss av administratörskontot ledde till nästan fyra timmar av driftstopp hos den näst största spanska operatören Orange Espagne, som betjänar 11 miljoner abonnenter. För att få tillgång till registratorgränssnittet RIPE NCC användes det förutsägbara lösenordet "ripeadmin" och tvåfaktorsautentisering var inte aktiverad.
Lösenordet till RIPE fångades upp vid en infektion av en anställds system med skadlig programvara och hade sedan september funnits i försäljningsdatabaser på svarta marknaden med komprometterade lösenord. Det är anmärkningsvärt att förutom Orange Espagnes konto finns det också tusentals andra konton för att ansluta till access.ripe.net, vilka potentiellt kan användas för att genomföra liknande attacker.
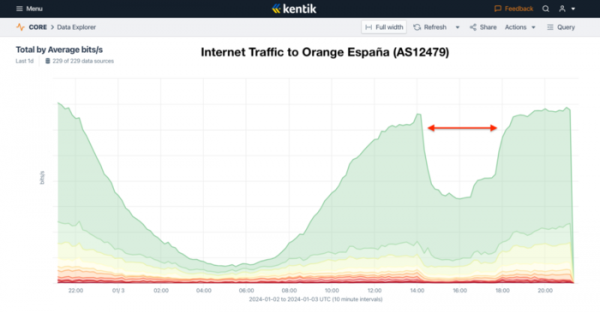
Incidenten förblev obemärkt fram till den 2 januari, när en vandalisering inträffade i webbgraficen för RIPE NCC och ändringar gjordes i BGP- och RPKI (Resource Public Key Infrastructure)-inställningarna, vilket ledde till att routingen för ungefär hälften av teleoperatörens trafik stördes under nästan fyra timmar. Angriparnas åtgärder resulterade i att RPKI-teknologin, avsedd att skydda BGP-meddelanden från förfalskning, användes för att blockera legitima meddelanden.
Angriparen skapade flera nya RPKI ROA (Route Origin Authorization)-poster, däribland poster som kopplade stora block av Orange Espagnes adressområde till ett främmande autonomt system, vilket resulterade i att korrekta BGP-meddelanden från detta operatörs autonomiska system blockeras på många av de stora operatörernas routrar. I slutändan minskade antalet BGP-rutter kopplade till Orange Espagne från 9200 till 7400, och trafiken föll nästan med hälften.
RPKI (Resource Public Key Infrastructure) används för att auktorisera BGP-meddelanden och möjliggör att avgöra om ett BGP-meddelande kommer från nätverksägaren eller inte. Vid användning av RPKI för autonoma system och IP-adresser bygger en kedja av förtroende från IANA till de regionala registratorerna (RIR), och sedan till leverantörerna (LIR) och slutkonsumenterna, som gör det möjligt för tredje parter att verifiera att operationen med resursen utfördes av dess ägare. Utan auktorisering kan vilken operatör som helst annonsera ett undermenyn med falsk information om rutans längd och initiera transit av delar av trafiken från andra system som inte tillämpar filtrering av annonser.
Källa: opennet.ru
