

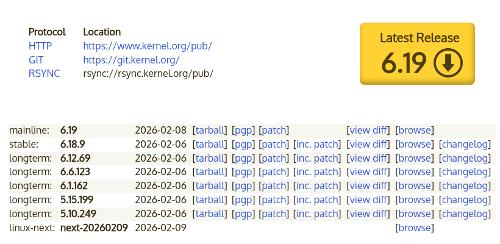
Efter två månaders utveckling presenterade Linus Torvalds år kärnlansering Linux 6.19. Bland de mest påtagliga förändringarna: Live Update Orchestrator-systemet, stöd för PCIe Link Encryption, systemanropet listns, Zero-Copy Receive-läget i io_uring, stöd för ARM-förlängningen MPAM, klp-build för att generera live-patchar, stöd för LoongArch32-arkitekturen, QoS för s2idle, optimering av revisionssystemet, Intel LASS för att skydda mot Spectre, stöd för hash-algoritmerna SHA-3 och BLAKE2b, Confidential VMBus-mekanismen, TX-optimeringar i nätverksunderlaget, CAN XL-protokollet, API för hårdvaruaccelerering av HDR-utmatning.
I meddelandet om den nya versionen sa Linus att nästa kärnversion kommer att få nummer 7.0, eftersom tillräckligt med utgåvor har samlats i 6.x-grenen för att förändra det första numret i versionsnumret (vid den tiden bildades version 6.0 strax efter 5.19). Numreringen ändras av estetiska skäl och är ett formellt steg som avlägsnar obehaget av att ha ett stort antal utgåvor i serien. Linus skämtade om att han blir förvirrad av stora nummer, där han inte har tillräckligt med fingrar på händer och fötter. Samtidigt finns det formellt skäl för att göra en betydande ändring av versionsnumret, eftersom det börjar med nästa utgåva stödet för Rust beslutats att flytta från experimentella till de grundläggande funktionerna i kärnan.
I den nya versionen har 15657 korrigeringar från 2237 utvecklare antagits, patchstorleken är 52 MB (förändringarna berörde 13682 filer, 794649 rader kod tillkom, 335498 rader togs bort). I förra utgåvan var det 15035 korrigeringar från 2217 utvecklare, patchstorleken var 45 MB. Ungefär 40 % av alla förändringar i 6.19 är relaterade till enhetsdrivrutiner, cirka 13 % av förändringarna har att göra med uppdatering av arkitekturspecifik kod, 12 % relaterar till nätverksstacken, 5 % till filsystem och 3 % till interna kärnsystem.
De viktigaste nyheterna i kärnan 6.19 (1, 2, 3):
- Disksubsystem, in- och utmatning och filsystem
- I Btrfs filsystemkontrollprocesser (scrub) och enhetsbyte blockerar inte längre systemövergången till viloläge (vid nedstängning sparas tillståndet för scrub-kontrollen; efter att systemet vaknat fortsätter scrub-kontrollen och enhetsbytesoperationen startar om på nytt). Support för block som överskrider storleken på minnessidan har lagts till RAID56-implementeringen. Förberedelser har gjorts för stöd för fscrypt . Prestandan vid hantering av lås vid utförande av operationer relaterade till utrymmesreserv är förbättrad.. Tillagd stöd för ioctl-operationen shutdown, som gör att filsystemet kan gå in i ett tillstånd där befintliga operationer försöker avslutas, men nya operationer blockeras.
- I filsystemet Ext4 är inkluderad stöd för block som överstiger storleken på en minnessida (>4KB på x86-system). Användning av stora block möjliggör ökar prestandan för buffrade skrivoperationer med i genomsnitt 50%, men sänker prestandan för direkt in-/utmatning på grund av ökad tid för beräkning av kontrollsummor. I den nya versionen har även har lagts till optimeringar införts som ökar bandbredden vid online-defragmentering.
- I undersystemet FUSE har det förbättrade stödet för buffrat läsande vid användning av stora minnessidor (large folios). Genom iomap har det blivit möjligt att spåra delvis aktuella folios för att bara ladda data som saknas i bufferten.
- I VFS har stöd införts för återkalleligt delegering av katalogkontroll (recallable directory delegation), vilket gör det möjligt att NFS överföra katalogkontrollen från servern till klienten, så att NFS-klienten kan spåra katalogens tillstånd baserat på en lokal cache utan att behöva kontakta NFS-servern. Om en annan NFS-klient gör ändringar relaterade till denna katalog, kommer kontrollen att återkallas från den första klienten.
- För NFS har lagts till har stöd för läsning i direkt in-/utmatningsläge (direct I/O) införts. Genomfört inställningar /sys/kernel/debug/nfsd/io_cache_read och /sys/kernel/debug/nfsd/io_cache_write för att hantera aktiveringen av caching och direkt in-/utmatning. Manövrering av dessa inställningar kan minska overhead för NFS-klienten vid utförande av stora in-/utmatningsoperationer.
- I NTFS stöd för ioctl-operationen shutdown har implementerats, Rust-bindningar för standardmonteringsalternativen acl och prealloc, stöd för tid fram till 1 januari 1970 har lagts till.
- För blockenheter och filsystem inkluderat standardmässigt separat caching av objekt "bio" (Block I/O), som definierar aktiva in-/utmatningsoperationer.
- Minne och systemtjänster
Det asynkrona in-/utdata systemet io_uring har fått stöd för att placera element av olika storlek i sändningskön (SQE, Submission Queue Entry), likt hur det i den föregående versionen blev möjligt att blanda storleken på elementen i resultatkön (CQE, Completion Queue Event). Tidigare var alla element i kön tvungna att ha samma storlek, vilket ledde till onödig minnesanvändning på grund av behovet av att använda den maximala storleken för alla element i kön.
I io_uring har också stöd lagts till för mekanismen zcrx (Zero-Copy Receive) för att ta emot data utan kopiering mellan kärnan och användarutrymmet. Stöd för förfrågningar om minneslayout för köerna SQ (Submission Queue) och CQ (Completion Queue) har lagts till, vilket gör det möjligt att få information om storleken på cirkulärt buffertutrymme, vilket är nödvändigt vid användartilldelning av minne med hjälp av flaggorna IORING_SETUP_NO_MMAP och IORING_MEM_REGION_TYPE_USER.
För snabb spårning av stacken med hjälp av verktyg som perf har stöd för SFrame-formatet lagts till, vilket innehåller information om avveckling av funktionsanrop (unwind). SFrame stöds redan i GCC och binutils, påverkar inte prestandan och, till skillnad från DWARF-formatet, innehåller endast en minimal uppsättning information som behövs för att spåra stacken.
För AMD-processorer implementerat en mekanism för att införa data direkt i L3-cachen på CPU:n från in-/utmatningsenheter utan att först placera dem i RAM.
Stöd för MPAM (Memory System Resource Partitioning and Monitoring), utvidningar av ARMv8-A kommandosetets arkitektur för att märka varje minnesanrop med en sektionens identifierare (PARTID, Partition ID) och en övervakningsgrupps identifierare (PMG, Monitoring Group ID). I förhållande till PARTID kan resursförbrukning, såsom minnesbandbredd eller cache-storlek, begränsas så att en viss uppgiftsgrupp inte upptar alla resurser. I sammanhanget av övervakning kan kombinationen av PMG och PARTID användas för att spåra minnesresursförbrukning under vissa typer av belastningar.
När en process oväntat avslutas efter att ha mottagit en signal, kan en annan process som har pidfd för den avslutade processen nu bestämma nummer på signalen som ledde till processens avslutning.
Implementeringen av omstartbara sekvenser (restartable sequences), som tillåter applikationer att organisera ett pseudo-atomärt, icke-interruptible utförande av en grupp instruktioner (vid avbrott av en annan tråd görs ett försök att åter utföra sekvensen). Den nya implementationen erbjuder högre prestanda.
Moduler skrivna i Python, som används för att bearbeta dokumentation till kärnan, har flyttats till en separat katalog tools/lib/python.
I händelser av spårning av systemanrop har möjligheten att läsa buffertar från användarutrymmet och inkludera deras innehåll (till exempel filnamn) i resultaten av spårningen implementerats.
Typsnittet ingår «Terminus 10×18», vilket förbättrar läsbarheten av information från konsolen på skärmar av medelhög upplösning (1440×900).
- Virtualisering och säkerhet
- Stödet för den funktion som erbjuds av Intel-processorer har lagts till separation av linjärt adressutrymme (LASS, linear address-space separation) gör att man hårdvarumässigt kan separera adresseringsområdena för användarutrymmet och kärnan för att öka säkerheten. Adressutrymmet separeras efter den högsta adressbiten – hälften av adressutrymmet med den högsta biten satt används för kärnan, medan den nedre används för användarutrymmet. Under den tidiga exekveringsfasen av instruktioner (före spekulativ exekvering) utförs en kontroll av giltigheten för åtkomst från användarutrymmet till adresser med den högsta biten satt och vice versa. Denna separation möjliggör blockering av kärnminnesläckor till användarutrymmet via sidokanaler även vid spekulativ exekvering av instruktioner, vilket gör att LASS kan användas för att skydda mot attacker av klassen Meltdown och Spectre utan att orsaka stora overheadkostnader.
- Möjlighet till aktivering har lagts till. tillägg förstärkning av säkerheten på PCI Express-bussen – PCIe Link Encryption och PCIe Device Authentication, som gör det möjligt att bekräfta äktheten och kryptera kommunikationskanalen mellan PCIe-enheten och den virtuella maskinen, som skyddas av mekanismer från Intel TDX (Trusted Domain Extensions) och AMD SEV-SNP (Secure Nested Paging). De implementerade teknologierna tillåter inte att man fångar, analyserar och injicerar data i DMA-trafiken vid tillgång till värdsystemet eller andra enheter.
- I den inbyggda kryptografiska biblioteket har lagts till stödet för algoritmerna SHA-3 (SHA3-224, SHA3-256, SHA3-384, SHA3-512) SHAKE128, SHAKE256 och BLAKE2b.
- För LSM-moduler (Linux Security Modules) och särskilt för SELinux, har möjligheten möjligheten att spåra skapandet av memfd-deskriptorer för att tillämpa säkerhetspolicys på associerade objekt.
- I LSM-modulen IPE (Integrity Policy Enforcement), som definierar en övergripande policy för att säkerställa integriteten för hela systemet, har stöd för flaggan AT_EXECVE_CHECK i funktionen execveat(), som inkluderar en kontroll av skriptets integritet innan det körs av tolken.
- Primtalen scoped_user_read_access(), scoped_user_write_access och scoped_user_rw_access har lagts till för begränsad åtkomst till data i användarutrymmet med skydd mot spekulativa attacker.
- Tillagd stöd för mekanismen Confidential VMBus, som används i HyperV-hyperväxeln för att möjliggöra säker interaktion mellan gästsystemet som körs i konfidentiellt läge (med minneskryptering och registerisolering baserat på AMD SNP- och Intel TDX-teknologier), och paravisorn som ansvarar för åtkomsten till enheter som hanterar konfidentiella data.
- Tillagd möjlighet att överföra information om en process som avslutats oväntat (för att generera coredump) via mekanismen pidfd. PIDFD-identifikatorn kopplas till en specifik process och förändras inte, medan PID kan kopplas till en annan process efter att den aktuella processen kopplad till detta PID har avslutats. Användningen av pidfd möjliggör blockering av att attacker ersätta den oväntat avslutade suid-processen med en annan process, vilket åstadkommer en race-tillstånd under tiden efter att kärnan har påbörjat bearbetningen av det oväntade avslutet men före att användarutrymmesbehandlaren har kontrollerat processparametrarna.
- Nätverkssystemet
- I nätverksunderdelarna har optimeringar införts för att öka effektiviteten i datatransmission (TX). Genom att avlägsna spin-låsningen från funktionen __dev_queue_xmit() och använda en låsfria strukturen llist möjliggjordes en fyrfaldig ökning av prestandan under hög belastning och en fördubblad paketutsändningsintensitet vid lägre CPU-belastning.
- Tillhandahållet att avstängning av systemgränser för minnesanvändning för specifika nätverksockets (i det här fallet kommer gemensamma minnesgränser som anges för specifika containrar att användas). För att hantera borttagning av gränser föreslås sysctl net.core.bypass_prot_mem och flaggan SK_BPF_BYPASS_PROT_MEM i funktionen bpf_setsockopt.
- Tillagd stöd för utvidgningen RFC 5837, som lägger till data om inkommande nätverksgränssnitt i ICMP-meddelanden Time Exceeded, som returneras när paketets livslängd (TTL) löper ut, för att få mer detaljerad information vid spårning av rutter med traceroute-verktyget.
- Tillagd stöd för kontinuerlig aktiv polling (busy polling) i en separat kärntråd för att hämta descriptors från RX/TX-köer för applikationer som kräver minimala fördröjningar.
- Stöd för protokollet CAN XL (Controller Area Network eXtended Length), där storleken på datadelen har ökat till 2048 byte för att möjliggöra integration med TCP/IP-nätverk, har funktionen för att tunnelera Ethernet-ramar implementerats och stöd har lagts till. breddimpulsmodulering, vilket möjliggjorde dataöverföringar med hastigheter på 20 Mbit/s och högre.
- Tillagd stöd för strukturen sockaddr_unsized, en variant av sockaddr-strukturen som använder en array med flexibla element istället för en array med fast storlek (sa_data[] istället för sa_data[14], som i grunden användes för att referera till andra större strukturer).
- Funktionaliteten för getsockname och getpeername har lagts till via io_uring-subsystemet.
- Sysctl har lagts till net.ipv4.tcp_rcvbuf_low_rtt och net.ipv4.tcp_comp_sack_rtt_percent för att optimera TCP.
- Tillagd stöd för länkar med en bandbredd på 1600 Gbps (1.6T).
- Utrustning
- I DRM-subsystemet (Direct Rendering Manager) har ett API lagts till för att använda hårdvarufunktioner för färgkonvertering, vilket möjliggör att dessa omvandlingar kan göras utan att använda shaders eller köra kod på CPU:n. För att visa innehåll på HDR-monitorer kan komplexa färgkonverteringar nu utföras av displaykontrollern före och efter blandning av lager (blending), istället för att göra programmatisk sammansättning av innehållet i den slutliga visningsbufferten. Utöver att minska overhead och energiförbrukning vid HDR-grafik kan den föreslagna funktionaliteten användas för korrekt färgåtergivning i videoredigerare eller bildredigerare.
- Tillagd ethosu-drivrutinen för NPU Arm Ethos U65 och U85, avsedd för hårdvaruacceleration av AI-modeller.
- I i915-drivrutinen för GPU Lunar Lake och nyare har stöd för hårdvaruökning av bildskärpa (Sharpening) lagts till.
- Fortsätter arbete med drm-drivrutinen (Direct Rendering Manager) Xe för GPU:er baserade på Intel Xe-arkitekturen, som används i Intel:s grafikkort från Arc-familjen och integrerad grafik, som börjar från Tiger Lake-processorer. Grundläggande stöd för Xe3P-arkitekturen, som används i GPU Crescent Island och Nova Lake-familjens integrerade grafikprocessorer, har lagts till.
- I AMDGPU-drivrutinen implementeras fullt stöd för AMD:s grafikkort från GCN 1.0-serien "Southern Island" och 1.1-serien "Sea Islands", för vilka Radeon-drivrutinen tidigare användes. AMDGPU-drivrutinen har försetts med funktioner motsvarande Radeon-drivrutinen och är aktiverad för de angivna GPU:erna som standard. GCN 1.x-kort släpptes mellan 2012 och 2019 och omfattar modeller som Radeon HD 77xx/78xx/79xx/87xx/88xx/89xx, Radeon R9 280, FirePro W4000-W9000, Radeon Sky 700/900, Radeon R9 265/270/370, Radeon R9 290/390, HD 7790/8870 och andra grafikkort från Radeon Rx 200/Rx 300-familjen. Förutom ökningen av prestanda med i genomsnitt 24 %, möjliggjorde övergången till AMDGPU stöd för grafiskt API Vulkan 1.3 för dessa GPU:er. Dessutom tillades stöd för analoga anslutningar och Video Coding Engine 1.0 i AMDGPU, och Display Core-stacken (DC) aktiverades som standard för GPU:er baserade på mikroarkitekturen Bonaire (Radeon HD 7790).
- I Nouveau-drivrutinen har möjligheten är stöd för hårdvaruacceleratorn NVJPG, som finns i SoC Tegra210.
- I Panthor-drivrutinen har lagts till stöd för GPU:n Mali-G1 och grundläggande stöd för MediaTek MT8196-chipet.
- Tillagd stöd för ljudsystemet i Intel Nova Lake S-chips, laptops från HP med HDA CS35L41, samt ljudgränssnitt CIX IPBLOQ HD och Onkyo SE-300PCIE.
- Integrationen av komponenter från Nova-drivrutinen för NVIDIA GPU:er, som använder GSP-firmware, som infördes med NVIDIA GeForce RTX 2000-serien baserad på Turing-mikroarkitekturen, har fortsatt. Drivrutinen är skriven i Rust. I den nya versionen har arbetet med RPC påbörjats och avslutats implementeringen av GSP (GPU System Processor)-kooperativet.
- Tillagd stöd för ARM-plattformar, SoC och enheter: Bananapi r4 pro, LinkEase EasePi R1, Qualcomm MSM8937 (Snapdragon 430), Renesas R-Car X5H, FriendlyElec NanoPi R76S, TI AM62L, Black Sesame Technologies C1200, Aspeed AST2600, Genio 1200 EVK, grinn geniosbc-510/700, Tanix TX9 Pro, Radxa Dragon Q6A, Tinker Board 3/3S, Aquila AM69, phyBOARD-Segin-i.MX91, i.MX 95 Verdin Evaluation Kit, Toradex SMARC iMX95, VIDIA Jetson Nano 2GB, Renesas rz/g3s, Indiedroid Nova, 24 varianter av Enclustra Mercury-kort.
- Stöd har lagts till för smartphones och surfplattor baserade på SoC Mediatek MT6582 (Alcatel yarisxl), Nvidia Tegra124 (Xiaomi Mi Pad) och Qualcomm MSM8939 (ASUS ZenFone 2). Stöd för laptops baserade på SoC Qualcomm sdm850, såsom Huawei MateBook E 2019, har lagts till.
- Stöd har lagts till för SoC och kort baserade på RISC-V-arkitekturen: OrangePi R2S, OrangePi RV, Anlogic dr1v90, Tenstorrent Blackhole.
Samtidigt har den Latinamerikanska stiftelsen för fri programvara skapat en variant av den helt fria kärnan 6.19 — Linux-libre 6.19-gnu, rensad från firmware- och drivrutinskomponenter som innehåller icke-fria komponenter eller kodavsnitt vars användning är begränsad av tillverkaren. I version 6.19 har koden för att ladda binära firmware-strängar tagits bort från ljudsystemet SDCA. Koden för rengöring av blobbar i drivrutinerna Intel XE, Nova-Core, Qualcomm Iris, Venus och Q6V5, TI PRUeth, Intel iwlwifi, Marvell mwifiex, FourSemi fs210x, Realtek rt1320 och ljudcodec TI tas2783 har uppdaterats. Blob-namn har rensats i dts-filer (devicetree) för ARM-chip. Rengöringen av drivrutinen STM C8SECTPFE DVB, som tagits bort från kärnan, har upphört.
Källa: linux.org.ru
