

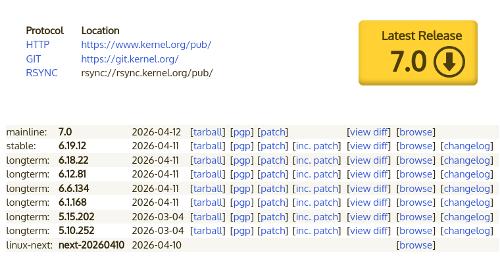
Efter två månaders utveckling presenterade Linus Torvalds år kärnlansering Linux 7.0. Bland de mest anmärkningsvärda förändringarna finns: regler för användning av AI-assistenter, överföring av Rust till kärnans huvudfunktioner, ökad prestanda för swap, aktivering av PREEMPT_LAZY-läget som standard, stöd för filter för io_uring-operationer, den nya filsystemet Nullfs, fserror-infrastruktur, övervakningsverktyg för XFS, stöd för remapping i Btrfs, aktivering av NFS-version 4.1 som standard, integration av det post-kvantiska kryptografiska algoritmen ML-DSA, aktivering av AccECN i nätverksunderlaget, och inledande stöd för WiFi 8.
Nummer 7.0 tilldelades eftersom det i grenen 6.x hade samlats tillräckligt med utgåvor för att byta det första numret (när version 6.0 släpptes följde den direkt efter 5.19). Bytet av numrering görs av estetiska skäl och är ett formellt steg som tar bort obehaget från att ha ett stort antal utgåvor i serien.
I den nya versionen har 15624 korrigeringar accepterats från 2477 utvecklare, patchens storlek är 56 MB (förändringar har berört 18053 filer, 704060 rader kod har lagts till och 278132 rader har tagits bort). I den föregående utgåvan gjordes det 15657 korrigeringar av 2237 utvecklare, patchens storlek var 52 MB. Ungefär 51% av alla förändringar som presenterades i 7.0 är relaterade till enhetsdrivrutiner, cirka 11% av förändringarna är relaterade till uppdatering av kod specifik för hårdvaruarkitekturer, 14% är kopplade till nätverksstacken, 5% till filsystem och 3% till interna kärnsystem.
De viktigaste nyheterna i kärnan 7.0 (kernelnewbies.org, lwn.net, OpenNET):
- Disksubsystem, in- och utmatning och filsystem
- Fserror-infrastruktur har implementerats och tillagd API för att få information om in-/utdatafel och metadataförstöring när man arbetar med filer. Den föreslagna infrastrukturen förenar överföringen av felinformation till användarutrymmet genom fsnotify-mekanismen inom filssystemen.
- I XFS har lagts till finns nya möjligheter för övervakning av filsystemets tillstånd från användarutrymmet. En ioctl-operation, XFS_IOC_HEALTH_MONITOR, föreslås, som returnerar en filbeskrivare genom vilken information kan erhållas om fel relaterade till metadataförstöring eller in-/utdatafel, samt att man kan övervaka förändringar i tillståndet för filsystemet, som avmontering och nedstängning. Dessutom har en bakgrundsprocess, xfs_healer, föreslagits som körs via systemd och hanterar händelser om filsystemets tillstånd från användarutrymmet och vid behov automatiskt startar återställningsprocedurer.
- Ett experimentellt stöd för "remapping tree"-strukturen har lagts till i filsystemet Btrfs (remap tree), som i framtiden kan användas som ett mellanlager vid utförande av in- och utdataoperationer. Huvudsyftet med den tillagda funktionen är att efter flyttning av data på lagringsenheten, istället för att uppdatera alla relaterade strukturer för dessa data i den extra strukturen "remap tree", behålla de gamla och nya adresscellerna för data, för att vid åtkomst till data ersätta adresserna. Den nya metoden presenteras som mer pålitlig och flexibel, vilket också förenklar ytterligare funktionalitetsutvidgning av Btrfs.
- I Btrfs har möjligheten stödet för direkt in- och utdata i situationer där blockstorleken överstiger sidstorleken i systemet.
- I sammansättningen är inkluderad den nya filsystemet Nullfs, som kan användas som en platshållare för den rotfilssystemet. Filsystemet Nullfs är alltid tomt, innehåller inga data och stöder inga förändringar. Syftet med Nullfs är att användas som en initial FS för att förenkla systemets uppstart – andra FS mountas ovanpå Nullfs och systemanropet pivot_root() används för att byta rotfilssystem istället för att rensa initramfs-innehållet och använda dess relaterade rotfilssystem.
- Implementerad uppdatering av information om ändringstider för filer i icke-blockerande läge. Tidigare returnerade anropet file_update_time_flags() med flaggan IOCB_NOWAIT ett fel -EAGAIN, vilket gjorde det omöjligt att använda direkt skrivoperationer i icke-blockerande läge.
- I filsystemen som avgränsade separata alternativ översatts stödet för notifieringslås (lease). Som standard aktiveras inte en sådan mekanism nu på grund av problemen med filsystem som ursprungligen inte var avsedda att användas. Till exempel stöds det inte av filsystem 9p och cephfs.
- I filsystemet EROFS (Extendable Read-Only File System), avsett för användning på partitioner tillgängliga i skrivskyddat läge, används som standard LZMA-algoritmen för komprimering. Valfria algoritmer DEFLATE och Zstandard, som inte längre märkts som experimentella, är också tillgängliga. Delning av poster i sidcache (page-cache) för identiska filer i separata EROFS-filsystem har implementerats.
- Borttagen laptop_mode, som sparar energi genom att fördröja och slå samman skrivoperationer på hårddisken för att förlänga tiden disken är i viloläge och minska antalet uppvaknanden. Läge har förlorat relevans, eftersom moderna mobila enheter har ersatt hårddiskar med SSD-enheter.
- Filsystemet F2FS har översatts till att använda stora minnessidor (large folios).
- Arbetet med drivrutinen ntfs3 har återupptagits, som utvecklas av Paragon Software. Stöd har lagts till för filoperationer baserade på iomap, funktionerna llseek SEEK_DATA/SEEK_HOLE har implementerats, och läget delalloc för fördröjd blockallokering har lagts till. Under tiden godkändes i februari inkluderingen av en ny implementation av NTFS — ntfsplus , som har utvecklats för att ersätta ntfs3.Som standard vid byggnation
- används version 4.1 av protokollet NFS (CONFIG_NFS_V4_1). är inkluderad Exportlåsning via NFS av specialiserade pseudo-FS, såsom pidfs och nsfs, har säkerställts. I NFSD stöd för navigering med musens framåt/bakåt-knappar i olika applikationer. stöd för dynamisk justering av trådpoolen beroende på belastning. har möjligheten De officiella reglerna för har lagts till användning av AI-assistenter
- Minne och systemtjänster
- Virtualisering och säkerhet
- I systemet för asynkron in- och utdata io_uring har möjligheten möjligheten att fästa BPF-program med filter som kontrollerar vad specifika SQE (Submission Queue Entry) operationer kan göra (liknande systemanrop i io_uring). Den tillagda funktionen är en analog av systemanropsfilter. Filter kan kopplas till specifika uppgifter och de ärversegående när andra processer skapas efter ett fork()-anrop. Vid aktiva filter kan endast ytterligare begränsningar läggas på, men befintliga kan inte stängas av. Den implementerade funktionen möjliggör att blockera metoder omgåendefilter för systemanrop i sandbox-miljöer, baserat på att utföra liknande operationer, som erbjuds i io_uring istället för systemanrop.
- I SELinux har lagts till möjligheten att hantera åtkomst till BPF-tokens, som tillåter oprättad icke-privilegierad process att utföra vissa privilegierade operationer med BPF, till exempel att ladda BPF-program till kärnan och skapa map-strukturer.
- Tillagd stöd för algoritmen för digital signaturbildning ML-DSA (CRYSTALS-Dilithium), baserad på gitterteori och motståndskraftig mot bruteforce-attacker på kvantdatorer. Tillhandahållet möjlighet att använda ML-DSA för autentisering av kärnmoduler.
- Borttagen möjlighet att använda signaturbildningsscheman med SHA-1-algoritmen för att verifiera kärnmoduler (stöd för laddning av signerade moduler är kvar).
- I NETFILTER_PKT-revisionsloggen har lagts till fälten sport och dport för inspektion av nätverksportnummer, och inte bara IP-adresser.
- För system med RISC-V-arkitektur har möjligheten stöd för Zicfiss och Zicfilp-förlängningar, som ger hårdvarufunktioner för att tillämpa CFI-skydd (Control Flow Integrity) som blockerar brott mot den normala exekveringsordningen (control flow) som en följd av exploateringar som ändrar minneslagrade funktionspekare.
- I hypervisorn KVM har möjligheten möjlighet att överföra information till gästsystene om processorns stöd för ERAPS-förlängningen (Enhanced Return Address Predictor Security), vilket möjliggör att undvika vissa CPU-tillståndsresetoperationer när kontrollen återlämnas till värden av ett gästsystem. Dessutom, har lagts till stöd för att fästa hårdvara till gästsystene för prestandaövervakning (PMU, Performance Monitoring Unit), vilket ökar noggrannheten i profilering jämfört med användning av emulerade PMU.
- I Hyper-V-hypervisordrivrutinen har lagts till stöd för debugfs-gränssnittet för att visa statistik om hypervisorens drift.
- Nätverkssystemet
- Standardaktiverat är AccECN-förlängningen (Accurate Explicit Congestion Notification), som implementerar en förbättrad version av ECN (wikipedia.org), vilket gör det möjligt för värdar att märka IP-paket vid överbelastning istället för att kassera dem, vilket ger möjlighet att identifiera tidiga tecken på köer i samband utan att förlora paket. Den ursprungliga ECN-förlängningen har en begränsning som tillåter endast en signal om överbelastning per cykel av mottagning-överföring TCP (RTT, Round-Trip Time, skicka fråga och få svar). AccECN tar bort denna begränsning och ger mottagaren möjlighet att skicka mer än en överbelastningsmärkning till avsändaren i TCP-paketets rubrik. Överbelastningskontrollalgoritmer kan använda den informationen för att reagera mer exakt på överbelastning och undvika att drastiskt minska paketens sändningsintensitet vid liten överbelastning.
- Implementeringen av algoritmen för nätverkskökontroll Cake har lagts till möjligheten att hantera flera köer för att fördela belastningen över flera CPU-kärnor. CAKE-algoritmen tillämpas för att minska den negativa påverkan av mellanliggande paketbuffring på gränsnätverksutrustning och syftar till att uppnå maximal bandbredd och minimal fördröjning även på långsamma anslutningar.
- I sockets VSOCK, som används för interaktion med virtuella maskiner, har lagts till stöd för nätverksnamnrymder (network namespace).
- Tillagd den första implementeringen av den framtida standarden WiFi 8 (802.11bn, Ultra High Reliability WiFi).
- Tillagda optimeringar som har ökat prestandan för bearbetning av inkommande UDP-paket med 12% vid stresstester i ett 100-gigabitnät.
- Utrustning
- I AMDGPU-drivrutinen har möjligheten stöd för IP-block, som används i nya AMD GPU:er, såsom SMUIO 15.x, PSP 15.x, IH 6.1.1/7.1, MMHUB 3.4/4.2, GC 11.5.4/12.1, SDMA 6.1.4/7.1/7.11.4 och JPEG 5.3.
- I Nouveau-drivrutinen har frekvenshanteringen förbättrats på system med Tegra 186+.
- I drivrutinen i915 har lagts till det första stödet för display-IP-blocket Xe3p_LPD, som används i Intel Nova Lake-P processorer.
- Fortsätter arbetet med drm-drivrutinen (Direct Rendering Manager) Xe för GPU:er baserade på Intel Xe-arkitekturen, som används i Intel Arc grafikkort och integrerad grafik, börjar med Tiger Lake-processorer. En läge har lagts till Multi Queue. Tillagda komponenterna som behövs för att diagnostisera GPU:ernas hängningar i Mesa. Tillagd stöd för MERT-mekanismen för att hantera åtkomst till GPU-minnet.
- Fortsätter Integration of driver components for NVIDIA GPUs equipped with GSP firmware, used starting from the NVIDIA GeForce RTX 2000 series based on the Turing microarchitecture. The driver is written in Rust. The new version includes preparations for implementing support for Turing-based GPUs and several internal changes.
- Tillagd Support for controllers and peripheral devices with a multi-channel SPI (Serial Peripheral Interface) interface, allowing data to be transmitted in multiple parallel streams.
- Tillagd Driver for combined Type-C connectors used on devices with Apple Silicon chips, integrating USB3, DP-AltMode, and Thunderbolt/USB4 interfaces.
- Added support for sound subsystems of Tegra238 chips, Minisforum V3 SE, iBasso DC04U, Intel Nova Lake, Nova Lake S, and Focusrite Forte.
- Added support for ARM platforms, SoCs, and devices: Arduino UnoQ, OrangePi 6 Plus, OrangePi CM5, Anbernic RG-DS, Realtek Kent, Qualcomm Kaanapali, Mediatek Ezurio, Facebook Anacapa, Microchip LAN9668, Khadas VIM1S, QNAP TS133, i.MX952, i.MX93, i.MX94, VHIP4 EvalBoard, TQ-Systems MBLS1028A, Agilex5, Radxa CM3J, Glymur,
- Stöd för smartphones och surfplattor har lagts till: Fairphone Gen 6 (SoC Qualcomm Milos/Snapdragon 7s Gen 3), Pixel 3/3 xl, Microsoft Surface Pro 11.
Samtidigt har den Latinamerikanska stiftelsen för fri programvara skapat en variant Fully free kernel 7.0 – Linux-libre 7.0-gnu, cleared of firmware and driver elements containing non-free components or code sections limited by the manufacturer. Release 7.0 includes a cleanup of the iwlwifi driver blobs. The cleanup code has been updated in the amdgpu, adreno, TI PRUeth, air_en8811h, ath12k, TI VPE, rtw8852b, rt1320, rt5575 SPI, tas2783, Intel catpt drivers. The names of blobs have been cleaned up in dts files (device tree) for ARM chips.
Källa: linux.org.ru
