

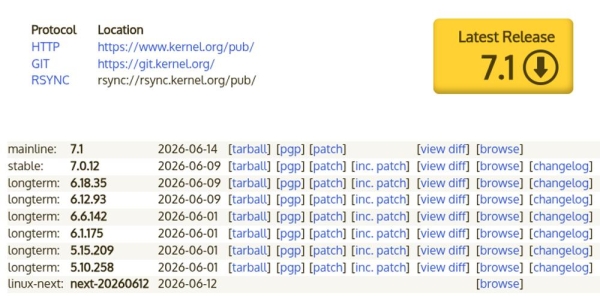
Efter två månaders utveckling presenterade Linus Torvalds år kärnlansering Linux 7.1. Bland de mest märkbara förändringarna: en ny ntfsplus-drivrutin, den första fasen av att upphöra med stöd för CPU i486, borttagning av gamla Ethernet-adaptrar, borttagning av ISDN- och AX.25-protokoll, standardaktivering av Intel FRED-mekanismen, stöd för BPF-hanterare i io_uring, optimering av sidsystemet, stöd för delplanerare i sched_ext, zero-copy I/O i ublk-drivrutinen, ioctl-operationen shutdown i Btrfs, dynamiskt prestandaläge i amd-pstate-drivrutinen, stöd för xattr för Unix-sockets.
I den nya versionen har 17275 korrigeringar accepterats från 2589 utvecklare, patchstorleken är 57 MB (ändringarna berör 13528 filer, 751785 kodrader har lagts till och 405916 kodrader har tagits bort). I den föregående versionen var det 15624 korrigeringar från 2477 utvecklare, patchstorleken var 56 MB. Cirka 41% av alla förändringar i 7.1 rör enhetens drivrutiner, ungefär 12% av förändringarna relaterar till uppdatering av kod specifik för hårdvaruarkitekturer, 14% rör nätverksstacken, 5% handlar om filsystem och 3% om interna kärnsystem.
Huvudnyheterna i kärna 7.1 (kernelnewbies.org, lwn.net, opennet):
Disksubsystem, in- och utmatning och filsystem
- I sammansättningen har accepterats en ny implementation av filsystemet NTFS — ntfsplus, baserat på koden från den borttagna klassiska ntfs-drivrutinen. Den gamla drivrutinen har omarbetats, utökats med möjligheten att skriva data och anpassats för att stödja moderna funktioner, såsom användning av minnessidor (folios) istället för buffer_head-strukturen. I den nya drivrutinen har slutsättning av block implementerats, vilket har lett till hög prestanda vid skrivoperationer och minskad fragmentering. För buffrade skriv-/läsningsoperationer, direkt I/O, mappning av extenter och sidor skriv-/läsningsoperationer har ett bibliotek använts. iomap. I iozone-tester visade sig ntfsplus-drivrutinen vara 3-5% snabbare än ntfs3 vid skrivning i en tråd och 35-110% snabbare vid användning av 4 trådar. Lästakten för ntfsplus och ntfs3 ligger på ungefär samma nivå. ntfs3-drivrutinen förblir i kärnan och får har fixar och mindre förbättringar.
- Stöd för generering och verifiering av dataintegritetskontroller har lagts till T10 (deepwiki.com) på filsystemsnivå, snarare än blockenhet, vilket möjliggör ökad prestanda vid läsoperationer.
- I blockenhetsdrivrutinen ublk, vilket möjliggör att flytta specifik logik till användarens processesida, har lagts till stöd för in-/utgång via delat minne utan att kopiera data mellan buffertar (zero-copy-läge).
- För självkrypterande blockenheter SED-OPAL har lagts till ioctl för att hantera läget Enkel användare och kommandot STACK_RESET har implementerats.
- I Btrfs har stöd för ioctl-operationen shutdown stabiliserats, vilket möjliggör att filsystemet hamnar i ett tillstånd där det görs försök att avsluta redan påbörjade operationer, men alla nya operationer blockeras.
- I exfat har möjligheten till reservdelning av tomma områden genom anrop av fallocate() implementerats.
- I CIFS-filsystemet har stöd för att skapa temporära filer med flaggan O_TMPFILE lagts till.
- I systemanropet fsmount() har en ny funktion FSMOUNT_NAMESPACE lagts till, som skapar ett nytt namnrymde för monterade filsystem. Flaggar för att hämta det nya namnrymden för monteringspunkter, som endast innehåller den monterade tomma FS-stubben baserat på nullfs, har lagts till i systemanropen clone3() och unshare().
- I NFS-servern har lagts till har skydd mot angrepp genom att gissa filbeskrivare implementerats genom att autentisera beskrivare med kryptografisk signatur. Skyddet aktiveras genom monteringsalternativet sign_fh.
- Tillagd symbolisk drivrutin fs-dax, som ger ett gränssnitt för att interagera med enheter DAX (kernel.org) (Direct Access), som stöder drift utanför sidcache. Detta gränssnitt är nödvändigt för integration i kärnfilsystemet famfs, som ligger i det efterfrågade minnet.
- I Ceph-filsystemet genomförd samlar in mätvärden om in-/utgång kopplat till underavdelningar.
Minne och systemtjänster
- Antagen den första serien ändringar för att upphöra med stöd för i486-processorer. Alternativen för att bygga kärnan med stöd för 486DX, 486SX och AMD ELAN (CONFIG_M486, CONFIG_M486SX och CONFIG_MELAN) har tagits bort från Kconfig och kompilationsalternativen för i486-system (-march=i486) har tagits bort från Makefile. Koden för att faktiskt stödja drift på i486-processorer har lämnats i kärnan, men byggandet för sådana system kommer nu att kräva tillämpning av patchar på byggfiler. Skälen för att ta bort stödet för i486-processorer beror på önskan att befria kärnan från komplicerad kod som emulerar vissa hårdvaruoperationer, såsom CX8 (jämför och byt 8 byte) och TSC (CPU-cykeltalare, som används i schemaläggaren).
- I AMD-pstate-drivrutinen, som används för att hantera energiförbrukningen på system med AMD-processorer, har genomförts genomförs dynamisk växling av prestandainställningar och förändringar i strömhanteringen beroende på om systemet är anslutet till vägguttaget eller körs på batteri. Vid stationär drift aktiveras nu prestanda-läget, medan balansprestanda används vid batteridrift.
- Standardmekanismen Intel FRED (Flexible Return and Event Delivery), som möjliggör en effektivare och mer pålitlig leverans av information om låg-nivåhändelser. Prestandaökningen och minskade fördröjningar uppnås genom att återföra händelser med hjälp av processorinstruktionen IRET istället för att överföra händelser via IDT-tabellen (Interrupt Descriptor Table). Ökad pålitlighet uppnås genom separat hantering av inkommmande händelser i kärn- och användarkontext, skydd mot implantering av NMI och lagring av alla CPU-register relaterade till undantag i en utökad stackram.
- I perf-subsystemet har lagts till stöd för prestandaövervakningsenheter (PMU - Performance Monitoring Unit), som används i SoC NVIDIA Tegra410.
- Utförandet av futex-operationer har påskyndats på ARM-system genom att använda Arm 9.6 LSUI-instruktioner, vilket gör det möjligt för kärnan att få tillgång till användarutrymmets minne utan att först stänga av skyddsläget. PAN (arm.com) (Privileged Access Never).
- På ARM-system har stödet för tillägg av kommandosystem förbättrats MPAM (Memory System Resource Partitioning and Monitoring) och möjligheten att använda det i användarutrymmet för resursadministration genom mekanismen resctrl. MPAM möjliggör märkning av varje minnesaccess med en sektion-ID (PARTID, Partition ID) och en övervakningsgrupp-ID (PMG, Monitoring Group ID). I samband med PARTID kan resursanvändningen begränsas, som minnesbandbredd eller cache-storlek, så att en uppsättning uppgifter inte tar alla resurser. I övervakningssammanhang kan kombinationen av PMG och PARTID användas för att spåra minnesresursanvändningen vid vissa belastningar.
- Tillagd möjlighet att använda realtidsläget (PREEMPT_RT) på 32-bitars ARM-processorer. Tidigare var stöd för PREEMPT_RT tillhandahållet för x86 och x86-64, ARM64, RISC-V och LoongArch.
- I systemanropet clone3() nya flaggor har lagts till: CLONE_NNP — förbud av att få nya privilegier i den skapade processen; CLONE_AUTOREAP — automatisk avslutning av processen istället för att omvandlas till en zombieprocess tills föräldraprocessens wait() funktion körs; CLONE_PIDFD_AUTOKILL — avslutning av den barnprocess som stängs när den relaterade pidfd-deskriptor stängs (till exempel vid avslutning av föräldraprocessen).
- För varje kärnmodul har en fil import_ns lagts till i katalogen /sys/module, som innehåller en lista över importerade symbolnamnområden (symbolnamnområde).
- I io_uring-systemet för asynkron in- och utdata har stöd lagts till för att använda BPF-undersystemet för att skapa hanterare. Till exempel kan huvuddispositionscykeln bytas ut mot ett BPF-program.
- I BPF-systemet moderniserad analys av stackanvändning, vilket avsevärt har snabbat verifieringsprocessen för många BPF-program.
- I syfte att optimera prestandan omskriven hrtimer-undersystemet (high resolution timer). Schemaläggaren kan nu använda högupplösta timers utan att tappa prestanda istället för mindre precisa timers.
- Fortsatt överföring av ändringar från Rust-for-Linux-grenen, relaterade till användningen av Rust som ett andra språk för utveckling av drivrutiner och kärnmoduler (stöd för Rust är inte aktiverat som standard och leder inte till att Rust ingår som ett obligatoriskt byggberoende för kärnan). Fram till version 1.85 (som levereras med Debian 13) har kraven på Rust-versionen som behövs för att bygga kärnkomponenter ökat. En experimentell Kconfig-alternativ CONFIG_RUST_INLINE_HELPERS har lagts till för att integrera C-skikt i Rust-kod under kompilering (optimiseringen snabbade upp null-blockdrivrutinen med 2%). En makro ‘const_assert!’ har lagts till. Möjligheterna för moduler som sizes, clk, ptr, sync, error har utvidgats.
- I mekanismen SCHED_EXT, vilket möjliggör användning av BPF för att skapa CPU-schemaläggare, har lagts till den första möjligheten att skapa inbäddade schemaläggare (sub-schemaläggare), så att varje cgroup kan ha sin egen schemaläggare.
- Optimeringen av byttesystemet (swap) har fortsatt. Den gamla strukturen swap_map har tagits bort och ersatts av mekanismen “Swap Table”. Ändringen har förbättrat prestandan och minskat minnesförbrukningen i byttesystemet.
- I undersystemet DAMON (Data Access MONitor), som möjliggör övervakning av processens åtkomst till data i RAM (till exempel kan man ta reda på vilka minnesområden processen har använt, samt vilka minnesområden som förblivit oanvända), har lagts till stöd för olika algoritmer för automatisk justering av kvoter.
- I spårningssystemet har möjligheten konceptet med externa ringbuffertar som möjliggör att hämta spårningsdata från virtuella maskiner. Funktionen är aktiverad i hypervisorer KVM och nVHE för att överföra spårningsdata från gästsystemet till värdsidan.
- I undersystemet RV (kernel.org) (Runtime Verification), avsedd för att verifiera korrektheten av mycket pålitliga system, har komponenter för övervakning "stall" för att spåra uppgifter vars utförande har tillfälligt avbrutits eller blockerats, samt "deadline" för att analysera schemaläggarens beteende.
Virtualisering och säkerhet
- Som standard är flaggan PROC_MEM_FORCE_PTRACE inställd, vilket tillåter att kringgå åtkomsträttigheter till processens minne via filen /proc/PID/mem endast för processer som använder systemanropet ptrace() för att för felsökning.
- Tillagd en ny uppsättning hookar för LSM-moduler (Linux Security Module), som förenklar implementeringen av policyer för staplade filsystem, såsom overlayfs. I LSM finns även tillagd en hook för åtkomsthantering av Unix-sockets, vilket aktiverad i LSM-modulen Landlock används för att tilldela åtkomstpolicyer till Unix-sockets.
- I den inbyggda kryptobiblioteket lib/crypto, som tillhandahåller enklare och snabbare funktioner än i det traditionella kryptografiska API:et, har lagts till stöd för algoritmerna AES-CMAC, AES-XCBC-MAC, AES-CBC-MAC, GHASH och SM3. Lagts till dokumentation via lib/crypto.
- Läget pKVM (Protected KVM) för strikt isolering av anonymt minne med användning av virtualiseringsutvidgningar för AArch64-arkitekturen. I detta läge utesluts gästens minnessidor från värdsystemets tabell över virtuella adresser.
- Stöd för femte versionen av den virtuella avbrottskontrollern ARM (VGICv5 — ARM Virtual Generic Interrupt Controller v5) har lagts till i KVM-hypervisorn.
Nätverkssystemet
- För unix-sockets som skapas av funktionen socket(), har möjligheten stöd för utökade filattribut (xattr) user.*. Användningsområden inkluderar märkning genom utökade attribut till Unix-sockets som används för IPC Varlink, för att särskilja dem för inspektion och felsökning av IPC med hjälp av BPF-program. I systemd-journald avser man att använda utökade attribut för att definiera loggformatet kopplat till socketen /dev/log.
- Borttagen stöd för UDP-Lite-protokollet (RFC 3828), som möjliggör leverans av datapaket med felaktig kontrollsumma med tanke på att, till exempel, delvis skadade ljud- och videodata kan återställas på kodeksnivå. Protokollet har tagits bort eftersom det ingen använder.
- Borttagen möjligheten att bygga IPv6-stacken som en kärnmodul, vilket inte har använts i praktiken (IPv6 antingen inbyggs i kärnan eller stängs av helt), men vilket har komplicerat underhållet eftersom många subsystem tvingades lägga till onödiga hanterare ifall IPv6-modulen avlastades (CONFIG_IPV6=m).
Utrustning
- I AMDGPU-drivrutinen påslagen den nya displayermotorn (DC) för AMD APU-serien HD 7000 (Sea Islands, GCN 1.1).
- I Nouveau-drivrutinen har lagts till inledande stöd för NVIDIA GA100 GPU baserad på Ampere-mikroarkitektur.
- Arbetet fortsätter med drm-drivrutinen (Direct Rendering Manager) Xe för GPU baserat på Intel Xe-arkitektur, som används i Intel Arc-grafikkort och integrerad grafik, från processorerna Tiger Lake. Stöd för den grafiska subsystemen i Intel Nova Lake-P-processorer har lagts till. Implementerade rensningsbara buffertobjekt (Purgeable Buffer Objects).
- Fortsatt integration av komponenterna i Nova-drivrutinen för NVIDIA GPU med GSP-firmware, som används från NVIDIA GeForce RTX 2000-serien baserad på Turing-mikroarkitektur. Drivrutinen är skriven i Rust. Inledande stöd för GPU baserade på Turing-mikroarkitektur har lagts till.
- Tillagd DRM-drivrutin corebootdrm för utdata av grafik via framebuffer firmware baserad på CoreBoot.
- Tillagd stöd för ljud ASoC AMD RPL DMIC, Cirrus Logic CS42L43, CS47L47, NVIDIA CPCAP och WM8962. Förbättrat stöd för ljudenheter med USB-gränssnitt: Huawei Headset, Focusrite Novation, MV-Silicon, Studio 1824, Arturia AF16Rig, Hotone Audio, Feaulle Rainbow, PreSonus AudioBox, Moondrop Ju Jiu, Scarlett 18i20.
- Tillagd yogafan-drivrutin för att övervaka fläkthastigheten i bärbara datorer från Lenovo Yoga, Legion och IdeaPad.
- Tillagd stöd för ARM-plattformar, SoC och enheter: Qualcomm Glymur, Qualcomm Mahua, Qualcomm Eliza, Qualcomm IPQ5210, Qualcomm apq8084 och ipq806x, Axis ARTPEC-9, ARM Zena, ARM corstone-1000-a320, Microchip LAN9691, Microchip PIC64GX, Rockchip RV1103B, Renesas RZ/G3L, NXP S32N79.
- Borttagen stöd för AHCI SATA och PCIe-kontroller som används i Baikal-T1 SoC, samt drivrutiner för timer, minne, physmap, buss, hwmon, dwc och bt1-rom. Orsaken till borttagningen anges som brist på underhåll och ofullständig integration av komponenterna i Baikal-plattformens kärna, vars produktion i Ryssland upphörde i november 2025.
- Borttagna 12 drivrutiner för Ethernet-enheter med ISA- och PCMCIA-gränssnitt som släpptes före 2002 och för vilka det inte fanns användare som använde dem i arbetsystem. Även subsystemet har tagits bort från kärnan. ISDN, implementering av protokoll AX.25, CAIF och Bluetooth CMTP (Common ISDN Application Programming Interface Message Transport Protocol), drivrutiner yellowfin (Yellowfin Gigabit-NIC), hamachi (Hamachi GNIC-II), hamradio (Amatörradio), inport och logibm (busmouse). Anledningen till borttagningen var avsaknaden av aktiva underhållare mot bakgrund av det ökande antalet fel som upptäckts med hjälp av syzbot och AI-verktyg, som ingen tar sig an att rätta till och allt ansvar för att lösa allvarliga problem faller på dem som underhåller de grundläggande nätverksundersystemen i kärnan. Totalt har mer än 140 000 kodrader tagits bort.
Källa: linux.org.ru
