

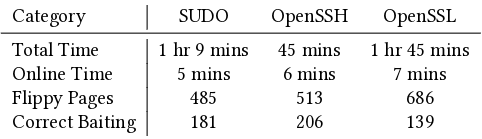
Forskare från Worcester Polytechnic Institute (USA) har presenterat en ny typ av attack kallad Mayhem, som använder en metod för att förvrida bitar i dynamiskt RAM, Rowhammer, för att ändra variabelvärden i stacken som används i programmet som flaggor för att avgöra om autentisering har lyckats och om säkerhetskontroller har passerats. Praktiska exempel på attackens tillämpning har demonstrerats för att kringgå autentisering i SUDO, OpenSSH och MySQL, samt för att ändra resultaten av säkerhetsrelaterade kontroller i OpenSSL-biblioteket.
Attacken kan tillämpas på applikationer där kontroller använder en jämförelse av skillnader i värden från noll. Exempel på sårbar kod: int auth = 0; … // kontrollkod som ändrar värdet på auth vid lyckad autentisering if(auth != 0) return AUTH_SUCCESS; else return AUTH_FAILURE;
I sammanhanget av detta exempel är det tillräckligt för en lyckad attack att uppnå förvrängning av vilken bit som helst i minnet kopplad till den 32-bitars variabeln auth i stacken. Vid förvrängning av vilken bit som helst i variabeln kommer värdet inte längre att vara lika med noll och det villkorliga operatorn kommer att bedöma att autentiseringen har lyckats. Liknande kontrollmönster är ganska vanliga i applikationer och förekommer till exempel i SUDO, OpenSSH, MySQL och OpenSSL.
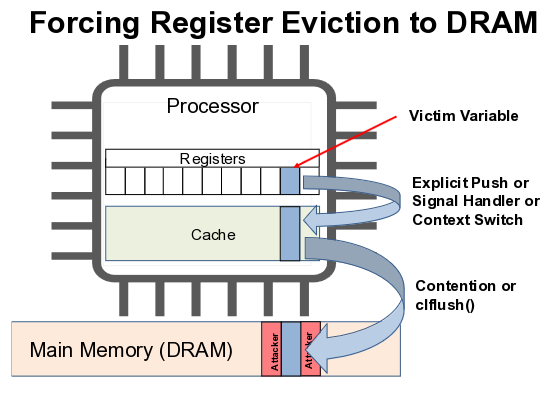
Attacken kan även tillämpas på jämförelser av typen "if(auth == 1)", men i detta fall blir genomförandet mer komplicerat, eftersom man måste förvränga den sista biten av de 32. Metoden kan också användas för att påverka värdena av variabler i CPU-register, eftersom innehållet i registren kan tillfälligt lagras i stacken vid kontextbyten, funktionsanrop eller signalhantering. Under den tid då registervärdena finns i minnet kan förvrängningar göras, och det förändrade värdet kan återställas i registret.
För att förvränga bitar används en av modifieringarna av RowHammer-attacken. Eftersom DRAM-minnet består av en tvådimensionell matris av celler, där varje cell består av en kondensator och en transistor, leder kontinuerlig läsning av samma minnesområde till spänningsfluktuationer och anomalier som orsakar en liten förlust av laddning i angränsande celler. Om läsningsintensiteten är hög kan en angränsande cell förlora tillräckligt med laddning och nästa regenereringscykel hinner inte återställa dess ursprungliga tillstånd, vilket leder till en ändring av de lagrade datavärdena i cellen. För att skydda mot RowHammer har chipstillverkare lagt till mekanismen TRR (Target Row Refresh), som blockerar förvrängning av celler i specifika fall, men inte skyddar mot alla möjliga attackvarianter.
För att skydda mot Mayhem-attacken rekommenderas det att vid jämförelser inte använda bedömningen av skillnader från noll eller överensstämmelse med ett, utan att kontrollera överensstämmelser med ett slumpmässigt seedvärde med icke-noll oktetter. I detta fall krävs det att ett betydande antal bitar precis förvrängs för att ställa in det önskade värdet av variabeln, vilket är orealistiskt i jämförelse med att förvränga en enda bit. Exempel på kod som inte är utsatt för attack: int auth = 0xbe406d1a; … // kontrollkod som ställer in auth-värdet till 0x23ab8701 vid lyckad autentisering if(auth == 0x23ab8701) return AUTH_SUCCESS; else return AUTH_FAILURE;
Den angivna skyddsmethoden har redan använts av utvecklarna av sudo och ingår i utgåvan 1.9.15 som en patch för sårbarheten CVE-2023-42465. Prototypkoden för att utföra attacken planeras att publiceras efter att korrigeringar har gjorts i de huvudsakliga sårbara projekten.
Källa: opennet.ru
