

Microsoft har meddelat att de öppnar källkoden för gränsskiktet för para-virtualisering OpenHCL och monitorprogrammet för virtuella maskiner OpenVMM, som utvecklas specifikt för att organisera arbetet med OpenHCL. Koden för OpenVMM och OpenHCL är skriven i Rust och distribueras under MIT-licensen. OpenVMM tillhör andra nivåns hypervisorer som arbetar i samma skyddsnivå som operativsystemets kärna, liknande produkter som VirtualBox och VMware Workstation. Det stöder drift på värdsystem baserade på Linux (x86_64), Windows (x86_64, Aarch64) och macOS (x86_64, Aarch64), genom API:erna för virtualisering KVM, SHV (Microsoft Hypervisor), WHP (Windows Hypervisor Platform) och Hypervisor.framework som tillhandahålls av dessa operativsystem.
Bland de funktioner som stöds i OpenVMM:
- Start i UEFI- och BIOS-lägen, direkt laddning av Linux-kärnan;
- Stöd för para-virtualisering baserad på Virtio-drivrutiner (virtio-fs, virtio-9p, virtio-net, virtio-pmem)
- Stöd för para-virtualisering baserad på VMBus (storvsp, netvsp, vpci, framebuffer);
- Emulering av vTPM, NVMe, UART, chipset i440BX + PIIX4, IDE HDD, PCI och VGA;
- Backend för vidarekoppling av grafik, inmatningsenheter, konsol, lagring och nätverkstアクセス;
- Hantera via kommandoradsgränssnitt, interaktiv konsol, gRPC och ttrpc.
OpenHCL positioneras som en miljö med komponenter för para-virtualisering (para-visor) som arbetar ovanpå OpenVMM-hypervisorn. En nyckelfunktion för virtualiseringssystem baserade på OpenVMM och OpenHCL är att komponenterna för para-virtualisering utförs inte på värdsystemets sida, utan i en virtuell maskin med gästsystemet. Isoleringen av gränsskiktet för para-virtualisering från gästoperativsystemet säkerställs av den andra nivås hypervisorn OpenVMM. OpenHCL kan i detta användningsområde betraktas som en virtuell firmware som körs på en högre privilegienivå än det operativsystem som körs i gästmiljön.
Separeringen av gästsystemet och OpenHCL-komponenterna sker genom användning av konceptet för virtuella förtroendenivåer (VTL, Virtual Trust Level), där både programvarutekniker och hårdvarutekniker kan användas, såsom Intel TDX (Trust Domain Extensions), AMD SEV-SNP (Secure Encrypted Virtualization-Secure Nested Paging) och ARM CCA (Confidential Compute Architecture). För att köra komponenterna i OpenHCL används en nedskuren version av Linux-kärnan, som endast inkluderar de minimalt nödvändiga komponenterna för driften av OpenVMM.
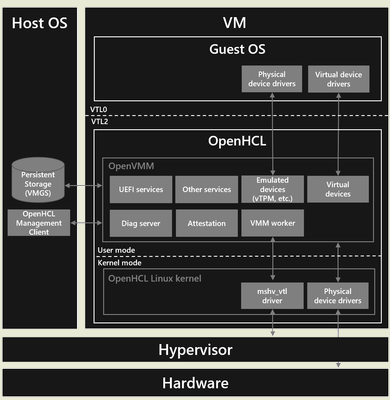
OpenHCL kan arbeta på x86-64 och ARM64 plattformar och stöder Intel TDX, AMD SEV-SNP och ARM CCA utökningar för ytterligare isolering. OpenHCL består av en uppsättning tjänster, drivrutiner och emulatorer som används för att organisera åtkomst till hårdvaran, säkerställa att virtuella enheter fungerar på gästsystemet och emulera hårdvaruenheter (t.ex. kan en chip för att lagra kryptografiska nycklar emuleras - vTPM).
För att översätta åtkomst till hårdvara på gästsystemet tillämpas befintliga drivrutiner med stöd för para-virtualisering eller direkt bindning av enheter till den virtuella maskinen, vilket möjliggör överföring av befintliga gästsystem till en OpenHCL-baserad miljö utan att göra några ändringar. Dessutom inkluderar OpenHCL komponenter för diagnos och felsökning virtuella maskiner, som utförs med hjälp av utökningar för att säkerställa konfidentiella beräkningar.
Till skillnad från det redan existerande öppna projektet COCONUT-SVSM (Secure VM Service Module), som tillhandahåller tjänster och emulerade enheter för gästsystem som utförs i konfidentiella virtuella maskiner (CVM, Confidential Virtual Machine), tillåter OpenHCL användning av standardgränssnitt i gästsystem, medan COCONUT-SVSM kräver speciellt samarbete med SVSM, ändringar i gästsystemet och användning av specifika drivrutiner.
Några användningar av paraprogrammet OpenHCL nämns såsom att överföra befintliga system för att använda hårdvaruacceleratorer som Azure Boost utan att behöva göra ändringar i diskavbildningen av gästsystemet; köra befintliga gästsystem i virtuella maskiner som stöder konfidentiella beräkningar (t.ex. baserat på Intel TDX och AMD SEV-SNP); organisera verifierad start av virtuella maskiner, med hjälp av UEFI Secure Boot-läge och vTPM.
Det bör särskilt påpekas att projektet OpenVMM är fokuserat på att använda OpenHCL och för närvarande inte är redo för fristående användning på värdsystem för praktiska implementationer av slutanvändare. Bland problemen med OpenVMM som hindrar dess användning i traditionella värdmiljöer, utanför kopplingen till OpenHCL, nämns: bristande dokumentation av det administrativa gränssnittet; avsaknad av tillräcklig prestandaoptimering för back-end-lagring, nätverk och grafik; bristande stöd för vissa drivrutiner (t.ex. IDE-diskar och PS/2-möss); ingen garanti för API:ets stabilitet och funktionalitet. Samtidigt har kopplingen mellan OpenVMM och OpenHCL redan nått en nivå för industriell implementation och används av Microsoft på plattformen Azure (Azure Boost SKU) för att driva mer än 1,5 miljoner virtuella maskiner.
Källa: opennet.ru
