

Microsoft har publicerat en implementation av eBPF-subsystemet för Windows, vilket möjliggör körning av godtyckliga hanterare som fungerar på operativsystemets kärnnivå. eBPF erbjuder en inbyggd tolk för bytekod i kärnan, vilket ger möjlighet att skapa laddningsbara nätverksoperationstillstånd från användarutrymmet, kontrollera åtkomst och spåra systemets funktioner. eBPF ingår i Linux-kärnan från version 3.18 och gör det möjligt att bearbeta inkommande/utgående nätverkspaket, omdirigera paket, hantera bandbredd, fånga systemanrop, kontrollera åtkomst och utföra spårning. Tack vare användningen av JIT-kompilering översätts bytekoden i realtid till maskininstruktioner och körs med prestanda som kompilerad kod. Källkoden för eBPF för Windows är öppen under MIT-licensen.
eBPF för Windows kan användas med redan existerande verktyg för att arbeta med eBPF och erbjuder en standardiserad API som används för eBPF-applikationer i Linux. Projektet gör det möjligt att kompilera C-kod till eBPF-bytekod med hjälp av den inbyggda eBPF-kompilatorn baserad på Clang och köra redan skapade eBPF-hanterare för Linux ovanpå Windows-kärnan, vilket ger ett speciellt kompatibilitetslager och stöder det inbyggda API:t Libbpf för kompatibilitet med program som interagerar med eBPF-program. Det erbjuds även lager som tillhandahåller Linux-liknande hookar för XDP (eXpress Data Path) och socket bind, som abstraherar åtkomst till Windows nätverksstack och nätverksdrivrutiner. Planerna inkluderar att tillhandahålla fullständig kompatibilitet på källkodsnivå med typiska eBPF-hanterare för Linux.
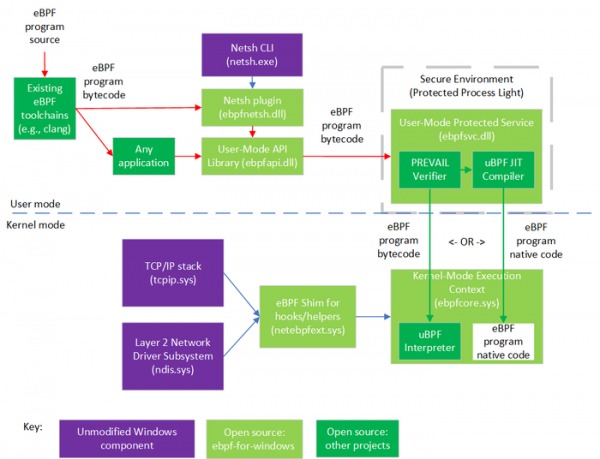
En nyckelskillnad i implementationen av eBPF för Windows är användningen av en alternativ verifierare för bytekod, som ursprungligen föreslogs av anställda på VMware och forskare från kanadensiska och israeliska universitet. Verifieraren körs i en separat isolerad process i användarutrymmet och används före utförandet av BPF-program för att identifiera fel och blockera eventuell skadlig aktivitet.
För verifiering i eBPF för Windows används en statisk analysmetod baserad på abstrakt tolkning (Abstract Interpretation), som jämfört med eBPF-verifieraren för Linux visar en lägre nivå av falska positiva svar, stödjer cykelanalys och erbjuder god skalbarhet. Metoden tar hänsyn till många typiska utförandemönster, som erhållits genom analys av befintliga eBPF-program.
Efter verifiering överförs bytekoden till en tolk som arbetar på kärnnivå, eller passerar genom en JIT-kompilator med efterföljande körning av den resulterande maskinkoden med kärnrättigheter. För isolering av eBPF-handlare på kärnnivå används en HVCI-mekanism (HyperVisor-enforced Code Integrity), som använder virtualiseringstekniker för att skydda processer i kärnan och säkerställer integritetsbekräftelse av den utförda koden via digital signatur. En begränsning för HVCI är att endast tolkade eBPF-program kan verifieras och att det inte kan användas tillsammans med JIT (ett val ges — antingen prestanda eller extra skydd).
Källa: opennet.ru
