

James Morris, underhållare av Linux-kärnans säkerhetsunderkategori och chef för Microsofts team "Linux Emerging Technologies", har presenterat projektet Litebox, som marknadsförs som ett säkerhetsfokuserat operativsystem i form av ett bibliotek (Library OS). Litebox kan användas inom program eller kärnor som ett ytterligare isoleringslager som blockerar tillgång till överflödig funktionalitet i kärnor eller API:er för att minska attackytan. Projektets kod är skriven i Rust och är öppen under MIT-licensen.
Idén med "Library OS" är att operativsystemets tjänster integreras direkt i applikationen istället för att göra systemanrop till det externa operativsystemets kärna. I fallet med Litebox ansluts en isolerande mellanlager till applikationerna, vilket tillhandahåller en minimal plattform som översätter förfrågningar till ett externt fullt fungerande programmeringsgränssnitt. Externa gränssnitt kan vara Linux-kärnan, skyddade isolerade miljöer som OP-TEE (Open Portable Trusted Execution Environment), Webassembly-miljöer eller standardbiblioteket RustStd.
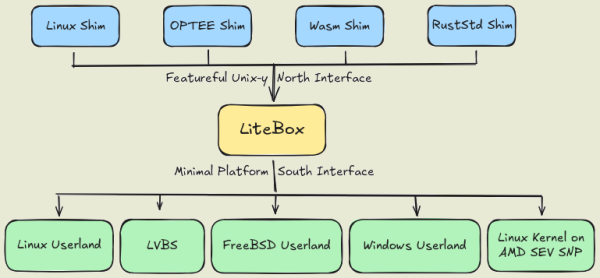
Den minimala plattform som skapas genom Litebox är tillämplig för att köra applikationer i Linux, Windows och FreeBSD, inbäddade Linux-kärnor och LVBS (Linux Virtualization Based Security). Bland möjliga tillämpningar nämns att tillhandahålla körning av oförändrade Linux-program i Windows, isolering av körning av Linux-applikationer på system med Linux-kärna, körning av program ovanpå AMD SEV SNP för minneskryptering, körning av OP-TEE-program i Linux och isolering med hjälp av konceptet LVBS.
Projektet LVBS, vars representanter deltar i utvecklingen av Litebox, utvecklar metoder för att skydda komponenter i Linux-kärnan, som utnyttjar kapabiliteterna hos hypervisorer och hårdvaruvirtualisering. Till exempel kan hypervisorn isolera operationer för autentisering av moduler, verifiering, hantering av åtkomst till lösenord, nycklar, kärnstrukturer och andra kritiskt viktiga resurser. Vid utnyttjande av en sårbarhet och kompromettering av kärnan, kommer angriparen inte att kunna få tillgång till sådana resurser, eftersom deras hanterare körs utanför den nuvarande privilegienivån. Litebox ses i kontexten av LVBS-projektet som ett "säkert kärna", vilket skyddar det vanliga kärnan i värdsystemet med hjälp av hårdvaruvirtualisering.
Källa: opennet.ru
