

Microsoft har lanserat den första versionen av projektet Litebox, som utvecklar ett säkerhetsfokuserat operativsystem i form av ett bibliotek (Library OS). Med denna metod integreras operativsystemets tjänster direkt i applikationen istället för att anropa det externa operativsystemets kärna via systemanrop. Litebox kan användas i program eller kärnor som ett ytterligare isoleringslager som blockerar åtkomst till överflödig funktionalitet i kärnor eller API:er. Koden för projektet är skriven i Rust och är öppen under MIT-licensen.
Litebox tillhandahåller ett bibliotek som kan kopplas till applikationer med ett isolerande lager som utför översättning av förfrågningar till externa programmeringsgränssnitt. Som sådana externa gränssnitt kan Linux-kärnan, skyddade isolerade miljöer OP-TEE (Open Portable Trusted Execution Environment), Webassembly-miljöer eller standardbiblioteket RustStd vara aktuella.
Den minimi-plattform som skapas genom Litebox är tillämplig för att köra Linux- och Windows-applikationer, inbäddade Linux-kärnor och LVBS (Linux Virtualization Based Security). Bland de möjliga användningsområdena för Litebox nämns att köra oförändrade Linux-program i Windows, isolera körningen av Linux-applikationer på system med Linux-kärna, köra program ovanpå AMD SEV SNP för minneskryptering, utföra OP-TEE-program i Linux och isolera med hjälp av konceptet LVBS (använda hårdvaruvirtualisering för att skydda specifika komponenter i Linux-kärnan, till exempel som används för autentisering av moduler och åtkomstkontroll).
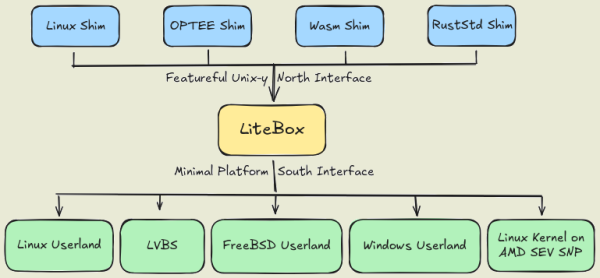
Källa: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish