

Mozilla har lanserat en ny produkt - Firefox Enterprise, en särskild version av Firefox avsedd för användning på företag, som erbjuder avancerade funktioner för centraliserad hantering och kontroll av anställdas aktiviteter. Firefox Enterprise 158 bygger på Firefox 158-utsändningen, vars release är planerad till ikväll. Hanteringen av webbläsare på arbetsstationer sker via en webbkonsol för administratörer som kan köras på egen utrustning utan koppling till externa molntjänster.
Stöd för överföring av information om händelser till plattformar för säkerhetshändelseanalys (SIEM - Security Information and Event Management) som installerats på företaget, definiering av åtkomstregler kopplade till användare och enheter, autentisering genom system för enkel inloggning (SSO), begränsning av åtkomst på domän- och handlingsnivåer i webbläsaren (t.ex. inaktivera funktioner relaterade till AI), hantering av installationen av tillägg och distribution av uppdateringar, fjärrjustering av inställningar och insamling av telemetri.
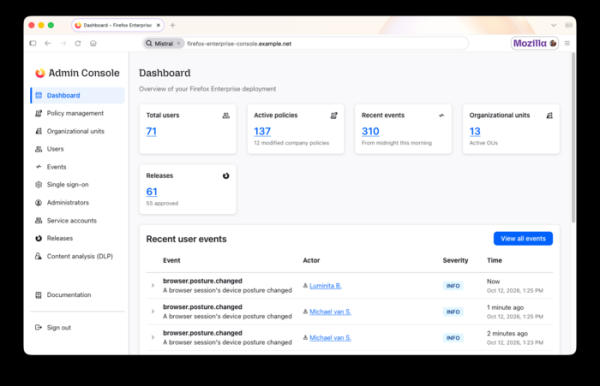
Huvudfunktioner i Firefox Enterprise:
- Hantering av användare och sessioner via administratörskonsolen. Gruppindelning av användare med olika åtkomstnivåer. Skapande av innehållsanalysregler och granskning av revisionsloggar.
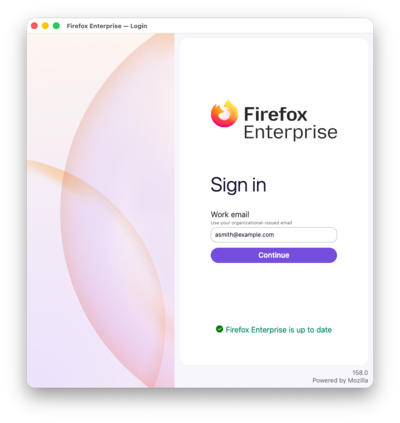
- Möjlighet att arbeta i webbläsaren endast efter autentisering med sin företagsinloggning. Integrering med SSO och autentiseringstjänstleverantörer som använder protokollet
OpenID Connect (OIDC). Möjlighet till tvåfaktorsautentisering. Efter omstart eller stängning av webbläsaren avslutas sessionen och inloggning krävs på nytt. Administratören kan fjärravsluta en session, till exempel vid stöld av en bärbar dator.
- Separat tema och varumärkeselement. Anpassning av utseendet med hänsyn till företagsprofil och visning av företagets logotyp i webbläsaren.
- Inaktivering av anrop till Mozillas tjänster till förmån för företagets egna tjänster som tillhandahåller webbläsarhantering och uppdateringar.
- Överföring till administratorkonsolen av enhetens statusinformation, inklusive operativsystemdata, kryptering av diskar, körda program för att upprätthålla säkerhet, anslutning till Active Directory-domänen, installerade tillägg och information om nätverksanslutning. Administratören kan koppla webbläsartillgången till systemmiljöinställningar.
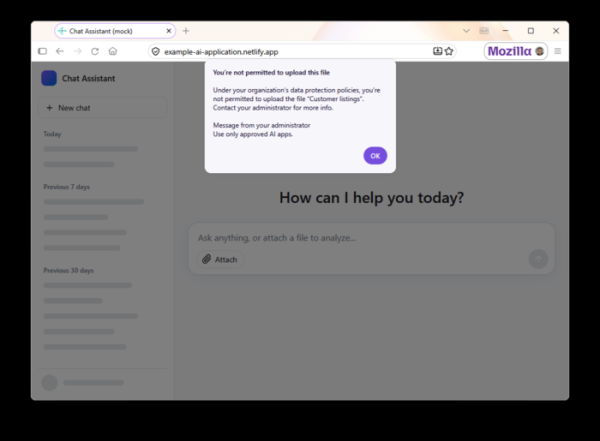
- Möjligheter att förhindra dataförlust (DLP — Data Loss Prevention) — administratören kan konfigurera blockering eller varningar vid försök att klippa och klistra, ladda ner och ladda upp filer, eller skriva ut sidor från specifika webbplatser. Till exempel kan klippning från urklipp till otillåtna AI-verktyg förbjudas. Inbyggda DLP-kontroller utförs på webbläsarsidan på användarens enhet, dvs. innehållet skickas inte för inspektion över nätverket, men det går att ansluta och skicka data till externa DPL-system. Upptäckta överträdelser av reglerna visas i administratorkonsolen.

- Stöd för att lägga till vattenstämplar på viktiga sidor som innehåller medarbetares e-post och tidpunkten för operationen. Sådana märkningar kan användas vid utredning av informationsläckor. Parametrarna för vattenstämplar och de webbplatser de läggs till på kan konfigureras av administratören.
- Läget för förstärkt skydd (Lockdown), där JIT-kompilering av JavaScript stängs av när man besöker otillförlitliga webbplatser, körning av arbetare blockeras, okrypterade anrop via HTTP förbjuds, och arbete med webbplatser isoleras i en separat behållare.
- Kryptering av profilinformation, såsom webbhistorik, webformulärdata, inloggningsuppgifter och TLS-sessionstoken. Åtkomst till den kopierade krypterade profilen är endast möjlig med en nyckel som tillhandahålls av administratören.
- Möjlighet att få tillgång till interna webbplatser och företagswebbapplikationer från användarens personliga enheter utan att installera en separat VPN, med hjälp av en installerad proxy på företaget.
- Över 130 centralt hanterade policies, varav många kan ändras utan att webbläsaren behöver startas om. Till exempel kan inställningar relaterade till proxy, webbplatsfiltrering, cookies, användning av endast HTTPS, Lockdown-läget och tilläggsinställningar ändras via policyer.
- Möjlighet att definiera den minimi tillåtna versionen av webbläsaren och spåra installationsuppdateringar på anställdas system.
- Stöd för att överföra information om händelser såsom filuppladdningar, utskrifter, installation av tillägg, öppnande av osäkra webbplatser och försök att besöka blockerade webbplatser markerade i databasen Safe Browsing. Rapporten om sådana händelser visas i administratörsgränssnittet.
- Administratören kan blockera och tillåta användning av webbläsartillägg kopplade till deras typ, webbplatser och användarbehörigheter. Det är också möjligt att förbjuda avaktivering av automatiska uppdateringar av tillägg, använda ett separat server för att leverera nya versioner av tillägg, förbjuda ändring av tilläggsinställningar för vissa webbplatser och välja med vilka webbplatser specifika tillägg ska tillämpas.
Källa: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish