

Iranska statligt stödda hackare har stora problem. Under hela våren publicerade okända personer «hemliga läckor» på Telegram — information om Iran-relaterade APT-grupper — OilRig och MuddyWater — deras verktyg, offer och kontakter. Men inte alla. I april upptäckte experter från Group-IB en läcka med e-postadresser från det turkiska företaget ASELSAN A.Ş, som tillverkar taktiska militärradioapparater och elektroniska försvarssystem för Turkiets väpnade styrkor. Anastasia Tikhonova, chef för forskningsgruppen för komplexa hot på Group-IB, och Nikita Rostovtsev, junioranalytiker på Group-IB, beskrev hur attacken mot ASELSAN A.Ş genomfördes och hittade en möjlig deltagare. MuddyWater.
Upplysning via Telegram
Läckan av iranska APT-grupper började med att någon Lab Dookhtegan källkoder till sex verktyg från APT34 (även känd som OilRig och HelixKitten), avslöjade IP-adresser och domäner som deltagit i operationerna samt information om 66 offren för hackarna, däribland företagen Etihad Airways och Emirates National Oil. Dessutom «läckte» Lab Dookhtegan information om tidigare operationer och uppgifter om anställda vid Irans informations- och säkerhetsministerium, som påstås vara kopplade till gruppens operationer. OilRig är en Iran-relaterad APT-grupp som funnits sedan omkring 2014 och riktar sig mot statliga, finansiella och militära organisationer samt energiföretag och telekommunikationsföretag i Mellanöstern och Kina.
Efter avslöjandet av OilRig fortsatte läckorna — information om en annan statligt stödd grupp från Iran — MuddyWater, dök upp på darknet och Telegram. Men till skillnad från den första läckan publicerades denna gång inte källkoder utan dumpningar som inkluderade skärmdumpar av källkoder, kontrollservrar samt IP-adresser från tidigare hackarens offer. Denna gång tog hackarna Green Leakers på sig ansvaret för läckan om MuddyWater. De har flera Telegram-kanaler och webbplatser på darknet där de annonserar och säljer data relaterade till MuddyWaters operationer.
Cyberspioner från Mellanöstern
MuddyWater – är en grupp som har verkat sedan 2017 i länderna i Mellanöstern. Till exempel, som specialister från Group-IB rapporterade, genomförde hackare under perioden februari till april 2019 en serie phishingutskick, riktade mot statliga och utbildningsorganisationer, finans-, telekommunikations- och försvarsföretag i Turkiet, Iran, Afghanistan, Irak och Azerbajdzjan.
Gruppens medlemmar använder en backdoor av egen utveckling baserat på PowerShell som kallas POWERSTATS. Den kan:
- samla in data om lokala och domänanvändarkonton, tillgängliga filservrar, interna och externa IP-adresser, namn och arkitektur för operativsystemet;
- utföra fjärrkörning av kod;
- ladda upp och ladda ner filer via C&C;
- identifiera närvaron av debugger-program som används vid analys av skadliga filer;
- stänga av systemet om program för analys av skadliga filer hittas;
- ta bort filer från lokala diskar;
- ta skärmdumpar;
- stänga av skyddsåtgärder i Microsoft Office-produkter.
Vid något tillfälle gjorde angriparna ett misstag och forskare från företaget ReaQta lyckades få tag på den slutliga IP-adressen som låg i Teheran. Med tanke på målen som gruppen attackerade, samt deras uppgifter kopplade till cyberspionage, spekulerade specialister i att gruppen representerar intressen från Irans regering.
AttackindikatorerC&C:
- gladiyator[.]tk
- 94.23.148[.]194
- 192.95.21[.]28
- 46.105.84[.]146
- 185.162.235[.]182
Filer:
- 09aabd2613d339d90ddbd4b7c09195a9
- cfa845995b851aacdf40b8e6a5b87ba7
- a61b268e9bc9b7e6c9125cdbfb1c422a
- f12bab5541a7d8ef4bbca81f6fc835a3
- a066f5b93f4ac85e9adfe5ff3b10bc28
- 8a004e93d7ee3b26d94156768bc0839d
- 0638adf8fb4095d60fbef190a759aa9e
- eed599981c097944fa143e7d7f7e17b1
- 21aebece73549b3c4355a6060df410e9
- 5c6148619abb10bb3789dcfb32f759a6
Turkiet i sikte
Den 10 april 2019 upptäckte specialister från Group-IB läckan av e-postadresser från det turkiska företaget ASELSAN A.Ş – det största företaget inom militär elektronik i Turkiet. Bland dess produkter finns radarer och elektroniska medel, elektrooptik, avionik, obemannade system, mark-, marin- och vapensystem samt luftförsvarssystem.
Genom att studera ett av de nya exemplaren av skadlig programvara POWERSTATS, har experter från Group-IB fastställt att gruppen av illvilliga aktörer MuddyWater använde ett licensavtal mellan Koç Savunma, ett företag som tillverkar lösningar inom informations- och försvarsteknik, och Tubitak Bilgem, ett forskningscentrum för informationssäkerhet och avancerad teknik, som lockdokument. Som kontaktperson för Koç Savunma angavs Tahir Taner Tımış, som var Program Manager i Koç Bilgi ve Savunma Teknolojileri A.Ş. från september 2013 till december 2018. Senare började han arbeta på ASELSAN A.Ş.
Exempel på lockdokument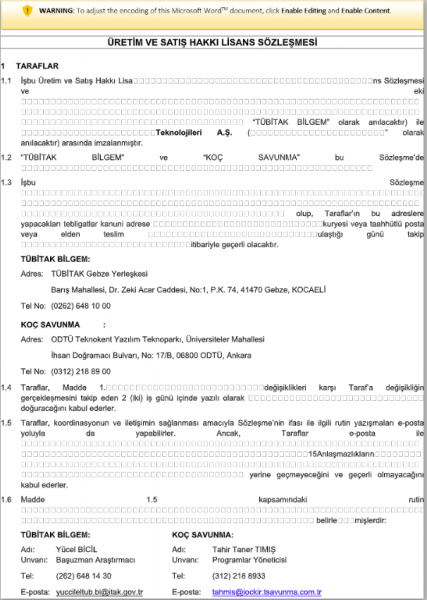
Efter att användaren aktiverat de skadliga makrona, laddas bakdörren POWERSTATS ner till offrens dator.
Tack vare metadata från detta lockdokument (MD5: 0638adf8fb4095d60fbef190a759aa9e) kunde forskarna hitta tre ytterligare exempel som innehöll identiska värden, inklusive skapelsedatum och tid, användarnamn och en lista över makron som ingick:
- ListOfHackedEmails.doc (eed599981c097944fa143e7d7f7e17b1)
- asd.doc (21aebece73549b3c4355a6060df410e9)
- F35-Specifications.doc (5c6148619abb10bb3789dcfb32f759a6)
Skärmdump av identiska metadata från olika lockdokument 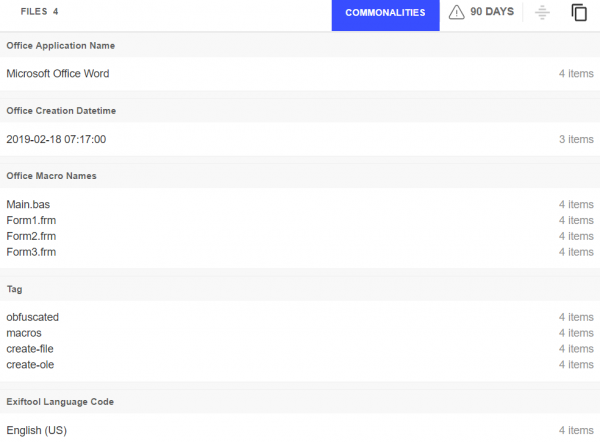
Ett av de upptäckta dokumenten med namnet ListOfHackedEmails.doc innehåller en lista med 34 e-postadresser som tillhör domänen @aselsan.com.tr.
Experter från Group-IB har kontrollerat e-postadresserna mot offentligt tillgängliga läckor och upptäckte att 28 av dem hade komprometterats i tidigare identiteter. Granskning av en blandning av tillgängliga läckor visade på omkring 400 unika användarnamn kopplade till denna domän och deras lösenord. Det är möjligt att angriparna använde dessa data från offentligheten för att attackera företaget ASELSAN A.Ş.
Skärmdump av dokumentet ListOfHackedEmails.doc 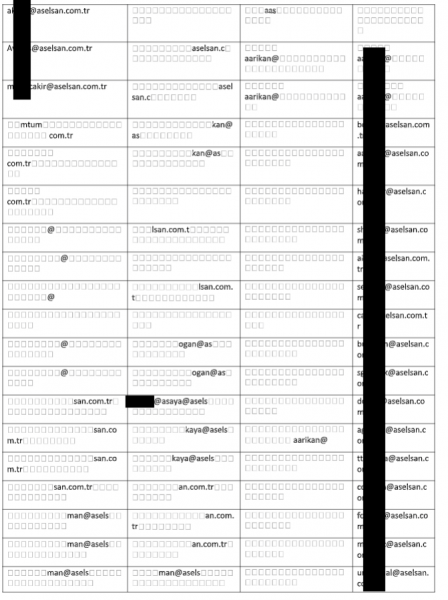
Skärmdump av en lista med mer än 450 upptäckta användarnamn-lösenordpar i offentliga läckor 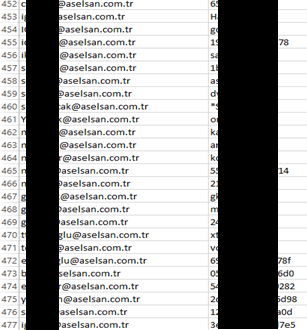
Bland de upptäckta exemplen fanns också ett dokument med namnet F35-Specifications.doc, som refererar till stridsflygplanet F-35. Lockdokumentet utgör en specifikation för multifunktions stridsflygplan med information om flygplanets egenskaper och priser. Temat för detta lockdokument relaterar direkt till USA:s vägran att leverera F-35 efter att Turkiet har köpt S-400-systemen och hotet om att överlämna information om F-35 Lightning II till Ryssland.
Alla insamlade data indikerade att det primära målet för MuddyWater-cyberattackerna var organisationer belägna i Turkiet.
Vem är Gladiyator_CRK och Nima Nikjoo?
Tidigare, i mars 2019, upptäcktes skadliga dokument skapade av en Windows-användare under namnet Gladiyator_CRK. Dessa dokument spred också baksidan POWERSTATS och anslöts till en C&C-server med ett liknande namn. gladiyator[.]tk.
Det kan ha gjorts efter att Nima Nikjoo den 14 mars 2019 publicerade ett inlägg på Twitter där han försökte avkoda en obfuskad kod kopplad till MuddyWater. I kommentarerna till detta tweet sade forskaren att han inte kan dela med sig av indikatorer på kompromiss för denna skadliga programvara, eftersom informationen är konfidentiell. Tyvärr har inlägget tagits bort, men det finns spår av det kvar på nätet:
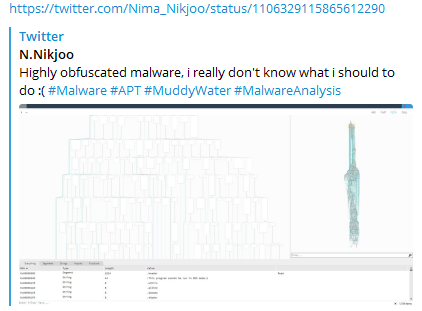
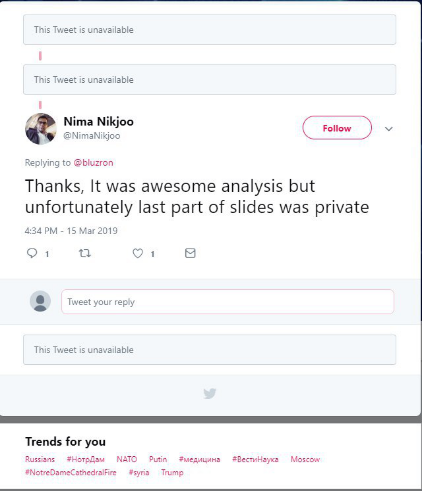
Nima Nikjoo är ägaren av profilen Gladiyator_CRK på iranska videoplattformar dideo.ir och videoi.ir. På denna webbplats visar han PoC-exploateringar för att stänga av antivirusprogram från olika leverantörer och kringgå sandbox-miljöer. Om sig själv skriver Nima Nikjoo att han är specialist inom nätverkssäkerhet, samt reverse engineer och analys av skadlig programvara, som arbetar på MTN Irancell – ett iranskt telekommunikationsföretag.
Skärmdump av sparade videor i Googles sökresultat:
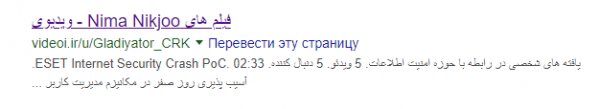
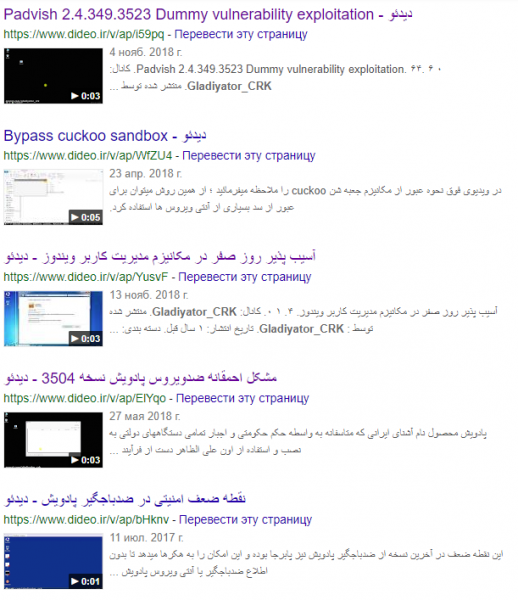
Senare, den 19 mars 2019, ändrade Nima Nikjoo sitt användarnamn på Twitter till Malware Fighter och tog också bort relaterade inlägg och kommentarer. Profilen Gladiyator_CRK på videoplattformen dideo.ir togs också bort, liksom på YouTube, och profilen döptes om till N Tabrizi. Men nästan en månad senare (16 april 2019) började Twitter-kontot återigen använda namnet Nima Nikjoo.
Under sin forskning upptäckte specialister från Group-IB att Nima Nikjoo redan hade omnämnts i samband med cyberbrottslighet. I augusti 2014 publicerades information i bloggen Iran Khabarestan om personer kopplade till den cyberkriminella gruppen Iranian Nasr Institute. I en av FireEyes studier nämndes det att Nasr Institute var kontraktör till APT33 och deltog också i DDoS-attacker mot amerikanska banker mellan 2011 och 2013 som en del av en kampanj kallad Operation Ababil.
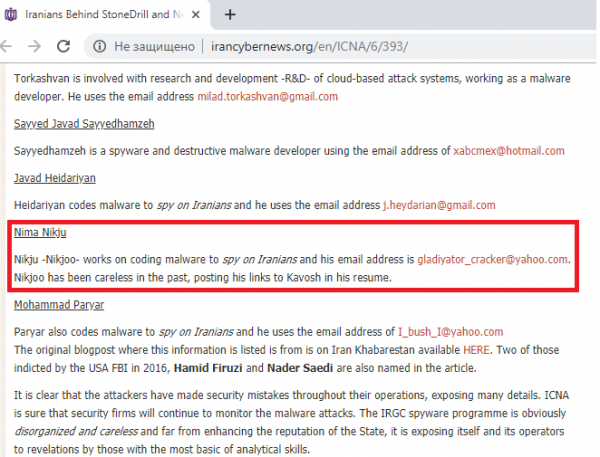
I den här bloggen nämndes Nima Nikju-Nikjoo, som utvecklade skadlig programvara för att spionera på iranier, och hans e-postadress: gladiyator_cracker@yahoo[.]com.
Skärmdump på data kopplad till cyberbrottslingar från Iranian Nasr Institute:
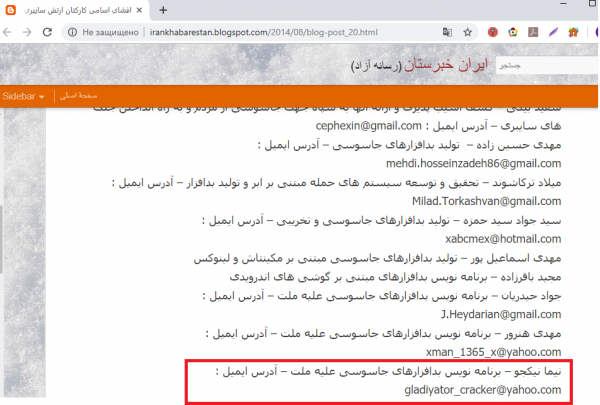
Översättning av det markerade till svenska: Nima Nikjoo — Utvecklare av spionprogram — E-postadress:.
Som framgår av denna information har e-postadressen kopplingar till den adress som användes i attackerna, samt användarna Gladiyator_CRK och Nima Nikjoo.
Dessutom nämndes i en artikel den 15 juni 2017 att Nikjoo hade varit något slarvig och publicerat länkar till Kavosh Security Center i sitt CV. Det finns , att Kavosh Security Center stöds av den iranska staten för att finansiera pro-regeringshackare.
Information om företaget där Nima Nikjoo arbetade:
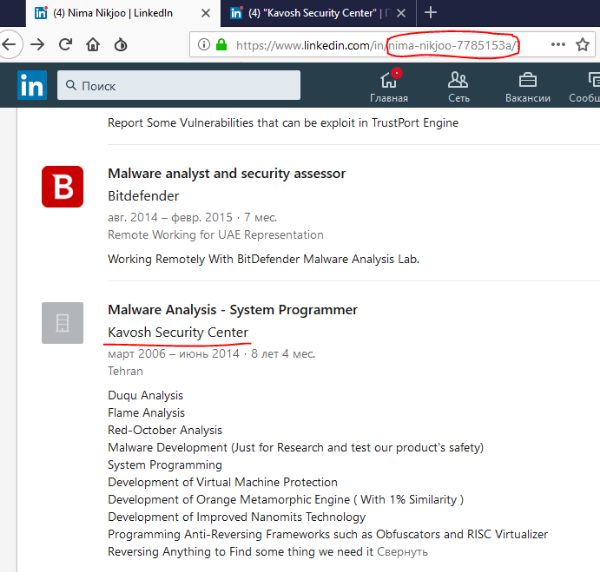
I Nima Nikjoos LinkedIn-profil anges Kavosh Security Center som hans första arbetsplats, där han arbetade från 2006 till 2014. Under sin tid där studerade han olika skadliga program och arbetade med omvänd engineering och relaterade uppgifter med obfuskering.
Information om företaget där Nima Nikjoo arbetade på LinkedIn:
MuddyWater och överdriven självkänsla
Intressant nog övervakar MuddyWater-gruppen noga alla rapporter och meddelanden från cybersäkerhetsexperter, och de lämnade specifikt först falska flaggor för att vilseleda forskare. Till exempel ledde deras tidiga attacker experter på villovägar, eftersom användningen av DNS Messenger upptäcktes, vilket vanligtvis kopplades till gruppen FIN7. I andra attacker infogade de kinesiska strängar i koden.
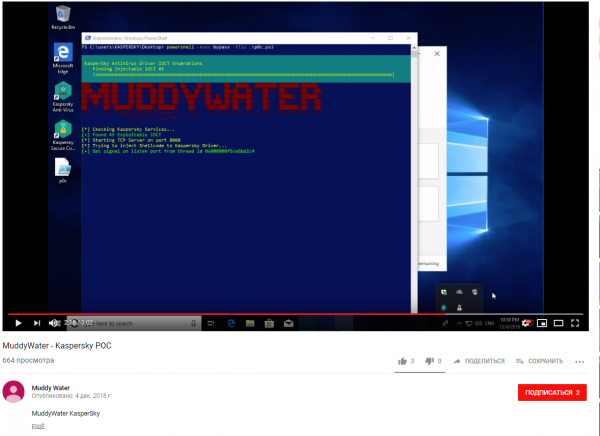
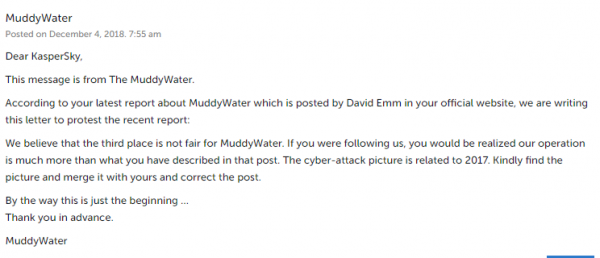
Dessutom älskar gruppen att lämna meddelanden till forskarna. Till exempel gillade de inte att "Kaspersky Lab" placerade MuddyWater på tredje plats i sin hotranking för året. Samtidigt laddade någon, troligtvis MuddyWater-gruppen, upp ett PoC-exploatör på YouTube som stängde av Kasperskys antivirus. De lämnade även en kommentar under artikeln.
Skärmdumpar från videon om att stänga av "Kaspersky Labs" antivirus och kommentaren under den:
Det är fortfarande svårt att dra en entydig slutsats om involveringen av «Nima Nikjoo». Experter från Group-IB överväger två teorier. Nima Nikjoo kan faktiskt vara hackern från gruppen MuddyWater, som har avslöjats på grund av sin brist på försiktighet och ökade aktivitet på nätet. Det andra alternativet är att han medvetet har blivit "exponerad" av andra medlemmar i gruppen för att avleda misstankar från sig själva. Oavsett vilket fortsätter Group-IB sin undersökning och kommer att rapportera om dess resultat.
När det gäller de iranska APT:erna, efter en serie läckor och exponeringar, kommer de sannolikt att stå inför en allvarlig "genomgång" — hackarna kommer att tvingas göra betydande ändringar i sina verktyg, rensa sina spår och hitta eventuella "råttor" i sina led. Experter har inte uteslutit att de till och med kan ta en paus, men efter en kort period avbröts den iranska APT:s attacker igen.
Källa: habr.com
