

Google har efter sex års arbete med projektet meddelat att produktionen av en chip som är baserad på den öppna plattformen OpenTitan har inletts. Chipet tillverkas av Nuvoton och marknadsförs som den första implementationen av OpenTitan, redo för användning i arbetsprojekt. För närvarande har en provbatch släppts för testning, och starten av massproduktionen är planerad till våren i år.
OpenTitan är en plattform för att skapa betrodda hårdvarukomponenter (RoT, Root of Trust), som används där det är nödvändigt att säkerställa det oförändrade tillståndet hos systemets hårdvaru- och mjukvarukomponenter. Till exempel för att verifiera att kritiska delar av systemet inte har blivit manipulerade och baseras på verifierad och godkänd kod från tillverkaren. Projektet erbjuder en färdig, verifierad och pålitlig ram som möjliggör att öka förtroendet för de lösningar som utvecklas och minska kostnaderna för utveckling av specialiserade chip för säkerhetsändamål.
Chips baserade på OpenTitan kan användas i servermoderkort, nätverkskort, konsumentenheter, routrar och IoT-enheter för verifiering av firmware och nedladdade komponenter, för att generera kryptografiskt unika systemidentifierare (skydd mot hårdvarumanipulation), för att tillhandahålla säkerhetsrelaterade tjänster, för att skydda kryptografiska nycklar (isolering av nycklar vid fysisk åtkomst till utrustningen av en angripare) och för att skapa en isolerad revisionslogg som inte kan redigeras eller raderas.
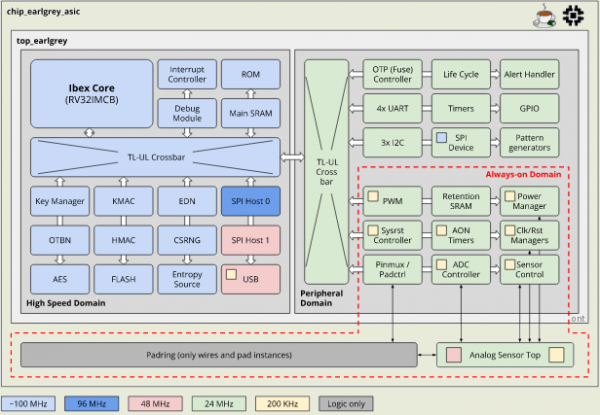
OpenTitan inkluderar logiska block som efterfrågas i RoT-chips, såsom en öppen mikroprocessor baserad på RISC-V-arkitekturen (RV32IMCB Ibex), kryptografiska coprocessorer, en hårdvarugenerator för slumpmässiga tal, en nyckelhanterare med DICE-stöd, en mekanism för säker lagring av data i icke-flyktigt och flyktigt minne, skyddsteknologier, I/O-block och komponenter för säker uppstart. Enheten tillhandahåller också block med implementation av standardiserade krypteringsalgoritmer, såsom AES och HMAC-SHA256, samt en accelerator för matematiska operationer som tillämpas i algoritmer för digitala signaturer baserade på öppna nycklar.
Projektet grundades av Google, men överlämnades till den ideella organisationen lowRISC, efter vilket företag som Western Digital, Seagate, Nuvoton Technology, Winbond, Rivos, zeroRISC och G+D Mobile Security anslöt sig till dess utveckling. Den relaterade koden och specifikationerna för hårdvarukomponenterna publicerades under Apache 2.0-licensen. De lösningar som används i OpenTitan bygger på teknologier som redan används i Googles Titan-kryptografiska USB-token och TPM-chips för att säkerställa verifierad uppstart. servrar Google-infrastrukturen såväl som på Chromebook- och Pixel-enheter.
I motsats till befintliga implementeringar av Root of Trust utvecklas OpenTitan enligt konceptet 'säkerhet genom transparens', vilket innebär tillgång till kod och scheman samt användning av en helt öppen utvecklingsprocess, oberoende av specifika leverantörer och chipstillverkare. OpenTitan har blivit den första kommersiella öppna implementeringen av Root of Trust som erbjuder stöd för en post-kvant säker startmekanism som bygger på algoritmen för digital signaturbildning SLH-DSA (Sphincs+), som är motståndskraftig mot kvantdatorattacker.
Källa: opennet.ru
