

I den inofficiella Telegram-klienten Nekogram har kod som är obfuskad upptäckts, vilken döljer och skickar användarnas telefonnummer till boten "@nekonotificationbot", kopplade till användar-ID:n. Ändringen för insamling av telefonnummer finns endast i de färdiga APK-paketen som distribueras via Google Play, GitHub och projektets Telegram-kanal. I källkoden på GitHub och i APK-paketet från katalogen F-Droid finns ingen insamlande ändring.
Bakdörren fanns i filen Extra.java. Det antas att skickandet inleddes med version 11.2.3 av Nekogram, först endast för användare med kinesiska telefonnummer, och senare för alla. Programmet använde även osint-bottar "@tgdb_search_bot" och "@usinfobot" för att identifiera användare via deras ID, men telefonnummer skickades inte till dem. 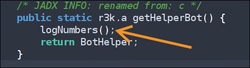
Forskarna har förberett en java-hook och bot som gör att varje användare kan verifiera att deras version av appen skickar telefonnummer. 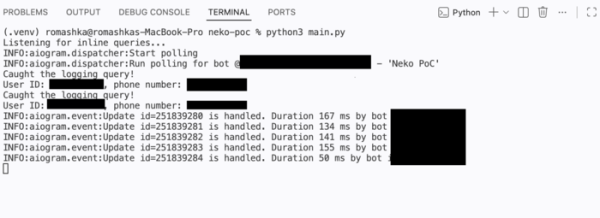
Enligt de forskare som upptäckte problemet kan programmets skapare ha använt den insamlade informationen för att skapa en databas för vidare försäljning till skaparna av OSINT-bottar. Att obfuskera ändringen och använda inline-förfrågningar för att skicka data visar på avsiktligt dolda aktiviteter. Efter att problemet avslöjades i projektets felrapporteringssystem erkände skaparen av Nekogram att telefonnummer skickades till deras bot, utan att förklara orsaken till denna aktivitet, men nämnde att de skickade telefonnummer inte sparades eller överfördes till någon annan.
Det kan också nämnas att en sårbarhet har upptäckts i den officiella Telegram-appen. Projektet Zero Day Initiative (ZDI), som erbjuder monetära belöningar för rapporter om ouppdaterade sårbarheter, har publicerat preliminära uppgifter om sårbarheten ZDI-CAN-30207 i Telegram, som har tilldelats en kritisk säkerhetsnivå (9,8 av 10) och har klassificerats som en fjärrattack som inte kräver användaråtgärder. Detaljer avses att offentliggöras den 24 juli, vilket ger Telegrams utvecklare tid att föra ut en lösning till användarna.
Det har kommit information om att sårbarheten uppstår när man öppnar särskilt utformade animerade klistermärken i Telegram och kan leda till att skadlig kod körs utan användarens åtgärder. Tydligen orsakas sårbarheten av ett fel i koden i biblioteket rlottie, som hanterar förhandsvisning.
Representanter för Telegram har uttalat att de inte anser att den identifierade problemet är en farlig sårbarhet, eftersom alla uppladdade klistermärken först genomgår en kontroll för servrar Telegram och en sådan kontroll skulle inte ha tillåtit visning av skadliga klistermärken för användarna. Efter Telegrams uttalande har sårbarhetens fara sänkts från 9.8 till 7.0.
Källa: opennet.ru
