

Föreställ dig en sådan situation. En kall oktober-morgon, ett projektinstitut i en regional stad i Ryssland. Någon från personalavdelningen går in på en av karriärsidorna på institutets webbplats, som publicerades för några dagar sedan, och ser en bild på en katt. Morgonen slutar snabbt vara tråkig…
I denna artikel berättar Pavel Suprunyuk, teknisk ledare för avdelningen för revision och konsultation på Group-IB, om vilken roll sociotekniska attacker spelar i projekt som bedömer praktisk säkerhet, vilka ovanliga former de kan anta, och hur man kan skydda sig mot sådana attacker. Författaren preciserar att artikeln är av översiktlig natur, men om någon aspekt väcker läsarens intresse är experterna på Group-IB gärna tillgängliga för frågor i kommentarerna.
Del 1. Varför så allvarlig?
Vi återvänder till vår katt. Efter ett tag tar personalavdelningen bort bilden (skärmdumpar här och framöver är delvis retuscherade för att inte avslöja riktiga namn), men den kommer tillbaka envist, den tas bort igen, och detta händer flera gånger. Personalavdelningen inser att kattens avsikter är mycket seriösa, den vill inte ge sig, och de kallar på hjälp från en webbutvecklare – personen som skapade webbplatsen och nu administrerar den. Utvecklaren går in på webbplatsen och tar bort den irriterande katten ännu en gång, upptäcker att den hade publicerats i personalavdelningens namn, och gör sedan hypotesen att personalavdelningens lösenord läckt till nät-terrorister, och ändrar det. Katten dyker inte upp igen.
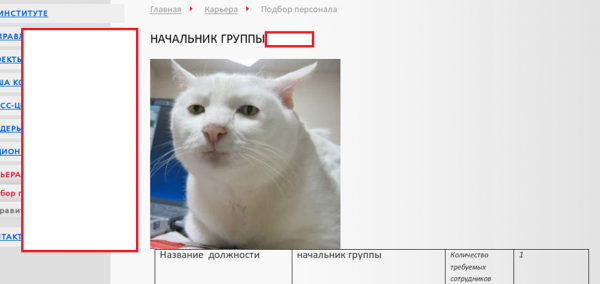
Vad hände egentligen? För en grupp företag som institutet tillhörde genomförde specialister från Group-IB penetrationstester i ett format nära Red Teaming (kort sagt, det är en simulering av riktade attacker mot ditt företag med hjälp av de mest avancerade metoderna och verktygen från hackargruppernas arsenal). Vi har berättat mycket om Red Teaming. Det är viktigt att veta att när man genomför sådana tester kan en mycket bred uppsättning av attacker användas från de överenskomna, inklusive social ingenjörskonst. Det är tydligt att själva publiceringen av katten inte var det slutgiltiga målet med händelsen. Utan var följande:
- webbplatsen för institutet var placerad på en server i institutets eget nätverk, och inte på externa servrar;
- ett läckage av HR-avdelningens konto har hittats (loggfilen finns i rotmappen på webbplatsen). Det var inte möjligt att administrera webbplatsen med detta konto, men det gick att redigera jobbsidor;
- genom att ändra sidorna kunde man placera sina egna JavaScript-skript. Vanligtvis gör dessa sidor interaktiva, men i den här situationen kunde dessa skript användas för att stjäla från besökarens webbläsare det som särskilde HR-avdelningen från programmeraren, och programmeraren från en vanlig besökare — sessions-ID:t på webbplatsen. Katten var en trigger för attacken och en bild för att fånga uppmärksamheten. I HTML-format såg det ut så här: om du laddade ner bilden, hade JavaScript redan körts och ditt sessions-ID tillsammans med information om din webbläsare och IP-adress hade redan stulits.
- Med det stulna sessions-ID:t för administratören skulle man kunna få full tillgång till webbplatsen, ladda upp körbara sidor på PHP, vilket i sin tur skulle ge åtkomst till operativsystemet på servern, och därmed även det lokala nätverket, vilket var ett viktigt delmål för projektet.
Attacken slutade med delvis framgång — administratörens sessions-ID stals, men det var kopplat till en IP-adress. Det gick inte att kringgå detta, vi kunde inte höja våra privilegier på webbplatsen till administrativa, men vi höjde i alla fall vårt eget humör. Det slutgiltiga resultatet fick vi dock på ett annat område av nätverksperimetern.
Del 2. Jag skriver till dig — vad mer? Jag ringer också och traskar runt i ditt kontor, och tappar USB-minnen.
Det som hände i situationen med katten är ett exempel på social ingenjörskonst, om än inte helt klassiskt. Faktum är att det i denna händelse var fler faktorer inblandade: det fanns både katten, institutet, HR-avdelningen, och programmaren, men det fanns också e-postmeddelanden med förtydligande frågor, som så kallade "kandidater" skrev till HR-avdelningen och personligen till programmaren, för att provocera dem att besöka webbsidan.
För övrigt om e-post. Vanlig email — troligen det främsta transportmedlet för social ingenjörskonst — har inte förlorat sin aktualitet på över två decennier och leder ibland till de mest ovanliga konsekvenser.
Den nästa historien berättar vi ofta på våra evenemang, då den är mycket representativ.
Vanligtvis sammanställer vi statistik baserat på resultaten av projekten med social ingenjörskonst, vilket, som bekant, är en torr och tråkig sak. En viss procent av mottagarna öppnade bilagan i mejlet, en viss procent klickade på länken, och dessa tre skrev faktiskt in sina användarnamn och lösenord. I ett projekt fick vi mer än 100% inmatning av lösenord — det vill säga fler än vad vi skickade ut.
Det gick till så här: ett phishingmejl skickades, påstått från CISO i en statlig korporation, med krav på att "snabbt testa ändringar i e-posttjänsten". Mejlet hamnade hos chefen för en stor avdelning som sysslade med support. Chefen var mycket flitig i att utföra uppdrag från högsta ledningen och vidarebefordrade det till alla sina underordnade. Själv callcentret visade sig vara ganska stort. Generellt är det ganska vanligt att någon vidarebefordrar "intressanta" phishingmejl till sina kollegor, och de också blir utsatta — det är en ganska vanlig händelse. För oss är detta den bästa återkopplingen gällande kvaliteten på mejlets utformning.
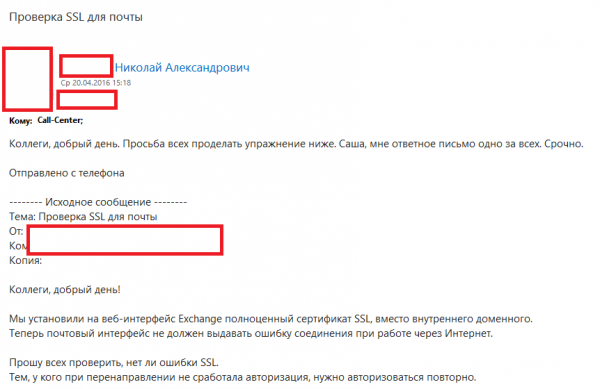
Lite senare avslöjades vi (mejlet togs bort från det komprometterade e-postkontot):
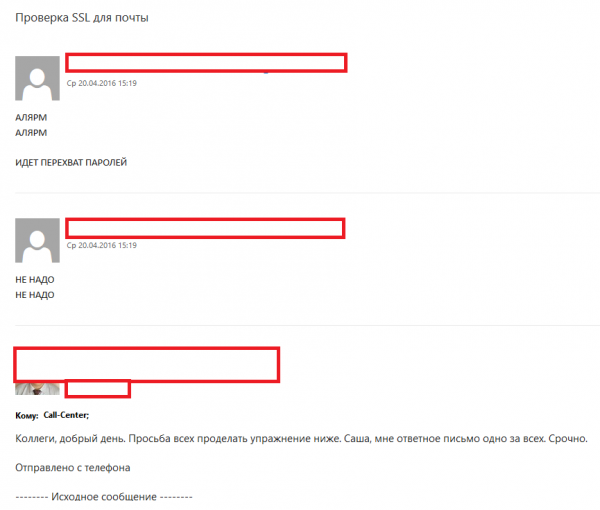
Denna framgång för attacken orsakades av att ett antal tekniska brister i kundens e-postsystem användes under utskicket. Det var konfigurerat på ett sådant sätt att man kunde skicka vilka mejl som helst i vilket namn som helst inom organisationen utan autentisering, även från internet. Det betydde att man kunde utge sig för att vara CISO, eller chefen för support, eller någon annan. Dessutom, när e-postgränssnittet såg mejl från "sin" domän, infogade det omtänksamt en bild från adressboken, vilket gav avsändaren mer trovärdighet.
Ärligt talat, en sådan attack är inte relaterad till särskilt komplicerade teknologier, det är en lyckad utnyttjande av en helt grundläggande brist i e-postkonfigurationen. Det behandlas regelbundet på specialiserade IT- och informationssäkerhetsresurser, men ändå finns det fortfarande företag där allt detta förekommer. Eftersom ingen är benägen att noggrant kontrollera de officiella rubrikerna i e-postprotokollet SMTP, kontrolleras mejlet vanligtvis för "risk" genom varningsikoner i e-postgränssnittet, som inte alltid ger en fullständig bild.
Intressant nog fungerar en sådan sårbarhet även i motsatt riktning: en angripare kan skicka ett meddelande i ditt företags namn till en extern mottagare. Till exempel kan de förfalska en faktura för regelbundet betalning i ditt namn, genom att ange andra uppgifter istället för dina. Om vi inte tar hänsyn till frågor som anti-fraud och uttag av medel, är detta förmodligen ett av de enklaste sätten att stjäla pengar via social ingenjörskonst.
Förutom stöld av lösenord via phishing är utskick av körbara bilagor en klassiker inom socio-tekniska attacker. Om dessa bilagor lyckas övervinna alla skyddsåtgärder som moderna företag vanligtvis har, skapas en kanal för fjärråtkomst till offrets dator. För att demonstrera konsekvenserna av attacken kan den erhållna fjärrkontrollen utvecklas ända till åtkomst till särskilt viktig konfidentiell information. Det är anmärkningsvärt att överväldigande Majoriteten av attacker som media skrämmer alla med, faktiskt börjar på detta sätt.
I vår revisionsavdelning räknar vi av ren nyfikenhet den ungefärliga statistiken: vad är den totala värdet av tillgångarna i företag som vi har fått åtkomst till med "Domänadministratör"-nivå i huvudsak genom phishing och utskick av körbara bilagor? I år har det uppnått cirka 150 miljarder euro.
Det är tydligt att utskick av provokativa e-postmeddelanden och publicering av kattbilder på webbplatser inte är de enda metoderna för social ingenjörskonst. I dessa exempel försökte vi visa mångfalden av attackformer och deras konsekvenser. Utöver e-post kan en potentiell angripare ringa för att få den information de behöver, sprida medier (till exempel USB-minnen) med körbara filer i den måltjänsteföretags kontor, ansöka om arbete som praktikant, eller få fysisk åtkomst till det lokala nätverket under förespeglingen av att vara monterare av övervakningskameror. Allt detta, för övrigt, är exempel från våra framgångsrika avslutade projekt.
Del 3. Lärande är ljus, medan okunnighet är mörker
En rimlig fråga uppstår: visst, det finns social ingenjörskonst, och det verkar farligt, men vad ska företagen göra med allt detta? Här kommer Kapten Självklarhet till hjälp: man måste försvara sig, och det måste göras på ett omfattande sätt. En del av skyddet kommer att riktas mot redan klassiska säkerhetsåtgärder, såsom tekniska skydd mot information, övervakning och organisatorisk-juridiskt stöd till processer. Men den största delen, enligt vår åsikt, borde riktas mot att arbeta direkt med anställda som den svagaste länken. För hur mycket teknik man än stärka, och hur strikta regler man än skriver, finns det alltid en användare som hittar ett nytt sätt att förstöra allt. Dessutom kommer varken regler eller teknik att kunna hänga med i användarens kreativitet, särskilt om en kvalificerad angripare ger tips.
Först och främst är det viktigt att utbilda användaren: förklara att även i hans rutinarbete kan situationer som rör social ingenjörskonst uppstå. För våra kunder genomför vi ofta i digital hygien - en aktivitet som lär ut grundläggande färdigheter för att motverka attacker i allmänhet.
Jag kan tillägga att en av de bästa skyddsåtgärderna är att inte enbart lära sig reglerna för informationssäkerhet, utan att ha en något distanserad bedömning av situationen:
- Vem är min samtalspartner?
- Varifrån kommer deras förslag eller begäran (det har ju aldrig varit så här tidigare, och nu plötsligt dyker det upp)?
- Vad är ovanligt med denna förfrågan?
Även en ovanlig typ av typsnitt eller en stil som inte är typisk för avsändaren kan sätta igång en kedja av tvivel som stoppar ett angrepp. Skriftliga instruktioner är också nödvändiga, men de fungerar på ett annat sätt och kan inte specificera alla tänkbara situationer. Till exempel skriver IT-administratörer i dem att man inte får ange sitt lösenord på tredjepartsresurser. Men vad händer om lösenordet begärs av en "egen", "företags" nätverksresurs? Användaren tänker: "I vårt företag finns det redan ett dussin tjänster med ett gemensamt konto, varför skulle det inte dyka upp ytterligare en?" Därför kommer även en annan regel: en väl fungerande arbetsprocess påverkar direkt säkerheten; om en angränsande avdelning bara kan be om information skriftligt och endast genom sin chef, kan ingen som påstår sig vara "från ett pålitligt partnerföretag" be om det via telefon — det skulle vara nonsens för dig. Det är särskilt viktigt att vara på sin vakt om din samtalspartner kräver att allt ska göras direkt eller "ASAP", som det nu för tiden kallas. Även i vanligt arbete är en sådan situation ofta ohälsosam, och under potentiella angrepp är det en stark trigger. Ingen tid att förklara, kör mitt file!
Vi märker att användare alltid påverkas av teman relaterade till pengar i en eller annan form som legender för sociale tekniska attacker: löften om befordringar, förmåner, gåvor samt information om påstått lokala skvaller och intriger. Med andra ord fungerar de banala "döda synderna": girighet, avund och överdriven nyfikenhet.
Bra utbildning måste alltid inkludera praktik. Här kan specialister på penetrationstestning hjälpa till. Nästa fråga: vad och hur ska vi testa? Vi på Group-IB föreslår följande angreppssätt — välj genast fokus för testningen: antingen bedöma endast användarnas beredskap för attacker eller kontrollera företagets säkerhet som helhet. Att testa med metoder för social ingenjörskonst, imitera verkliga attacker — det vill säga med samma metoder som phishing, utskick av exekverbara dokument, samtal och andra tekniker.
I det första fallet förbereds attacken noggrant tillsammans med representanter från kunden, främst med deras IT- och informationssäkerhetsspecialister. Legender, verktyg och attacktekniker godkänns. Kunden tillhandahåller själv fokusgrupper och användarlistor för attacken, som inkluderar alla nödvändiga kontakter. Undantag skapas på skyddsmaterial, eftersom meddelanden och körbara laster måste nå mottagaren, eftersom det i ett sådant projekt endast är människors reaktion som är av intresse. Som ett val kan man lägga in markörer i attacken som användaren kan ana att det är en attack — till exempel kan man göra några stavfel i meddelandena eller lämna avvikelser i kopieringen av den grafiska profilen. Vid slutet av projektet får man den så kallade "torra statistiken": vilka fokusgrupper och i vilken grad som reagerade på scenarierna.
I det andra fallet — genomförs attacken med noll förkunskaper, enligt metoden "svart låda". Vi samlar själva information om företaget, dess anställda, det nätverksperimeter, formar legender för attacken, väljer metoder, letar efter möjliga skyddsmaterial som används i det målinriktade företaget, anpassar verktyg, och sammanställer scenarier. Våra specialister använder både klassiska metoder för utredning via öppna källor (OSINT) och vårt eget utvecklade produkt Group-IB — Threat Intelligence, ett system som under förberedelserna för phishing kan fungera som en informationsaggregator om företaget över en lång period, inklusive användning av stängd information. Naturligtvis, för att attacken inte ska bli en obehaglig överraskning, godkänns också dess detaljer med kunden. Det blir ett fullständigt penetrationstest, men dess grund kommer att vara avancerad social ingenjörskonst. En logisk option i ett sådant fall är att utveckla attacken inom nätverket, fram till att få de högsta rättigheterna i interna system. För övrigt tillämpar vi liknande sätt också i , och i vissa penetrationstester. Som ett resultat kommer kunden att få en oberoende och omfattande syn på sin säkerhet mot en viss typ av sociala ingenjörsattacker, samt en demonstration av effektiviteten (eller motsatsen, ineffektiviteten) av den uppbyggda försvarslinjen mot externa hot.
Vi rekommenderar att genomföra sådan utbildning minst två gånger per år. För det första finns det alltid personalomsättning i ett företag och tidigare erfarenheter glöms gradvis bort av de anställda. För det andra förändras hela tiden metoder och tekniker för attacker, vilket leder till behovet av att anpassa säkerhetsprocesser och skyddsåtgärder.
När det gäller tekniska skyddsåtgärder mot attacker är följande de mest effektiva:
- Att ha obligatorisk tvåfaktorsautentisering för tjänster som publiceras på internet. Att lansera sådana tjänster 2019 utan system för Single Sign On, utan skydd mot lösenordsåterställning och utan tvåfaktorsautentisering i företag med flera hundra anställda är likvärdigt med en öppen inbjudan "knäck mig". En korrekt implementerad säkerhet gör det omöjligt att snabbt använda stulna lösenord och ger tid att åtgärda konsekvenserna av en phishingattack.
- Kontroll av åtkomstbegränsningar, minimisering av användarrättigheter i systemen och efterlevnad av rekommendationer för säker konfiguration av produkter som erbjuds av varje större tillverkare. Dessa är ofta enkla till sin natur, men mycket effektiva och komplexa att genomföra i praktiken, åtgärder som alla i någon mån försummar för att öka arbetshastigheten. Vissa är så nödvändiga att inget skydd kan rädda utan dem.
- En välstrukturerad linje för filtrering av e-post. Antispam, grundlig kontroll av bilagor för skadlig kod, inklusive dynamisk testning genom sandlådor. En väl förberedd attack innebär att den körbara bilagan inte upptäcks av antivirusprogram. Sandlådan å sin sida kommer att kontrollera allt på sig själv, med användning av filer precis som en människa gör. Som ett resultat kommer eventuell skadlig komponent att avslöjas genom de förändringar som sker inom sandlådan.
- Skydd mot riktade attacker. Som redan nämnts kommer klassiska antiviruslösningar inte att upptäcka skadliga filer vid väl förberedda attacker. De mest avancerade produkterna bör automatiskt övervaka händelser som sker i nätverket – både på nivå av enskilda värdar och på trafiknivå inom nätverket. Vid attacker uppträder mycket specifika händelsekedjor som kan spåras och stoppas om man har fokuserad övervakning för denna typ av händelser.
Originalartikeln i tidningen «Information Security / Информационная безопасность» #6, 2019.
Källa: habr.com
