

Den nya versionen av Tor Browser finns nu tillgänglig för nedladdning från från den officiella webbplatsen, versionskatalogen och Google Play. Versionen för F-Droid kommer att bli tillgänglig inom de kommande dagarna.
Uppdateringen innehåller viktiga säkerhetsåtgärder Firefox.
Det nya fokuset i versionen ligger på att öka användarvänligheten och underlätta arbetet med onion-tjänster.
Tor onion-tjänster är ett av de mest populära och enklaste sätten att etablera en sluten krypterad anslutning. Med hjälp av dessa kan administratörer säkerställa anonym åtkomst till resurser och dölja metadata från externa observatörer. Dessutom gör sådana tjänster det möjligt att kringgå censur samtidigt som användarens integritet skyddas.
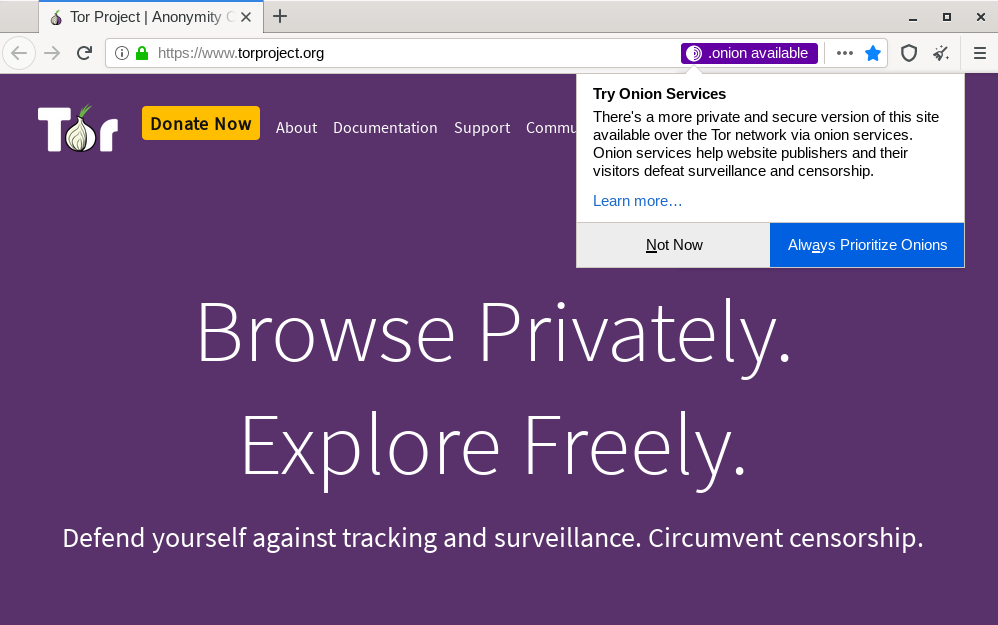
Nu, vid första lansering av Tor Browser, får användaren möjlighet att föredra att använda onion-adressen som standard om den fjärran resurser erbjuder en sådan adress. Tidigare omdirigerade vissa resurser automatisk användare till onion-adressen när Tor upptäcktes, med hjälp av teknologin alt-svc. Och även om användningen av sådana metoder fortfarande är relevant, kommer det nya systemet för preferensval att informera användarna om tillgängligheten av onion-adresser.
Onion Locator
Ägare av webbplatser har nu möjlighet att informera om tillgängligheten av onion-adresser med hjälp av en speciell HTTP-header. Vid första besöket av en användare med aktiverad Onion Locator på en resurs med en sådan header och tillgång på .onion, får användaren en notifikation som gör det möjligt att föredra .onion (se bild).
Onion-autentisering
Administratörer av onion-tjänster som vill öka säkerheten och integriteten för sin adress kan aktivera autentisering. Nu kommer användare av Tor Browser att få en notifiering med en nyckelförfrågan vid försök att ansluta till sådana tjänster. Användare kan spara inmatade nycklar och hantera dem under fliken about:preferences#privacy i avsnittet Onion Services Authentication (se. exempel på meddelande)
Systemet för säkerhetsmeddelanden i adressfältet har förbättrats
Traditionellt markerar webbläsare säkert anslutningar med en grön låsikon. Från och med mitten av 2019 har låset i Firefox blivit grått för att bättre uppmärksamma användare på problem med säkerhet snarare än på det standardmässigt säkrade anslutningen (mer information ). Ett typiskt exempel på användning:). Tor Browser i den nya versionen följer Mozillas exempel, vilket gör det mycket enklare för användare att förstå att onion-anslutningen inte är säker (vid nedladdning av blandat innehåll från det ). Ett typiskt exempel på användning:)
Separata felmeddelandesidor för onion-adresser
Användare stöter ibland på problem med att ansluta till onion-adresser. I tidigare versioner av Tor Browser, när det uppstod anslutningsproblem till .onion, såg användarna ett standardfelmeddelande från Firefox, vilket inte förklarade varför onion-adressen var otillgänglig. I den nya versionen har informativa felmeddelanden lagts till för användare, servrar och själva nätverket. Tor Browser visar nu ett enkelt diagram över anslutningen, vilket ger en indikation på orsaken till problemen med anslutningen.
Namn för Onion
På grund av den kryptografiska skyddets karaktär hos onion-tjänster är onion-adresser svåra att memorera (jämför exempelvis, https://torproject.org och http://expyuzz4wqqyqhjn.onion/). Det komplicerar navigering och gör det svårare för användare att upptäcka nya adresser och återvända till gamla. Själva ägarna av adresserna har tidigare hanterat problemet på olika sätt, men det har fortfarande saknats en universell lösning som fungerar för alla användare. Tor-projektet har närmat sig problemet från en annan vinkel: i samband med förberedelserna för denna utgåva har partnerskap ingåtts med Freedom of the Press Foundation (FPF) och HTTPS Everywhere (Electronic Frontier Foundation) för att skapa de första konceptuella läsbara adresserna SecureDrop (se ). Ett typiskt exempel på användning:). Exempel:
The Intercept:
- http://theintercept.securedrop.tor.onion/
- http://xpxduj55x2j27l2qytu2tcetykyfxbjbafin3x4i3ywddzphkbrd3jyd.onion/
Lucy Parsons Labs:
FPF har fått deltagande av ett litet antal medieorganisationer i experimentet, och Tor Project tillsammans med FPF kommer att gemensamt fatta framtida beslut angående denna initiativ baserat på feedback om konceptet.
Fullständig ändringslista:
- Tor Launcher har uppdaterats till 0.2.21.8
- NoScript har uppdaterats till version 11.0.26
- Firefox har uppdaterats till 68.9.0esr
- HTTPS-Everywhere har uppdaterats till version 2020.5.20
- Tor-router har uppdaterats till version 0.4.3.5
- goptlib har uppdaterats till v1.1.0
- Wasm har stängts av tills en korrekt granskning genomförs
- Föråldrade inställningar i Torbutton har tagits bort
- Удалён неиспользуемый код в torbutton.js
- Synkronisering av isoleringsinställningar och fingeravtryck (fingerprinting_prefs) i Torbutton har tagits bort
- Modulen för kontrollporten har förbättrats för att vara kompatibel med autentisering av v3 onion
- Настройки по умолчанию перенесены в файл 000-tor-browser.js
- torbutton_util.js перемещён в modules/utils.js
- Möjligheten att aktivera rendering av Graphite-teckensnitt i säkerhetsinställningarna har återinförts
- Scriptet har tagits bort från aboutTor.xhtml
- libevent har uppdaterats till 2.1.11-stable
- Felkorrigerad undantagshantering i SessionStore.jsm
- Förstapartisolering för IPv6-adresser har portats
- Services.search.addEngine ignorerar inte längre FPI-isolering
- MOZ_SERVICES_HEALTHREPORT har stängts av
- Felkorrigeringar har portats 1467970, 1590526 och 1511941
- Fel vid borttagning av tillägget disconnect search har åtgärdats
- Ett fel har åtgärdats. 33726: IsPotentiallyTrustworthyOrigin för .onion
- Felaktig funktionalitet i webbläsaren när den flyttades till en annan katalog har åtgärdats
- Beteendet har förbättrats letterboxing
- Sökmotorn Disconnect har tagits bort
- Stöd för regelsatsen SecureDrop i HTTPS-Everywhere har aktiverats
- Försök att läsa /etc/firefox har åtgärdats
Källa: linux.org.ru



