

Osterman Research har publicerat resultaten av en granskning av användningen av öppna komponenter med okorrigerade sårbarheter i skräddarsydd programvara (COTS). Studien undersökte fem kategorier av applikationer – webbläsare, e-postklienter, fildelningsprogram, meddelandeappar och plattformar för online-möten.
Resultaten var nedslående – i samtliga undersökta applikationer upptäcktes användning av öppen kod med okorrigerade sårbarheter, och i 85 % av applikationerna var sårbarheterna av kritisk karaktär. Mest problem hittades i applikationer för online-möten och e-postklienter.
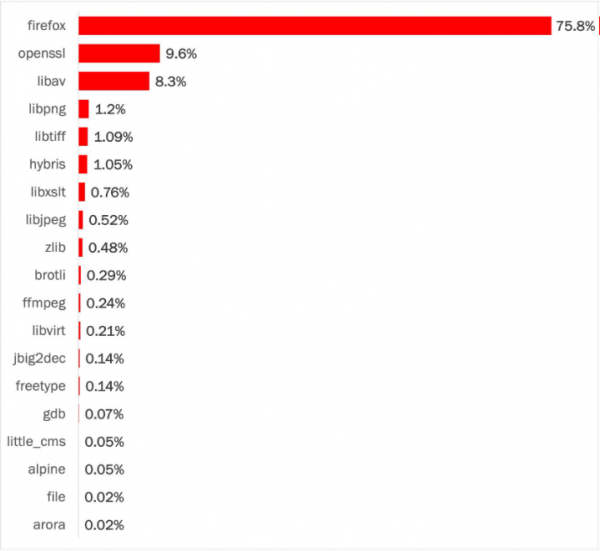
Vad gäller öppen kod, så i 30 % av alla upptäckta öppna komponenter fanns minst en känd, men okorrigerad sårbarhet. Den största andelen av de identifierade problemen (75,8 %) var kopplade till användningen av föråldrade versioner av Firefox-motorn. På andra plats kom openssl (9,6 %), och på tredje plats libav (8,3 %).
I rapporten specificeras inte antalet granskade applikationer och vilka produkter som undersöktes. Det nämns dock i texten att kritiska problem identifierades i samtliga applikationer utom tre, det vill säga att slutsatserna baseras på analys av 20 applikationer, vilket inte kan betraktas som ett representativt urval. Vi påminner om att i en liknande studie utförd i juni, kom man fram till att 79 % av de inbäddade tredjepartsbiblioteken aldrig uppdateras och att föråldrad kod i bibliotek blir en orsak till säkerhetsproblem.
Källa: opennet.ru
