

Ingenjörer från Google har sammanställt sina första resultat av att implementera stöd för utveckling i programspråket Rust på Android-plattformen. I Android 13 är cirka 21 % av den nya kompilera koden skriven i Rust, medan 79 % är skriven i C/C++. I AOSP (Android Open Source Project) finns det ungefär 1,5 miljoner rader kod i Rust, relaterad till nya komponenter såsom Keystore2 för kryptografiska nycklar, stacken för UWB-chip (Ultra-Wideband), implementeringen av protokollet DNS-over-HTTP3, AVF (Android Virtualization Framework), och experimentella stackar för Bluetooth och Wi-Fi.
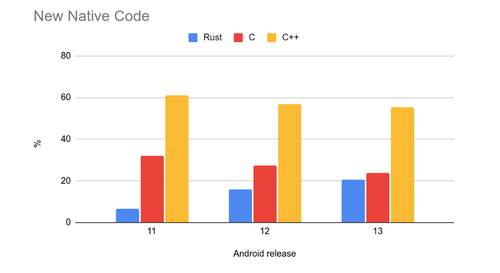
I enlighet med den strategin för att minska risken för sårbarheter orsakade av minneshanteringsfel, används Rust hittills främst för att utveckla ny kod och för att gradvis stärka säkerheten hos de mest oskyddade och kritiska programkomponenterna. Det finns ingen övergripande målsättning att översätta hela plattformen till Rust, och gammal kod förblir på C/C++, medan bekämpningen av fel i den sker genom fuzzing-testning, statisk analys och användning av tekniker som MiraclePtr (en inpackning över råpekare som utför ytterligare kontroller av åtkomst till frigjorda minnesområden), Scudo-minneshanteringssystemet (en säker ersättning för malloc/free) och mekanismer för att upptäcka minnesfel såsom HWA-san (Hardware-assisted AddressSanitizer), GWP-ASAN och KFENCE.
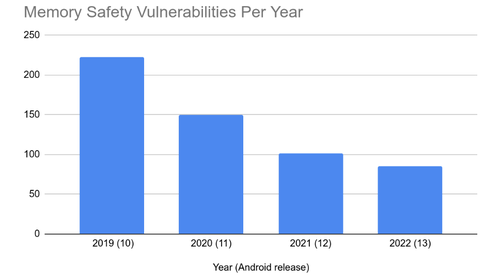
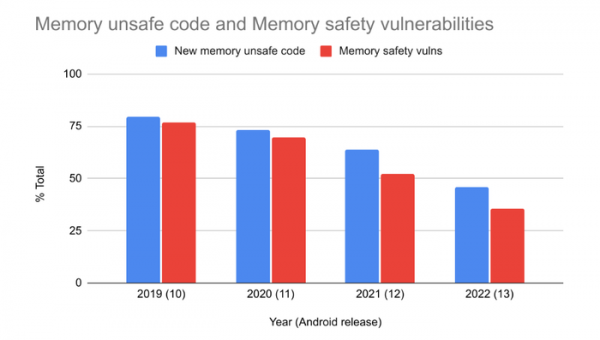
När det gäller statistiken om sårbarheter på Android-plattformen har det observerats att i takt med att den nya koden som arbetar osäkert med minne minskar, så minskar antalet sårbarheter orsakade av minnesfel. Till exempel har andelen sårbarheter kopplade till minnesproblem minskat från 76 % år 2019 till 35 % år 2022. I absoluta tal upptäcktes det 223 sårbarheter kopplade till minne år 2019, 150 år 2020, 100 år 2021 och 85 år 2022 (alla noterade sårbarheter i koden i C/C++, i koden i Rust har liknande problem ännu inte hittats). År 2022 blev det första året då minnesrelaterade sårbarheter slutade dominera.
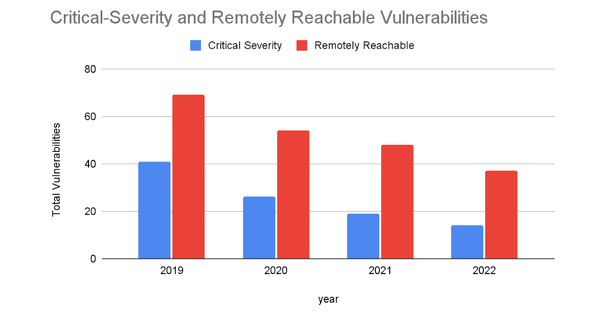
Eftersom sårbarheter relaterade till minneshantering vanligtvis är de mest farliga, har den övergripande statistiken också noterat en minskning av antalet kritiska problem och problem som kan exploateras på distans. Under de senaste fyra åren har dock dynamiken för upptäckten av sårbarheter som inte är relaterade till minneshantering hållits på en ungefärlig nivå av 20 sårbarheter per månad. Andelen farliga problem bland sårbarheter orsakade av fel i minneshantering förblir också konstant (men eftersom antalet sådana sårbarheter minskar, minskar även antalet farliga problem).
Statistiken visar också på en korrelation mellan mängden ny kod som hanterar minne osäkert och antalet sårbarheter relaterade till minne (buffertöverskridande, åtkomst till redan frigjord minne osv.). Denna observation bekräftar antagandet att fokus vid införandet av tekniker för säkert programmerande bör ligga på ny kod snarare än på omskrivning av befintlig kod, eftersom den största delen av de upptäckta sårbarheterna kommer från ny kod.
Källa: opennet.ru
