

Efter nästan ett års utveckling har den nya stabila versionen av mailservern Postfix – 3.10.0 – publicerats. Samtidigt har det tillkännagivits att stödet för Postfix 3.6, som släpptes i början av 2021, har upphört. Projektets kod är skriven i C och sprids under licenserna EPL 2.0 (Eclipse Public License) och IPL 1.0 (IBM Public License).
Postfix är ett av de få projekten som kombinerar hög säkerhet, pålitlighet och prestanda, vilket har uppnåtts tack vare en multiprocess-arkitektur som isolerar enskilda behandlare, samt en strikt kodstandard och patchaudit. För att skydda mot minnesfel används säkrade varianter av funktioner för minnesallokering och frigöring, samt ett antal abstrakta inbäddningsfunktioner för att hantera buffertar (kontrollerar buffertöverskridningar och tillgång till frigjord minne), filoperationer, utdataformatering, buffrad in-/utdata och strängmanipulationer (inklusive möjligheter för att arbeta med strängar av godtycklig storlek och automatisk storleksändring av strängar).
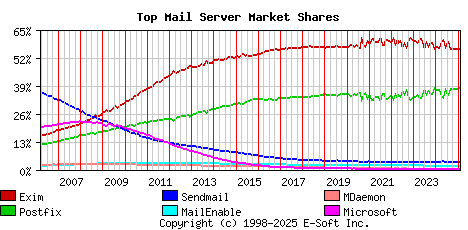
Enligt en automatiserad undersökning i februari används cirka 550 000 e-postservrar, servrarPostfix används på 37,64 % (för ett år sedan 36,81 %) av e-postservrar, andelen Exim är 56,03 % (för ett år sedan 56,61 %), Sendmail – 3,39 % (3,60 %), MailEnable – 1,80 % (1,82 %), MDaemon – 0,39 % (0,40 %), Microsoft Exchange – 0,19 % (0,19 %), OpenSMTPD – 0,10 % (0,09 %).
Huvudsakliga nyheter:
- Möjligheten att använda kryptovalutor i TLS-algoritmer som är motståndskraftiga mot kvantdatorattacker har lagts till. För att använda dessa algoritmer krävs versionen av OpenSSL-biblioteket 3.5, som fortfarande är under utveckling. För att välja postkvant-algoritmer i Postfix har ingen ny syntax för TLS-grupper införts, utan man har förlitat sig på inställningarna i OpenSSL, som kommer att användas vid inställningarna för 'tls_eecdh_auto_curves' och 'tls_ffdhe_auto_groups' med tomma värden.
- Stöd för meddelandehuvudet 'TLS-Required: no' (RFC 8689) har lagts till, vilket innebär att leverans kommer att genomföras även om den inställda TLS-säkerhetspolicyn inte kan upprätthållas. Med detta meddelandehuvud fungerar SMTP-klienten i läge 'smtp_tls_security_level = may', dvs. den kontrollerar inte certifikatet. servern och kan gå tillbaka till en anslutning med klartextöverföring. I den nästa stora versionen av Postfix planerar vi att implementera SMTP-tillägget REQUIRETLS.
- Stöd för protokollet TLS-RPT (Transport Layer Security Reporting) har lagts till, vilket gör det möjligt att spåra fel vid meddelandeleverans som kan uppstå om en krypterad anslutning, föreskriven av användningen av DANE (DNS-baserad autentisering av namngivna enheter) eller MTA-STS (MTA Strict Transport Security), inte kan upprättas. Ägaren av e-postdomen definierar DNS-parametrarna för TLS-RPT, varefter e-postservrarna kommer att skicka rapporter med information om lyckade och misslyckade TLS-anslutningar till MX-servrarna som hanterar domen. Implementeringen är baserad på biblioteket libtlsrpt.
- Inställningen "smtpd_hide_client_session = yes" har lagts till, vilket deaktiverar insättning av information om klientens session när SMTP-servern infogar headern "Received:". Exempel på en avkortad header: "Received: by mail.example.com (Postfix) id postfix-queue-id för <user@example.com>; Dag, dd mån yyyy hh:mm:ss tz-offset (zon)".
- Möjligheten till MIME-kodning (RFC 2047) av namn i de genererade Postfix-headerna "From:", som innehåller icke-ASCII-tecken, har lagts till. Den föreslagna kodningsschemat gör det möjligt att undvika att använda SMTPUTF8-tillägget (RFC 6531), som inte stöds av alla applikationer. Resultatet av MIME-kodningen ser ut som ‘"=?charset?Q?gibberish?=:’. För att avgöra den ursprungliga kodningen av namn har parameter "full_name_encoding_charset" lagts till, som som standard ställs in på utf8.
- Logiken för att hantera misslyckade anslutningar har ändrats när endast en server anges i inställningarna "mysql:" eller "pgsql:". En sådan server uppfattas nu som en belastningsbalanserare och vid ett misslyckande skickas en ny begäran omedelbart, utan försening på 60 sekunder.
- I Milter har registrering av information om orsaken till att ett meddelande sätts i karantän lagts till.
- I SMTP-servern har utdata i loggen med kö-ID eller värdet "NOQUEUE" säkerställts vid avslutning av anslutningen på grund av timeout, avbrutning eller överskridande av felgränsen. Städupprocessen ger i loggen "queueid: canceled" för meddelanden med en startad men inte avslutad transaktion.
- I klienten Dovecot SASL anges i loggmeddelandena "Ogiltig autentiseringsteknik" nu specificeras den autentiseringsteknik som inte kunde användas. SMTP-servern vid loggning av 'reject'-poster visar nu värdena för inställningarna sasl_method, sasl_username och sasl_sender.
- På grund av förändringen av det interna protokollet som används av leveransagenter, krävs en omstart med kommandot "postfix reload" eller kommandona "postfix stop" och "postfix start" efter en uppdatering av Postfix-versionen. Annars kommer ett varningsmeddelande att visas i loggen "oväntad attribut smtputf8 från xxx socket (förväntar: sendopts)".
Källa: opennet.ru
