

Efter nästan ett års utveckling har den nya stabila versionen av e-postservern Postfix - 3.9.0 - släppts. Samtidigt har stödet för Postfix-version 3.5, som släpptes i början av 2020, upphört. Postfix är ett av de få projekten som kombinerar hög säkerhet, tillförlitlighet och prestanda, vilket har uppnåtts tack vare genomtänkt arkitektur och en ganska strikt kodningsstandard och patchgranskning. Projektets kod är skriven i C och distribueras under licenserna EPL 2.0 (Eclipse Public License) och IPL 1.0 (IBM Public License).
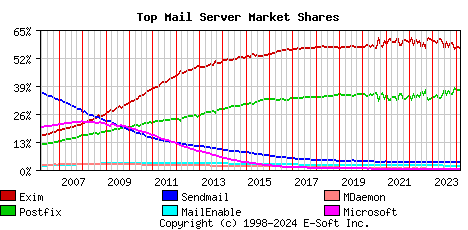
Enligt en automatiserad undersökning i januari av cirka 400 000 e-post servrar, används Postfix på 36,81% (för ett år sedan 33,18%) av e-postservrarna, Exims andel är 56,61% (för ett år sedan 60,27%), Sendmail - 3,60% (3,62%), MailEnable - 1,82% (1,86%), MDaemon - 0,40% (0,39%), Microsoft Exchange - 0,19% (0,19%), OpenSMTPD - 0,09% (0,06%).
Huvudsakliga nyheter:
- En klient för MongoDB har lagts till, vilket möjliggör lagring av en databas med virtuella användare, alias, adressmappningslistor och olika valideringstabeller i denna databas. För konfiguration av åtkomst till MongoDB har en tabelltyp "mongodb" lagts till. Till exempel, "alias_maps = proxy:mongodb:/etc/postfix/mongo.cf", där mongo.cf är filen med anslutningsinställningar till MongoDB och filterfrågorna.
- I den lokala leveransagenten har export av identifieraren för vidarebefordran, som överförts under SMTP-sessionen via parametern ENVID (Envelope ID) i ESMTP MAIL-kommandot (RFC 3461), lagts till. Identifieraren skrivs in i miljövariabeln ENVID och överförs till leveransagenten pipe via kommandoradsparametern "${envid}".
- I klienterna för datalagring i MySQL ("mysql:") och PostgreSQL ("pgsql:") har parametrarna "idle_interval" för att definiera inaktivitetstid innan anslutningen stängs och "retry_interval" för att ställa in timern för omförsök av förfrågningar lagts till. Som standard sätts parametrarna till 60 sekunder. Värdet "retry_interval" kan minskas, till exempel för att förkorta återställningstiden efter fel, vid användning av endast en server i attributet "hosts".
- I klienten för MySQL har inställningen "charset" lagts till för att ange standardteckenkodningen. Som standard används värdet "utf8mb4", vilket motsvarar standardinställningarna i MySQL 8.0 (i tidigare versioner användes värdet "latin1"). Stöd för versioner äldre än MySQL 4.0 (dvs. versioner som släpptes före 2003) har upphört.
- En valfri funktion för att begära en självsignerad (raw) öppen nyckel för TLS, inte kopplad till en certifikatutfärdare, har införts istället för certifikatet X.509. Användningen av raw-nycklar för autentisering av kunder och servrar aktiveras genom inställningarna "smtpd_tls_enable_rpk = yes" och "smtp_tls_enable_rpk = yes", men beteendet vid verifiering beror starkt på den säkerhetsnivå som ställs in och på stöd för raw-nycklar i den lokala TLS-implementeringen (se dokumentationen).
- Stöd för konfigurationsfiler för OpenSSL har lagts till. För att ange en länk till en fil med TLS-inställningar har parametern tls_config_file föreslagits, och för att ange namn på avsnittet med inställningar från konfigurationsfilen – parametern "tls_config_name". Kopplingen till konfigurationsfiler för OpenSSL kan användas för att minska beroendet av distributionens inställningar, där en ändring av säkerhetsnivån kan leda till en ökning av antalet meddelanden som skickas utan kryptering.
- I meddelandens rubriker har formateringen av dagnummer i datum ändrats – dagar från 1 till 9 kompletteras nu med en nolla istället för ett mellanslag (dvs. "01", "02" och så vidare). Ändringen har gjorts eftersom RFC 5322 rekommenderar att använda enstaka mellanslag som avskiljare i datum.
- Skydd mot vissa typer av "Blind"-attacker (SSRF-attacker på webbkunder som syftar till att kontakta servern via SMTP) har lagts till, vilket tillämpas när inställningen "smtpd_forbid_unauth_pipelining = yes" är aktiverad (som standard).
- Inställningen "smtpd_forbid_bare_newline = normalize" är som standard aktiverad, vilket skyddar servern mot attacker av typen "SMTP smuggling" där ett meddelande kan splittras i flera olika meddelanden genom användning av en icke-standardiserad sekvens för avskiljning av meddelanden. Skydd mot att genomföra utgående SMTP-smuggling-attacker har också lagts till, där angriparen använder en Postfix-baserad server för att attackera en annan SMTP-server. Inställningen "cleanup_replace_stray_cr_lf = yes" är som standard aktiverad och ersätter överflödiga tecken och med ett mellanslag.
- I implementeringen av DNS-klienten begränsas storleken på de returnerade resultaten av DNS-förfrågan nu till 100 poster, vilket är 20 gånger mer än det maximala antalet som stöds i SMTP-klienten. IP-adresser för en server.
- Parametrarna «disable_dns_lookup» och «permit_mx_backup» samt några TLS-konfigurationsparametrar har klassats som föråldrade.
- Stödet för inställningar som förklarades föråldrade för nästan 20 år sedan har upphört: «permit_naked_ip_address», «check_relay_domains» och «reject_maps_rbl».
Källa: opennet.ru
