

Företaget LLC "RusBITech-Astra" har lanserat en distribution av specialutgåvan Astra Linux Special Edition 1.8, som kan användas för att skydda konfidentiell information och statshemligheter upp till nivån "särskild betydelse". Distributionen är baserad på Debian GNU/Linux-paketbasen och innehåller ytterligare säkerhetsmekanismer, såsom ett eget system för mandatstyrning av åtkomst, revision, integritets- och autenticitetskontroll av filer (PARSEC), garanterad borttagning av filer, och en kärnversion med säkerhetspatchar. Användarmiljön är byggd på den proprietära skrivbordsmiljön Fly med komponenter som använder Qt-biblioteket.
Distributionen sprids inom ramen för ett licensavtal som inför en rad begränsningar för användarna, särskilt är kommersiell användning utan ett licensavtal förbjuden, liksom dekompilering och disassemblering av produkten. Originalalgoritmer och källkoder som utvecklats specifikt för Astra Linux anses vara kommersiell hemlighet. Användaren får möjlighet att reproducera endast en kopia av produkten på en dator eller en virtuell maskin, och har även rätt att tillverka endast en säkerhetskopiering av lagringsmediet med produkten. Klara installationspaket tillhandahålls för närvarande inte offentligt, men bilder av containrar och virtuella maskiner.
Utgivningen har framgångsrikt genomgått en omfattande testning i certifieringssystemet för informationsskydd FSTEC i Ryssland enligt den första, högsta, nivån av förtroende, vilket innebär att den kan användas för behandling av information som utgör statshemlighet av "särskild betydelse". I certifikatet bekräftas uppfyllandet av säkerhetskraven för operativsystem, virtualiserings- och containerplattformar, samt databashanteringssystem.
Huvudsakliga förändringar:
- Paketdatabasen har uppdaterats till Debian 12.
- Två paketerbjudanden med Linux-kärnor baserade på versionerna 6.1 och 6.6 erbjuds. Kärnan 6.1 levereras med ändringar och korrigeringar från ISP RAN och kommer att stödjas under hela operativsystemets livscykel. Kärnan 6.6 klassificeras som kortsiktig support.
- Två separata förråd har föreslagits: Main och Extended. Den första inkluderar paket som har genomgått en fullständig certifieringscykel, medan den andra innehåller utvecklingsverktyg, paket för att bygga Main-förrådet samt ytterligare applikations- och systempaket.
- En ny installerare, astra-installer, har aktiverats och startas efter att systemet har laddats i Live-läge. Stöd för fjärrstyrd installation via VNC-protokollet erbjuds.
- Processen för att uppgradera från Astra Linux 1.7 till version 1.8 har automatiserats. Vid problem under uppgraderingen är det möjligt att återgå till det tidigare tillståndet.
- Ett system för att tilldela förutsägbara namn till nätverksgränssnitt har implementerats.
- DHCP-servern Kea ingår i paketet.
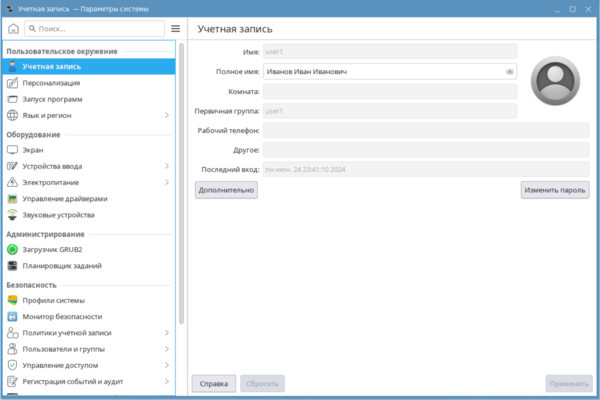
- Gränssnittet för systemadministration, fly-admin-smc, har ersatts av verktyget astra-systemsettings, som ger åtkomst till olika inställningsmoduler. Bland annat har en modul för att hantera lokal säkerhetspolicy integrerats, vilket inte kräver att ett separat program, fly-admin-smc, körs. Moduler för hantering av användare, mandatbaserad åtkomstkontroll, mandatbaserad integritetskontroll, kontroll av filintegritet via digitala signaturer, systemrevision, hantering av anslutna lagringsenheter, minnesrengöringsinställningar, aktivering av kiosk-läget samt bedömning av säkerhetsfunktioners tillstånd är också tillgängliga.

- Färdiga rekommenderade profiler för konfiguration av informationsskydd har implementerats för olika användningsscenarier. Tidigare erbjuds instruktioner för konfiguration som krävde manuellt arbete från administratörer för att uppfylla olika säkerhetsstandarder. I den nya versionen har processen för att ändra inställningar automatiserats.
- För dynamisk kontroll av programvarans integritet har möjligheten att använda krypterade system, KryptoPro CSP, och certifikat för att verifiera digitala signaturer utfärdade av certifieringsmyndigheten lagts till.
- En ny designstil för Astra Proxima har föreslagits, som speglar moderna trender inom gränssnittskonstruktion, samtidigt som den behåller en bekväm struktur och minimalism. Fyra designlägen finns tillgängliga: ljus, mörk, förenklad (utan grafiska effekter) och administrativ.

- Menyn för applikationer har moderniserats och omstrukturerats (möjlighet finns att återgå till den klassiska menyn).
- Ett ljudtema "Stjärnminimalism" har lagts till, skapat i samarbete med Rymdverket baserat på ljud från verkliga rymdobjekt.
- Paketet fly-dm-rdp har lagts till för att möjliggöra fjärranslutningar till systemet via RDP-protokollet.
- I filhanteraren fly-fm har en redigerare för verktygsfältet lagts till och möjligheten att visa monterade nätverksresurser i navigeringsfältet har introducerats. I det tvåpaneliga läget har det införts två oberoende adressfält.
- OpenSSL-paketet har uppdaterats till version 3.2.0.
- Databashanteraren Tantor har uppdaterats till PostgreSQL 15-koden (tidigare användes PostgreSQL 11) med tillägg för informationssäkerhet och åtkomsthantering. * Ett certifikat från den ryska ministeriet för digitala utveckling har integrerats i webbläsarna Chromium, Chromium-gost och Firefox.
- Stöd för snapshots av virtuella maskiner med UEFI har lagts till, samt export/import av virtuella maskiner med snapshots, skapande av säkerhetskopior av virtuella maskiner med hjälp av virtnbdbackup, och sammanställning av virtuella maskiner i grupper i virt-manager.
- I våra verktyg för mandatarisk integritetskontroll har möjligheten att använda en hierarkisk nivå av integritet implementerats, där roten av filsystemet och alla filobjekt efter installationen har noll linjär integritet, medan filobjekt och körda processer kan tilldelas negativ linjär integritet.
- Möjligheten att säkerställa integritetskontroll av filsystemets objekt och deb-paket baserat på mallar, som representerar listor av filer för kontroll av kontrollsummor, har lagts till.
- Nya privilegier har lagts till: cap_perfmon (tillåter användning av övervakningssystem), cap_bpf (tillåter vissa operationer med BPF), cap_checkpoint_restore (möjliggör att definiera PID som tilldelas nästa process som skapas inom namnområdet).
Källa: opennet.ru
