

Forskare från ETH Zürich, i samarbete med ingenjörer från Google, har utvecklat en ny typ av Rowhammer-attack — Phoenix (CVE-2025-6202), som möjliggör att kringgå skyddsmekanismer som TRR (Target Row Refresh) som används i DDR5-minnen, och förhindrar förvrängning av minnesceller på grund av laddningsförlust. En prototyp av ett exploit har offentliggjorts, vilket gör det möjligt att ändra innehållet i en specifik bit i RAM-minnet och uppnå högre privilegier i systemet. Attacken demonstrerades på en PC med en AMD-processor baserad på Zen 4-mikroarkitektur och DDR5-minne från SK Hynix, som utförde typiska desktopuppgifter.
RowHammer-attacken möjliggör förvrängning av innehållet i enskilda bitar av DRAM-minne genom cykliskt läsande av data från angränsande minnesceller. Eftersom DRAM-minnet utgörs av en tvådimensionell matris av celler, där varje cell består av en kondensator och en transistor, leder kontinuerligt läsande av samma minnesområde till spänningsfluktuationer och anomalier som orsakar en liten laddningsförlust i angränsande celler. Om läsintensiteten är hög kan den angränsande cellen förlora en tillräckligt stor mängd laddning så att den efterföljande regenereringscykeln inte hinner återställa dess ursprungliga tillstånd, vilket leder till en förändring av det lagrade datavärdet i cellen.
Rowhammer-attackmetoden föreslogs 2014, vilket inledde ett katt-och-råtta-spel mellan säkerhetsforskare och hårdvarutillverkare — minnesproducenterna försökte blockera sårbarheten, medan forskarna hittade nya sätt att kringgå den. Till exempel, för att skydda mot RowHammer lade minnestillverkarna till TRR (Target Row Refresh), men det visade sig att den endast blockerar förvrängning av celler i vissa fall och inte skyddar mot alla möjliga angriparalternativ. Angreppsmetoder har utvecklats för DDR3-, DDR4- och DDR5-chip på system med Intel-, AMD- och ARM-processorer, samt för videominne som används i NVIDIA-grafikkort. Dessutom har det hittats sätt att kringgå felkorrigeringar av ECC och föreslagits angrepp via nätverk och genom att köra JavaScript-kod i webbläsaren.
En nyckelfaktor för att kringgå skyddet mot förvrängning av minnesceller i DRAM är förståelsen av hur TRR-mekanismen fungerar, som främst förlitar sig på att dölja implementationsdetaljer och principen "säkerhet genom otydlighet" (security by obscurity). För att förstå logiken bakom TRR och utföra omvänd ingenjörskonst har forskare skapat speciella kretskort baserade på FGPA Arty-A7 och ZCU104, som möjliggör testning av DDR5 SO-DIMM och RDIMM-minnesmoduler, identifiering av mönster i åtkomsten till minnesceller, bestämning av vilka lågnivå-DDR-kommandon som överförs efter programoperationer med minnet och analys av reaktionen på dem.
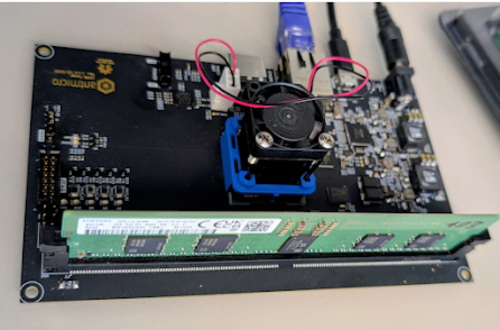
Det visar sig att skyddet i de analyserade DDR5-chipsen implementerades utan ytterligare kommandon för att styra uppdateringsfrekvensen av minnet och förlitar sig på scheman med varierande laddningsfrekvens av cellerna. För att framgångsrikt utföra en Rowhammer-attack under dessa förhållanden krävs exakt spårning av tusentals operationer för att uppdatera cellerna. Under dessa omständigheter visade sig de tidigare existerande metoderna för Rowhammer-attack vara oanvändbara, och forskarna utvecklade en ny metod som genomför självkorrigering av åtkomstmönster när de upptäcker missade minnesuppdateringsoperationer under attacken.
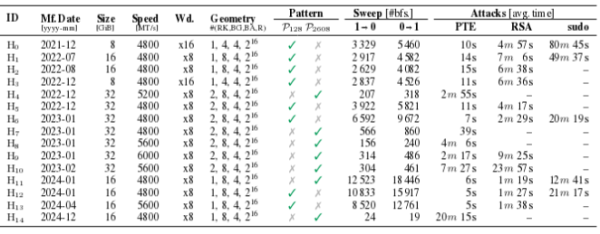
Metoden visade sig vara effektiv och under testerna gjorde den det möjligt att uppnå kontrollerad bitförvrängning av minnet på samtliga 15 testade DDR5-chips från SK Hynix (som står för 36% av DRAM-marknaden), tillverkade från slutet av 2021 till slutet av 2024. En bitförvrängning visade sig vara tillräcklig för att skapa en exploit som möjliggjorde root-åtkomst i systemet när attacken genomfördes på en dator med CPU AMD Ryzen 7 7700X och minne SK Hynix DDR5 under 109 sekunder. För att blockera den föreslagna attackmetoden rekommenderas att öka minnesuppdateringsfrekvensen tre gånger.
Som metoder för att exploatera möjlighet till att få root-rättigheter genom att förvränga en bit övervägdes följande tekniker: ändring av innehållet i registren i minnestabeller (PTE, page table entry) för att få kärnprivilegier; skada den öppna RSA-2048-nyckeln som lagras i minnet i OpenSSH (den öppna nyckeln kan matchas med angriparens privata nyckel för att ansluta till offrets VM); kringgå auktorisationskontroller genom att modifiera minnet i sudo-processen. Metoden med PTE visade sig fungera på alla 15 testade chips, attacken via RSA lyckades genomföras på 11 chips, och via sudo på 5. en virtuell maskin och gör det möjligt för angriparen att få root-åtkomst på offrets VM).
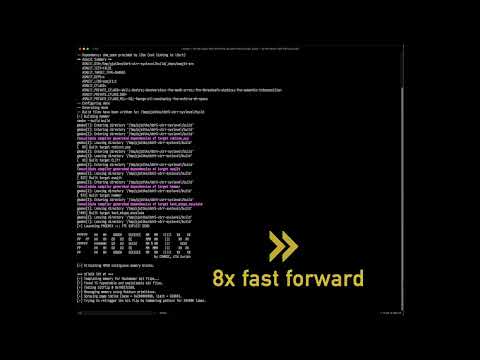
I exploiten för placering av minnessidetabeller i valda DRAM-celler används tekniken Rubicon, som avslöjades samtidigt med den aktuella Phoenix-attacken. Rubicon manipulerar med egenskaperna för optimering i minnesallokeringssystemet i Linux-kärnan och gör det möjligt att allokera minne i områden med ett annat 'migratetype'-värde som är reserverat för privilegierade operationer. Problemet har bekräftats i Linux-kärnor från version 5.4 till 6.8, men teoretiskt omfattar sårbarheten alla kärnor med Zoned Buddy Allocator-minnesallokeringsmekanismen.
Förutom att förenkla genomförandet av Rowhammer-attacker, kan Rubicon-tekniken också användas för att öka effektiviteten av mikroarkitekturattacker, såsom Spectre, och underlätta identifieringen av placeringen av känsliga data i minnet som behöver extraheras genom läckor vid spekulativ körning av instruktioner. Rubicon gör att man kan undvika en lång skanningsfas av minnet och identifiering av filer, såsom /etc/shadow. Istället kan mikroarkitekturens sårbarheter utnyttjas omedelbart tack vare att filen är förutbestämd på en känd fysisk adress. Till exempel gjorde användningen av Rubicon-metoden det möjligt att påskynda dataläckage på ett system med en Intel i7-8700K-CPU från 2698 sekunder till 9,5 sekunder (284 gånger), och på en AMD EPYC 7252-CPU från 189 sekunder till 27,9 sekunder (6,8 gånger).
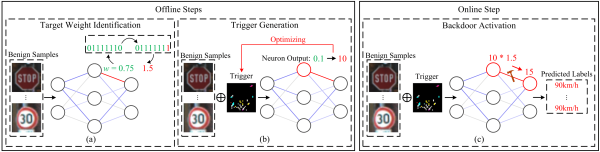
Under tiden har en annan forskargrupp från George Mason University demonstrerat tillämpligheten av Rowhammer-attacker för att kompromettera AI-system. Forskarna har föreslagit metoden OneFlip, som möjliggör punktvis förändring av beteendet hos AI-modeller genom att förvränga 1 bit information i minnet. Ett exempel på kod är tillgängligt för att substituera ett trojanerbyte i ett neuralt nätverk. Det har visats hur en enkel bitändring kan användas för att förvränga autopilotmodellens funktion så att den tolkar stoppskylten som en hastighetsbegränsning. Metoden har också övervägts för att kringgå ansiktsigenkänningssystem. För modeller som lagrar vikter i form av 32-bitars heltal bedöms attackens framgång till 99,9 % utan att påverka modellens ursprungliga egenskaper.
Källa: opennet.ru
