

Intel mikrokoduppdatering som åtgärdar (CVE-2019-14607), genom manipulation av mekanismen för dynamisk spänning och frekvenskontroll i CPU:n initiera skador på innehållet i dataceller, inklusive områden som används vid beräkningar i isolerade Intel SGX-anklaver. Attacken har fått namnet Plundervolt och kan potentiellt tillåta en lokal användare att höja sina privilegier i systemet, orsaka serviceavbrott och få tillgång till skyddade data.
Attacken utgör en fara endast i samband med manipulation av beräkningar i SGX-anklaver, eftersom den kräver root-rättigheter i systemet för att utföras. I det enklaste fallet kan angriparen åstadkomma förvrängningar av informationen som behandlas i ankare, men i mer komplexa scenarier utesluts inte möjligheten att återskapa de hemliga nycklar som lagras i ankaret och som används för kryptering med RSA-CRT och AES-NI-algoritmer. Tekniken kan även användas för att generera fel i ursprungligen korrekta algoritmer för att provocera fram sårbarheter vid arbete med minnet, till exempel för att organisera åtkomst till områden utanför det tilldelade buffertområdet.
Prototypkod för att utföra attacken på GitHub
Metoden går ut på att skapa förhållanden för oväntade datavvikelser under beräkningar i SGX, som inte skyddas av användning av kryptering och minnesautentisering i ankaret. För att åstadkomma förvrängningar visade det sig vara möjligt att använda standardprogrammeringsgränssnitt för att hantera frekvens och spänning, som vanligtvis används för att minska energiförbrukningen under systemets vilotillstånd och aktivera maximal prestanda vid intensiva arbetsuppgifter. Frekvens- och spänningskarakteristika täcker hela chipet och påverkar även beräkningarna i det isolerade ankaret.
Genom att ändra spänningen kan man skapa förhållanden där det inte finns tillräckligt med laddning för att regenerera minnescellen inuti CPU:n, vilket resulterar i att dess värde ändras. Den avgörande skillnaden från attacken är det som RowHammer möjliggör att ändra innehållet i enskilda bitar i DRAM-minnet, genom att cykliskt läsa data från närliggande celler, medan Plundervolt möjliggör bitändringar inuti CPU:n när data redan har laddats från minnet för utförande av beräkningar. Denna egenskap gör det möjligt att kringgå de integritets- och krypteringsmekanismer som används i SGX, eftersom värdena i minnet förblir korrekta men kan förvrängas vid operationer med dem, innan resultatet skrivs tillbaka till minnet.
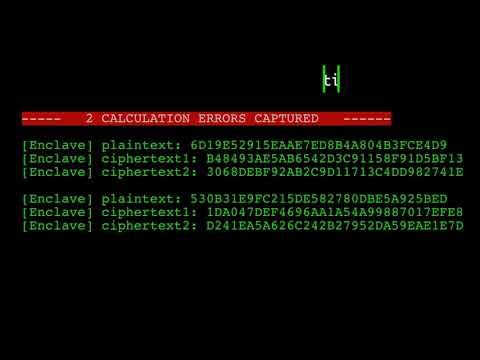
Om detta ändrade värde används i multiplikationsprocessen i krypteringen, så avvisas ett icke-korrekt krypterad text som utgång. Genom att kunna anropa hanteraren i SGX för att kryptera sina data kan en angripare, genom att orsaka kraschar, samla statistik om förändringen av den krypterade texten på utgången och på några minuter återställa värdet av den nyckel som lagras i enklaven. Den ursprungliga texten på ingången och den korrekta krypterade texten på utgången är kända, nyckeln ändras inte, och utgången av den icke-korrekta krypterade texten indikerar en förvrängning av någon bit till ett motsatt värde.
Genom att analysera de insamlade paren av korrekta och förvrängda krypterade texter från olika kraschar, med hjälp av metoder för differentierande felanalys (DFA, ) kan man sannolika nycklar som används för symmetrisk AES-kryptering, och sedan, genom att analysera korsningen av nycklar i olika uppsättningar, bestämma den sökta nyckeln.
Problemet drabbar olika modeller av Intel-processorer, inklusive Intel Core CPU från 6
till 10 generationen, liksom femte och sjätte generationen Xeon E3, den första och andra generationen Intel Xeon Scalable, Xeon D,
Xeon W och Xeon E.
Låt oss påminna om att SGX-teknologin () introducerades i Intel Core-processorer i den sjätte generationen (Skylake) och en serie instruktioner som möjliggör för applikationer på användarnivå att avsätta stängda minnesområden - enclave, vars innehåll inte kan läsas eller ändras ens av kärnan och koden som körs i ring0, SMM och VMM-lägen. Det är inte möjligt att överföra kontrollen till koden i en enclave med traditionella övergångsmetoder och manipulationer av register och stack - en särskilt skapad ny instruktion används för att överföra kontrollen till en enclave och utför auktorisationskontroller. Koden som placeras i en enclave kan ändå använda klassiska metodanrop för att kommunicera med funktionerna inuti enclave och en speciell instruktion för att anropa externa funktioner. För att skydda mot hårdvaruattacker, som anslutning till en DRAM-modul, tillämpas kryptering av enclosens minne.
Källa: opennet.ru
