

Forskare från företaget watchTowr Labs publicerade resultaten av ett experiment som involverade uppfångandet av en föråldrad WHOIS-tjänst från registratorn för domänzonen '.MOBI'. Anledningen till undersökningen var att registratorn ändrade adressen till WHOIS-tjänsten, och flyttade den från domänen whois.dotmobiregistry.net till den nya värden whois.nic.mobi. Samtidigt slutade domänen dotmobiregistry.net användas och frigjordes i december 2023, vilket gjorde den tillgänglig för registrering.
Forskarna spenderade 20 dollar och köpte denna domän, varefter de startade sin egen falska WHOIS-tjänst whois.dotmobiregistry.net på sin server. Det var förvånande att många system inte bytte till den nya värden whois.nic.mobi och fortsatte att använda det gamla namnet. Från den 30 augusti till den 4 september i år registrerades 2,5 miljoner förfrågningar med det gamla namnet, skickade från mer än 135 000 unika system.
Bland avsändarna av förfrågningar fanns posttjänster servrar från statliga och militära organisationer som kontrollerade de domäner som nämns i e-post genom WHOIS, företag och plattformar specialiserade på säkerhet (VirusTotal, Group-IB), samt certifikatdomäner, domäntjänster, SEO-tjänster och domänregistratorer (t.ex. domain.com, godaddy.com, who.is, whois.ru, smallseo.tools, seocheki.net, centralops.net, name.com, urlscan.io och webchart.org).
Möjligheten att skicka vilken information som helst som svar på en förfrågan till den gamla WHOIS-tjänsten för domänzonen '.MOBI' användes för att utveckla flera typer av attacker mot avsändarna av förfrågningar. Den första attackvarianten baserades på antagandet att om någon fortsätter att skicka förfrågningar till en länge utbytt tjänst, så gör de troligtvis detta med hjälp av föråldrad utrustning som innehåller sårbarheter.
Till exempel, i phpWHOIS upptäcktes en sårbarhet CVE-2015-5243 år 2015, vilket gör det möjligt för angriparen att exekvera kod vid tolkning av speciellt formatterad data som returnerades av WHOIS-servern. Ett annat exempel är den sårbarhet som upptäcktes år 2021, CVE-2021-32749, i paketet Fail2Ban, som möjliggör exekvering av extern kod vid återlämnande av felaktiga data från WHOIS-tjänsten som används vid skapandet av en blockering varning (Fail2Ban identifierade via WHOIS administratorns e-post och angav den vid körning av mail-kommandot utan korrekt escaping av specialtecken).
Den andra attacken bygger på att vissa certifieringsmyndigheter erbjuder möjligheten att verifiera ägande av domänen via e-postadressen som anges i domänregistrators databas, som är tillgänglig via WHOIS-protokollet. Det visade sig att flera certifieringsmyndigheter som stöder denna verifieringsmetod fortfarande använder en gammal WHOIS-server för domänzonen ".MOBI".
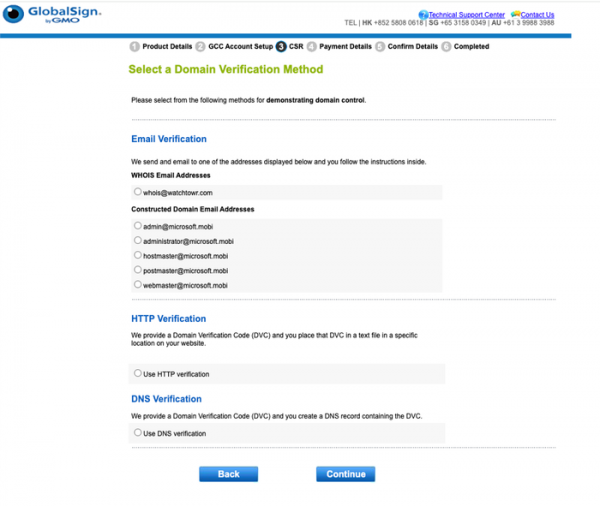
Därmed, genom att få kontroll över namnet whois.dotmobiregistry.net, kan angriparna återlämna sina data, genomföra bekräftelse och få TLS-certifikat för vilken domän som helst i zonen .MOBI. Till exempel, under ett experiment begärde forskarna ett GlobalSign TLS-certifikat för domänen microsoft.mobi och den returnerade falska WHOIS-tjänstens e-post "whois@watchTowr.com" visades i gränssnittet som tillgänglig för att skicka koden för att bekräfta ägandet av domänen.
Källa: opennet.ru
